Spårnings-API:ets skalbarhet: Så hanterar du volymer under högsäsong, hastighetsbegränsningar och massregistrering
För att skala ett spårnings-API under högsäsongen bör du placera registreringen av försändelser bakom en beständig kö, tillämpa leverantörens begränsningar för alla arbetare, batcha endast inom dokumenterade gränser och behandla spårningsuppdateringar asynkront. Behandla registreringsgenomströmning, omförsökstrafik och webhook-bearbetning som separata kapacitetsproblem. Att lägga till fler arbetare utan att kontrollera utgående förfrågningar kan öka begränsningen i stället för att minska kön.
För tekniska team som ansluter ett orderhanteringssystem, en lagerplattform eller en e-handelsbackend till en spårningstjänst är målet inte bara att skicka fler förfrågningar. Målet är att registrera försändelser inom ett definierat tidsfönster, bevara uppdateringar under trafiktoppar och återhämta sig från fel utan att skapa duplicerat arbete.
Dimensionera arbetsbelastningen utifrån försändelser, förfrågningar och uppdateringar
Den dagliga mängden försändelser räcker inte för att dimensionera en integration. Ett lager kan släppa de flesta av sina spårningsnummer under ett kort expedieringsfönster, medan statusuppdateringar anländer under hela dagen. Modellera dessa arbetsbelastningar separat.
- Registreringsankomster: Nya försändelseposter som kommer in i systemet per sekund eller minut, inklusive importer och toppar när lagret släpper försändelser.
- Utgående API-trafik: Registreringsförfrågningar, uppslagningar, korrigeringar, avstämningsanrop och omförsök.
- Inkommande uppdateringstrafik: Webhook-leveranser och återleveranser, där leverantören stöder detta.
- Nedströmsarbete: Databasskrivningar, kundaviseringar, analys händelser och ändringar av orderstatus som utlöses av varje uppdatering.
Fastställ ett internt registreringsmål, till exempel den maximalt godtagbara tiden mellan att ett spårningsnummer tas emot och att registreringen bekräftas. Håll detta åtskilt från spårningsaktualitet: en lyckad registrering betyder inte att en transportörsskanning redan är tillgänglig.
Beräkna den effektiva registreringskapaciteten
För en registreringsendpoint som begränsas av antalet förfrågningar är följande planeringssamband användbart:
Registreringskapacitet = tillåtna förfrågningar per sekund × genomsnittligt antal poster per förfrågan × andel lyckade poster
Detta är en planeringsuppskattning, inte en garanti från leverantören. Den förutsätter att begränsningar av antalet förfrågningar är den bindande begränsningen. Kvoter baserade på poster, nyttolastens storlek, fördröjning och delade kontobegränsningar kan medföra ett lägre tak.
Som illustration kan vi anta att en integration tillåts göra två registreringsförfrågningar per sekund och skickar i genomsnitt 30 poster i varje förfrågan. Den nominella kapaciteten är då 60 poster per sekund före fel och andra begränsningar. Om inkommande registreringar i genomsnitt uppgår till 80 poster per sekund under en ihållande topp växer kön med cirka 20 poster per sekund. Dessa siffror är hypotetiska och utgör inte 17TRACKs begränsningar.
Beräkna även återhämtningskapaciteten. Om nya poster fortsätter att anlända med hastigheten λ och den effektiva behandlingskapaciteten är μ, tar en befintlig kö på B poster ungefär B / (μ − λ) sekunder att tömma när μ > λ. Om behandlingskapaciteten inte överstiger ankomsthastigheten kommer kön inte att tömmas under dessa förhållanden.
Bekräfta vad leverantören faktiskt begränsar
En hastighetsbegränsning och en användningskvot löser olika problem. En hastighetsbegränsning styr hur snabbt förfrågningar eller poster kan skickas in. En användningskvot kan styra hur mycket spårningsaktivitet ett konto får förbruka under en fakturerings- eller behörighetsperiod. Att hålla sig under den ena innebär inte att man följer den andra.
Innan du fastställer antalet arbetare ska du kontrollera följande mot leverantörens dokumentation och dina kontovillkor:
- Om begränsningarna gäller per konto, API-nyckel, endpoint, IP-adress eller något annat omfång.
- Om den räknade enheten är en förfrågan, en spårningspost eller någon annan operation.
- Om endpoints delar en begränsning eller har separata kvoter.
- Det maximala antalet poster och den maximala nyttolaststorleken som tillåts i en förfrågan.
- Hur dubbla inskickningar, ogiltiga poster och omförsök påverkar användningen.
- Om svaren innehåller information om begränsningar eller vägledning om omförsök.
- Hur en uttömd kvot skiljer sig från en tillfällig begränsning.
För en 17TRACK-integration ska du använda den officiella Tracking API-sidan och API-dokumentationen som utgångspunkter för denna konfiguration. Bekräfta det aktuella endpoint-beteendet och kontobegränsningarna före driftsättning. Kapaciteterna i exemplen i denna guide är arkitekturillustrationer och är inte påståenden om 17TRACKs behörigheter, batchstorlekar eller tjänstegarantier.
Placera en beständig kö mellan orderhantering och registrering
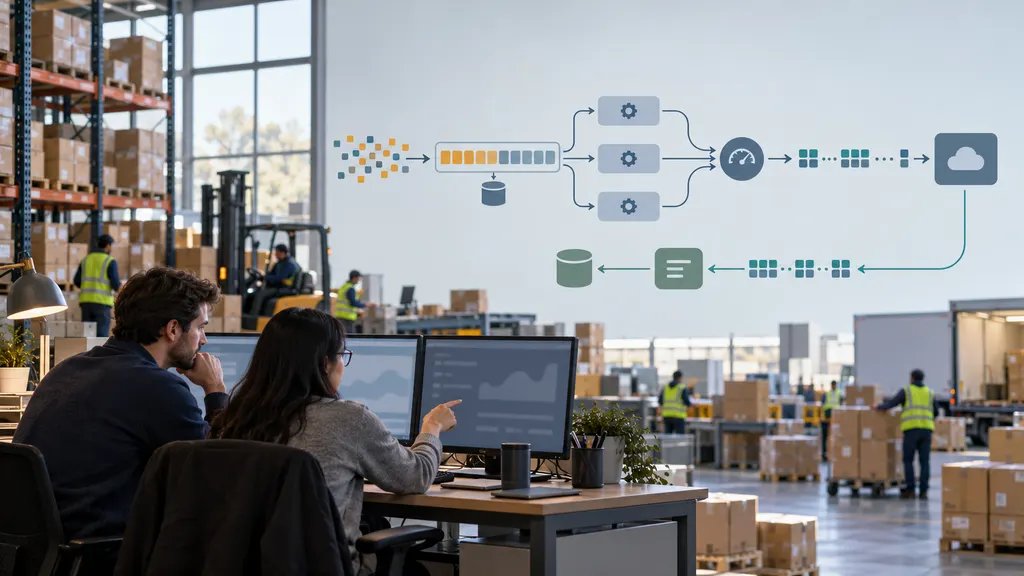
Låt inte kassaflödet eller lagerutförandet vänta på att en spårningsleverantör ska acceptera en registrering. Spara försändelsen lokalt, registrera registreringsuppgiften beständigt och låt bakgrundsarbetare hantera inskickningen.
Ett praktiskt flöde är:
- Spara försändelsen och dess registreringsavsikt. Använd ett transaktionellt outbox-mönster eller en motsvarande design för att undvika att ordern sparas medan bakgrundsuppgiften går förlorad.
- Validera och normalisera indata. Bevara spårningsnummer som strängar, inklusive inledande nollor. Tillämpa transportörsspecifik normalisering endast när det är motiverat.
- Kontrollera om en registrering redan finns. Använd en stabil identitet som passar leverantören och din datamodell.
- Lägg kvalificerade poster i kön. Spara antal försök, nästa möjliga omförsökstid och tillräcklig kontext för felsökning.
- Skicka via en gemensam begränsare. Hämta kapacitet omedelbart före den utgående förfrågningen.
- Spara resultat på postnivå. Separera bekräftad framgång, omförsöksbart fel, permanent avvisning och tvetydiga resultat.
En kö absorberar en topp; den skapar inte leverantörskapacitet. Om den äldsta kvalificerade posten fortsätter att bli äldre bör du undersöka skillnaden mellan ankomsthastighet och behandlingskapacitet i stället för att bara öka antalet arbetare.
Samordna begränsningar mellan arbetare
Oberoende arbetare får inte var och en anta att de kan använda hela kontots tillåtna kapacitet. Använd en samordnad hastighetsbegränsare eller en dispatcher som fördelar en gemensam förfrågningsbudget. Inkludera schemalagda importer, driftsskript och avstämningsjobb i denna budget.
Hastighet och samtidighet är olika kontroller. Begränsaren styr hur ofta förfrågningar startar; en samtidighetsgräns styr hur många som fortfarande är pågående. Båda är användbara när leverantörens fördröjning ökar. Ökad samtidighet kan hjälpa en fördröjningsbunden arbetsbelastning, men den kan inte kringgå en utgående hastighetsbegränsning.
Använd massregistrering utan att förlora kontrollen på postnivå
När en endpoint stöder flera poster per förfrågan kan batchning minska förfrågningskostnaderna. Den minskar inte nödvändigtvis användningen baserad på poster, och den största tillåtna batchen är inte alltid det bästa operativa valet.
Bygg batcher med två utlösare: ett maximalt antal poster och en maximal väntetid. Skicka när någon av dem uppnås. På så sätt kan perioder med hög belastning fylla batcher effektivt utan att trafik med låg volym tvingas vänta på obestämd tid.
- Respektera både nyttolastbegränsningar och antal poster. Valfria metadata kan göra batcher med samma antal poster mycket olika i byte.
- Behåll ett internt batchmanifest. Registrera vilka lokala försändelseidentiteter som skickades och koppla varje returnerat resultat korrekt.
- Granska resultat på applikationsnivå. Ett lyckat HTTP-svar bevisar inte i sig att varje post accepterades.
- Försök endast igen med poster som behöver det. Om lyckade poster skickas om skapas onödig trafik och det kan påverka användningen.
- Skicka permanenta valideringsfel till korrigering. En oförändrad ogiltig nyttolast bör inte cirkulera genom omförsökskön.
En timeout är särskilt viktig: leverantören kan ha accepterat förfrågningen även om klienten inte fick svaret. Markera resultatet som tvetydigt. Lös det genom en stödd idempotensmekanism, en dokumenterad regel för dubbla registreringar eller en avstämningsuppslagning där det är möjligt. Anta inte att en skrivning misslyckades bara för att den löpte ut.
Separera live-trafik från historiska importer
En återfyllnad bör inte förbruka all kapacitet som behövs för nyligen expedierade försändelser. Använd separata köer med viktad schemaläggning eller uttryckliga kapacitetsreservationer. Låt importer använda överbliven kapacitet samtidigt som du bevarar en minimitilldelning för live-registreringar. Tillämpa åldrande eller en annan rättviseregel så att poster med lägre prioritet så småningom behandlas.
Gör omförsök kontrollerade, fördröjda och begränsade
HTTP 429 betyder ”Too Many Requests”. RFC 6585 anger att ett 429-svar kan innehålla rubriken Retry-After. RFC 9110 definierar värdet för denna rubrik som antingen ett HTTP-datum eller en fördröjning i sekunder. En klient bör tolka båda formaten i stället för att anta att ett heltal alltid returneras.
När en giltig omfördröjning anges ska du inte försöka igen innan den löpt ut. När vägledning om omförsök saknas ska du använda exponentiell backoff med tak och jitter: öka successivt fördröjningen mellan försöken och lägg till slumpmässighet så att arbetarna inte försöker igen samtidigt. Omförsök måste passera genom samma utgående begränsare som de första försöken.
Klassificera fel innan du försöker igen:
- Begränsning: Fördröj det berörda arbetet och minska utskickstrycket inom det relevanta begränsningsomfånget.
- Tillfälliga nätverks- eller serverfel: Försök igen enligt en begränsad policy och ta hänsyn till tvetydiga skrivresultat.
- Autentiserings- eller auktoriseringsfel: Skicka en avisering och pausa det berörda arbetet tills autentiseringsuppgifter eller behörigheter har korrigerats.
- Valideringsfel: Korrigera eller isolera posten i stället för att skicka om den oförändrad.
- Uttömd kvot: Följ den dokumenterade åtgärden för kontot i stället för att behandla det som en kortvarig trafikspik.
Sätt både en försöksgräns och en maximal ålder för omförsök. Flytta uttömda poster till en dead-letter-kö med orsak, ansvarig och procedur för återuppspelning. Annars kan gamla fel i tysthet förbruka den kapacitet som är avsedd för nya försändelser.
Skala webhook-mottagningen separat
När leverantören erbjuder lämpliga webhookar kan de minska behovet av upprepade statusuppslagningar. De skapar samtidigt en separat inkommande arbetsbelastning som måste vara tillgänglig under uppdateringstoppar.
Håll mottagningsendpointen fokuserad: validera förfrågningen med leverantörens dokumenterade mekanism, lagra händelsen beständigt och returnera den obligatoriska bekräftelsen. Behandla orderändringar, analys och kundmeddelanden asynkront. Bekräfta inte mottagandet innan händelsen har accepterats beständigt om det skulle innebära risk för att händelsen går förlorad.
Utforma konsumenterna så att de tål dubbla leveranser om leverantörens avtal inte uttryckligen fastställer något annat. Föredra en dokumenterad stabil händelseidentifierare för deduplicering. Om ingen sådan finns ska du noggrant utforma och testa en sammansatt identitet: att endast använda en statusetikett kan slå samman olika händelser till en.
Skydda även mot uppdateringar som anländer i fel ordning. Lagra händelsehistoriken separat från det härledda aktuella försändelsetillståndet. Tillämpa dokumenterade händelsetidsstämplar och övergångsregler där sådana finns; anta inte att ankomstordningen är händelseordningen eller att försändelsestatusar alltid bildar en ökande sekvens.
Håll avstämningen riktad och hastighetsbegränsad. Den kan undersöka misstänkta leveransluckor eller tvetydiga registreringar, men aggressiv polling av varje försändelse kan återskapa den utgående belastning som webhookar var avsedda att undvika.
Testa återhämtning, inte bara maximal genomströmning
Kör belastningstester mot dina egna komponenter med en leverantörssimulator. Samordna tester som skickar betydande trafik till en aktiv leverantör och håll dig inom auktoriserade gränser. Ett lyckat test bör visa att systemet återgår till normaltillstånd efter en störning, inte bara att det accepterar en stor topp.
- Återspela en lagerliknande topp följd av fortsatt normal trafik.
- Inför begränsningssvar, förhöjd fördröjning och tillfälliga serverfel.
- Simulera delvis avvisade batcher och en timeout efter att servern accepterat förfrågningen.
- Leverera dubbla webhook-händelser och händelser i fel ordning.
- Avbryt databasåtkomst och kontrollera att ej accepterade händelser inte bekräftas felaktigt.
- Kör en återfyllnad parallellt med live-registreringar och kontrollera rättvisan.
- Återspela dead-letter-poster utan att kringgå hastighetskontrollerna.
Övervaka åldern på den äldsta kvalificerade registreringen, acceptansfördröjningen, lyckandefrekvensen på postnivå, begränsningsfrekvensen, omförsöksvolymen, fördröjningen i webhook-bearbetningen och tillväxten i dead-letter-kön. Enbart ködjupet räcker inte: en stor kö kan tömmas snabbt, medan en liten kö kan innehålla några få försändelser som upprepade gånger misslyckas och är affärskritiska.
Före högsäsongen ska du utse operativt ansvar. Teknikteamet bör äga utskickskontroller och återställningsverktyg; integrationsansvarig bör bekräfta leverantörens behörigheter; driftteamet bör definiera vilka försändelser som prioriteras. Dokumentera när importer ska pausas, när ytterligare kapacitet ska begäras och när saknade uppdateringar ska undersökas. Den bästa designen är den som förblir förutsägbar när trafiken överstiger den omedelbara behandlingskapaciteten.
FAQ
Kommer fler API-nycklar att öka genomströmningen?
Inte nödvändigtvis. Flera nycklar kan dela en kvot på kontonivå. Bekräfta begränsningens omfång och den tillåtna skalningsmetoden med leverantören. Använd inte nyckelrotation för att kringgå begränsningar.
Bör varje registrering använda den största möjliga batchen?
Nej. Större batcher kan förbättra förfrågningseffektiviteten, men att vänta på att fylla dem ökar fördröjningen vid låg volym. Använd ett dokumenterat storlekstak tillsammans med en timer för tömning och finjustera sedan utifrån uppmätt acceptansfördröjning och felbeteende.
Hur kan dubbla registreringar förhindras efter en timeout?
Använd en beständig lokal försändelseidentitet och leverantörens dokumenterade beteende för idempotens eller hantering av dubbletter. Om resultatet fortfarande är osäkert ska du stämma av det där det stöds innan du skickar om. Lokal deduplicering kan ensam inte bevisa om en fjärrförfrågan lyckades.
Betyder en lyckad registrering att spårningsinformationen är aktuell?
Nej. Registreringsacceptans, tillgänglighet av transportörshändelser, leverantörens behandling och din egen behandling av uppdateringar är separata steg. Mät dem separat så att en fördröjd transportörsskanning inte förväxlas med en registreringskö.
När bör ett team begära mer leverantörskapacitet?
Begär det när prognostiserade ankomster och nödvändig återhämtningstid överstiger den verifierade användbara kapaciteten efter att undvikbara omförsök, dubbla inskickningar och ineffektiv batchning har eliminerats. En större kvot löser inte en blockerad konsument eller en flaskhals i databasen, så identifiera den bindande begränsningen först.
Sources
- 17TRACK Tracking API — officiell ingång till API-erbjudandet.
- 17TRACK API documentation — referens för kontroll av integrationskrav, endpoint-beteende och tillämpliga förfrågningsbegränsningar.
- RFC 6585, Section 4: 429 Too Many Requests — HTTP-semantik för begränsningar och valfri vägledning om Retry-After.
- RFC 9110, Section 10.2.3: Retry-After — format för HTTP-datum och fördröjning i sekunder.
- RFC 9110, Section 9.2.2: Idempotent Methods — överväganden vid omförsök när resultatet av en förfrågan är osäkert.