Skalerbarhed for tracking-API'er: Sådan håndteres mængder i højsæsonen, hastighedsbegrænsninger og masseregistrering
For at skalere en tracking-API til højsæsonen skal du placere registrering af forsendelser bag en robust kø, håndhæve leverandørens begrænsninger på tværs af alle workers, kun batchbehandle inden for de dokumenterede grænser og behandle trackingopdateringer asynkront. Betragt registreringsgennemløb, genforsøgstrafik og webhook-behandling som separate kapacitetsproblemer. Hvis du tilføjer flere workers uden at kontrollere udgående forespørgsler, kan det øge throttling i stedet for at få din backlog afviklet.
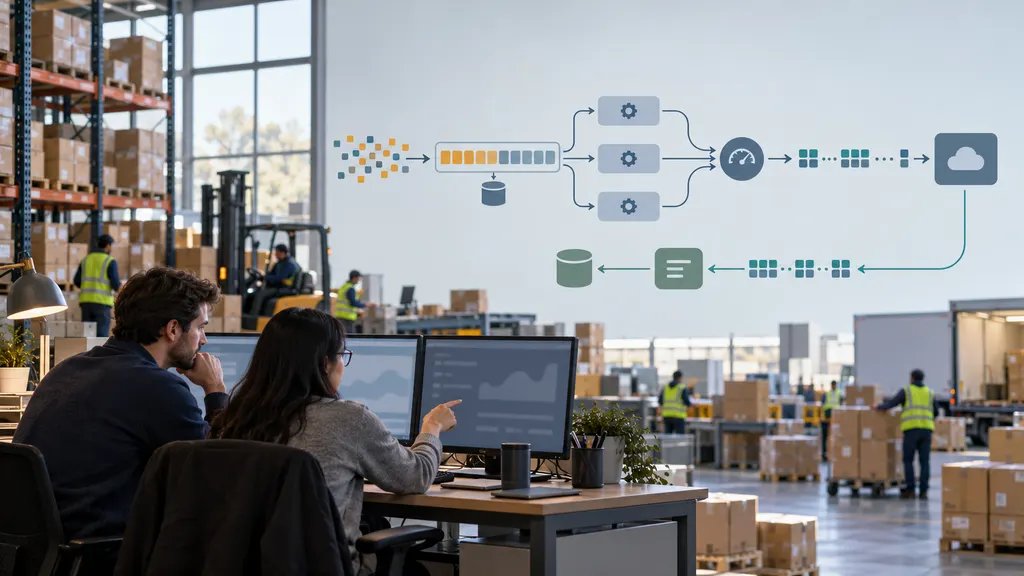
For engineeringteams, der forbinder et ordrebehandlingssystem, en lagerplatform eller en e-handelsbackend med en trackingtjeneste, er målet ikke blot at sende flere forespørgsler. Målet er at registrere forsendelser inden for et defineret tidsvindue, bevare opdateringer under trafikspidser og komme sig efter fejl uden at skabe dobbeltarbejde.
Dimensionér arbejdsbelastningen ud fra forsendelser, forespørgsler og opdateringer
Det daglige forsendelsesvolumen er ikke tilstrækkeligt til at dimensionere en integration. Et lager kan frigive de fleste trackingnumre i et kort ekspeditionsvindue, mens statusopdateringer ankommer i løbet af hele dagen. Modellér disse arbejdsbelastninger separat.
- Registreringer: Nye forsendelsesposter, der kommer ind i dit system pr. sekund eller minut, inklusive importer og spidsbelastninger ved frigivelse fra lageret.
- Udgående API-trafik: Registreringsforespørgsler, opslag, rettelser, afstemningskald og genforsøg.
- Indgående opdateringstrafik: Levering og genlevering af webhooks, hvor leverandøren understøtter det.
- Nedstrømsarbejde: Databaseskrivninger, kundemeddelelser, analysehændelser og ændringer af ordrestatus, der udløses af hver opdatering.
Fastlæg et internt registreringsmål, f.eks. den maksimalt acceptable tid fra modtagelse af et trackingnummer til bekræftelse af registreringen. Hold dette adskilt fra trackingens aktualitet: En vellykket registrering betyder ikke, at en transportørscanning allerede er tilgængelig.
Beregn den effektive registreringskapacitet
For et registreringsendpoint med en forespørgselsbegrænsning er følgende praktiske planlægningsformel nyttig:
Registreringskapacitet = tilladte forespørgsler pr. sekund × gennemsnitligt antal poster pr. forespørgsel × andel vellykkede poster
Dette er et planlægningsestimat, ikke en garanti fra leverandøren. Det forudsætter, at forespørgselsbegrænsningerne er den bindende faktor. Kvoter baseret på poster, payloadstørrelse, latenstid og delte kontobegrænsninger kan sætte en lavere øvre grænse.
Som illustration: Antag, at en integration må sende to registreringsforespørgsler pr. sekund og i gennemsnit sender 30 poster i hver forespørgsel. Den nominelle kapacitet er 60 poster pr. sekund før fejl og andre begrænsninger. Hvis indgående registreringer i en vedvarende spidsbelastning i gennemsnit udgør 80 poster pr. sekund, vokser køen med cirka 20 poster pr. sekund. Tallene er hypotetiske og udgør ikke 17TRACK-begrænsninger.
Beregn også genopretningskapaciteten. Hvis nye poster fortsat ankommer med hastigheden λ, og den effektive behandlingskapacitet er μ, tager en eksisterende backlog på B poster cirka B / (μ − λ) sekunder at afvikle, når μ > λ. Hvis behandlingskapaciteten ikke overstiger ankomsterne, vil backloggen ikke blive afviklet under disse forhold.
Bekræft, hvad leverandøren faktisk begrænser
En ratebegrænsning og en forbrugsgrænse løser forskellige problemer. En ratebegrænsning styrer, hvor hurtigt forespørgsler eller poster kan indsendes. En forbrugsgrænse kan styre, hvor meget trackingaktivitet en konto må bruge i en fakturerings- eller rettighedsperiode. At holde sig under den ene betyder ikke, at man overholder den anden.
Før du fastsætter antallet af workers, skal du kontrollere følgende i leverandørens dokumentation og dine kontobetingelser:
- Om begrænsninger gælder pr. konto, API-nøgle, endpoint, IP-adresse eller et andet omfang.
- Om den tællende enhed er en forespørgsel, en trackingpost eller en anden operation.
- Om endpoints deler en begrænsning eller har uafhængige grænser.
- Det maksimale antal poster og den maksimale payloadstørrelse, der er tilladt i én forespørgsel.
- Hvordan duplikerede indsendelser, ugyldige poster og genforsøg påvirker forbruget.
- Om svarene indeholder oplysninger om throttling eller vejledning om genforsøg.
- Hvordan opbrugt kvote adskiller sig fra midlertidig throttling.
For en 17TRACK-integration skal du bruge den officielle Tracking API-side og API-dokumentationen som udgangspunkt for denne konfiguration. Bekræft den relevante endpointadfærd og kontobegrænsninger før implementering. Eksemplerne på kapacitet i denne vejledning er arkitektureksempler og ikke udsagn om 17TRACK-rettigheder, batchstørrelser eller servicegarantier.
Placér en robust kø mellem ordrebehandling og registrering
Lad ikke checkout eller færdiggørelse på lageret vente på, at en trackingleverandør accepterer en registrering. Gem forsendelsen lokalt, registrér registreringsopgaven robust, og lad background workers håndtere indsendelsen.
Et praktisk flow er:
- Gem forsendelsen og dens registreringshensigt. Brug en transaktionel outbox eller et tilsvarende design for at undgå at gemme ordren uden at få baggrundsopgaven med.
- Validér og normalisér input. Bevar trackingnumre som strenge, inklusive indledende nuller. Anvend kun transportørspecifik normalisering, når det er berettiget.
- Kontrollér, om der allerede findes en registrering. Brug en stabil identitet, der passer til leverandøren og din datamodel.
- Læg kvalificerede poster i kø. Gem antal forsøg, tidspunktet for næste mulige genforsøg og tilstrækkelig kontekst til fejldiagnosticering.
- Indsend gennem en delt limiter. Reservér kapacitet umiddelbart før den udgående forespørgsel.
- Gem resultater på postniveau. Adskil bekræftet succes, genforsøgsberettiget fejl, permanent afvisning og uklare resultater.
En kø absorberer en spidsbelastning; den skaber ikke leverandørkapacitet. Hvis den ældste kvalificerede post fortsat bliver ældre, skal du undersøge forskellen mellem ankomsthastighed og behandlingskapacitet i stedet for blot at øge antallet af workers.
Koordinér begrænsninger på tværs af workers
Uafhængige workers må ikke hver især antage, at de kan bruge hele kontotilladelsen. Brug en koordineret ratelimiter eller en dispatcher, der fordeler et fælles forespørgselsbudget. Medregn planlagte importer, driftsscripts og afstemningsjobs i dette budget.
Rate og samtidighed er forskellige kontroller. Limiteren styrer, hvor ofte forespørgsler starter; en samtidighedsgrænse styrer, hvor mange der forbliver under behandling. Begge er nyttige, når leverandørens latenstid stiger. Øget samtidighed kan hjælpe en latenstidbegrænset arbejdsbelastning, men kan ikke tilsidesætte en udgående ratebegrænsning.
Brug masseregistrering uden at miste kontrol på postniveau
Når et endpoint understøtter flere poster pr. forespørgsel, kan batching reducere forespørgselsomkostninger. Det reducerer ikke nødvendigvis forbrug baseret på poster, og den største tilladte batch er ikke altid det bedste driftsmæssige valg.
Opret batches ud fra to udløsere: et maksimalt antal poster og en maksimal ventetid. Indsend, når en af dem nås. På den måde kan travle perioder fylde batches effektivt, uden at trafik med lav volumen tvinges til at vente på ubestemt tid.
- Overhold både payloadbegrænsninger og antal poster. Valgfri metadata kan gøre batches med samme størrelse meget forskellige i byte.
- Bevar et internt batchmanifest. Registrér, hvilke lokale forsendelsesidentiteter der blev indsendt, og knyt hvert returneret resultat korrekt til dem.
- Undersøg resultater på applikationsniveau. Et HTTP-successvar beviser ikke i sig selv, at alle poster blev accepteret.
- Genforsøg kun poster, der skal genforsøges. Genafspilning af vellykkede poster skaber unødvendig trafik og kan påvirke forbruget.
- Send permanente valideringsfejl til rettelse. En uændret ugyldig payload bør ikke cirkulere gennem genforsøgskøen.
En timeout er særligt vigtig: Leverandøren kan have accepteret forespørgslen, selv om din klient ikke modtog svaret. Markér resultatet som uklart. Afklar det via en understøttet idempotensmekanisme, en dokumenteret regel for duplikeret registrering eller et afstemningsopslag, hvor det er muligt. Antag ikke, at en skrivning med timeout mislykkedes.
Adskil live-trafik fra historiske importer
En backfill bør ikke bruge al den kapacitet, der er nødvendig for nyligt afsendte forsendelser. Brug separate køer med vægtet planlægning eller eksplicitte kapacitetsreservationer. Lad importer bruge ledig kapacitet, samtidig med at der bevares en minimumsallokering til live-registreringer. Anvend aldring eller en anden fairnessregel, så poster med lavere prioritet til sidst bliver behandlet.
Gør genforsøg kontrollerede, forsinkede og begrænsede
HTTP 429 betyder “Too Many Requests”. RFC 6585 angiver, at et 429-svar kan indeholde en Retry-After-header. RFC 9110 definerer værdien af denne header som enten en HTTP-dato eller en forsinkelse i sekunder. En klient bør kunne fortolke begge former i stedet for altid at antage, at der returneres et heltal.
Når der leveres en gyldig genforsinkelse, må du ikke genforsøge, før den er udløbet. Når vejledning om genforsøg mangler, skal du bruge eksponentiel backoff med maksimum og jitter: Øg gradvist forsinkelsen mellem forsøgene, og tilføj tilfældighed, så workers ikke genforsøger samtidig. Genforsøg skal passere gennem den samme udgående limiter som de første forsøg.
Klassificér fejl, før du genforsøger:
- Throttling: Forsink det berørte arbejde, og reducer afsendelsespresset inden for det relevante begrænsningsomfang.
- Midlertidige netværks- eller serverfejl: Genforsøg inden for en begrænset politik, og tag højde for uklare skriveresultater.
- Godkendelses- eller autorisationsfejl: Send en alarm, og sæt det berørte arbejde på pause, indtil legitimationsoplysninger eller tilladelser er rettet.
- Valideringsfejl: Ret eller isolér posten i stedet for at sende den uændret igen.
- Opbrugt tilladelse: Følg den dokumenterede løsning for kontoen i stedet for at behandle det som en kortvarig trafikspids.
Fastlæg både en forsøgsgrænse og en maksimal alder for genforsøg. Flyt opbrugte elementer til en dead-letter-kø med en årsag, en ansvarlig og en procedure for genafspilning. Ellers kan gamle fejl ubemærket forbruge den kapacitet, der er beregnet til nye forsendelser.
Skalér webhook-modtagelsen uafhængigt
Når leverandøren tilbyder egnede webhooks, kan de reducere gentagne statusopslag. De skaber også en separat indgående arbejdsbelastning, der skal være tilgængelig under spidsbelastninger af opdateringer.
Hold modtagelsesendpointet fokuseret: Validér forespørgslen ved hjælp af leverandørens dokumenterede mekanisme, gem hændelsen robust, og returnér den krævede kvittering. Behandl ordreændringer, analyser og kundemeddelelser asynkront. Kvitter ikke for modtagelsen, før den er accepteret robust, hvis det ellers kan medføre tab af hændelsen.
Design forbrugere til at tåle duplikeret levering, medmindre leverandørens kontrakt udtrykkeligt fastslår noget andet. Foretræk en dokumenteret stabil hændelsesidentifikator til deduplikering. Hvis en sådan ikke findes, skal du omhyggeligt designe og teste en sammensat identitet: Hvis du kun bruger en statusetiket, kan forskellige hændelser blive slået sammen til én.
Beskyt dig også mod opdateringer i forkert rækkefølge. Gem hændelseshistorikken separat fra den afledte aktuelle forsendelsesstatus. Anvend dokumenterede hændelsestidsstempler og overgangsregler, hvor de findes; antag ikke, at ankomstrækkefølgen er hændelsesrækkefølgen, eller at forsendelsesstatusser altid følger en universelt stigende sekvens.
Hold afstemning målrettet og ratebegrænset. Den kan undersøge formodede leveringshuller eller uklare registreringer, men aggressiv polling af hver forsendelse kan genskabe den udgående belastning, som webhooks skulle forhindre.
Test genopretning, ikke kun maksimal gennemstrømning
Kør belastningstests mod dine egne komponenter ved hjælp af en leverandørsimulator. Koordinér tests, der sender betydelig trafik til en aktiv leverandør, og hold dig inden for de autoriserede begrænsninger. En vellykket test bør vise, at systemet vender tilbage til normal drift efter en forstyrrelse, ikke blot at det accepterer en stor spidsbelastning.
- Gentag en lagerlignende spidsbelastning efterfulgt af fortsat normal trafik.
- Indsæt throttlingssvar, forhøjet latenstid og midlertidige serverfejl.
- Simulér delvis afvisning af en batch og en timeout efter accept på serversiden.
- Lever duplikerede webhookhændelser og hændelser i forkert rækkefølge.
- Afbryd databaseadgangen, og kontrollér, at ikke-accepterede hændelser ikke kvitteres fejlagtigt.
- Kør en backfill parallelt med live-registreringer, og kontrollér fairness.
- Genafspil dead-letter-elementer uden at omgå ratekontrollerne.
Overvåg alderen på den ældste kvalificerede registrering, acceptlatenstid, succesrate på postniveau, throttlingfrekvens, genforsøgsvolumen, forsinkelse i webhook-behandlingen og væksten i dead-letter-køen. Kødybden alene er utilstrækkelig: En stor kø kan blive afviklet hurtigt, mens en lille kø kan indeholde nogle få gentagne fejl for forretningskritiske forsendelser.
Før højsæsonen skal du tildele driftsansvar. Engineering bør eje afsendelseskontroller og værktøjer til genopretning; integrationsejeren bør bekræfte leverandørens rettigheder; driften bør definere, hvilke forsendelser der prioriteres. Dokumentér, hvornår importer skal sættes på pause, der skal anmodes om yderligere kapacitet, eller manglende opdateringer skal undersøges. Det stærkeste design er et, der forbliver forudsigeligt, når trafikken overstiger den umiddelbare behandlingskapacitet.
Ofte stillede spørgsmål
Vil tilføjelse af API-nøgler øge gennemløbet?
Ikke nødvendigvis. Flere nøgler kan dele en kontobaseret forbrugsgrænse. Bekræft begrænsningens omfang og den tilladte skaleringsmetode med leverandøren. Brug ikke nøgleudskiftning til at omgå begrænsninger.
Bør enhver registrering bruge den størst mulige batch?
Nej. Større batches kan forbedre forespørgselseffektiviteten, men ventetiden på at fylde dem øger latenstiden ved lav volumen. Brug en dokumenteret størrelsesgrænse sammen med en flush-timer, og finjustér derefter ud fra målt acceptlatenstid og fejlmønstre.
Hvordan kan duplikerede registreringer forhindres efter en timeout?
Brug en robust lokal forsendelsesidentitet og leverandørens dokumenterede idempotens- eller håndtering af duplikater. Hvis resultatet fortsat er usikkert, skal du afstemme det, hvor det understøttes, før du genafspiller. Lokal deduplikering alene kan ikke bevise, om en fjernforespørgsel lykkedes.
Betyder en vellykket registrering, at trackingoplysningerne er aktuelle?
Nej. Accept af registrering, tilgængelighed af transportørhændelser, leverandørens behandling og din egen behandling af opdateringer er separate trin. Mål dem separat, så en forsinket transportørscanning ikke forveksles med en registreringsbacklog.
Hvornår bør et team anmode om mere leverandørkapacitet?
Anmod om det, når de forventede ankomster og den krævede genopretningstid overstiger den verificerede anvendelige kapacitet efter fjernelse af undgåelige genforsøg, duplikerede indsendelser og ineffektiv batching. En større tilladelse løser ikke en blokeret forbruger eller en databaseflaskehals, så identificér først den bindende begrænsning.
Kilder
- 17TRACK Tracking API — officielt udgangspunkt for API-tilbuddet.
- 17TRACK API-dokumentation — reference til kontrol af integrationskrav, endpointadfærd og relevante forespørgselsbegrænsninger.
- RFC 6585, Section 4: 429 Too Many Requests — HTTP-throttlingsemantik og valgfri vejledning om Retry-After.
- RFC 9110, Section 10.2.3: Retry-After — formater for HTTP-dato og forsinkelse i sekunder.
- RFC 9110, Section 9.2.2: Idempotent Methods — overvejelser om genforsøg, når resultatet af en forespørgsel er usikkert.