Scalabilitatea API-ului de urmărire: cum să gestionezi volumul din sezonul de vârf, limitele de rată și înregistrarea în masă
Pentru a scala un API de urmărire în sezonul de vârf, plasați înregistrarea expedierilor în spatele unei cozi durabile, impuneți limitele furnizorului pentru toți workerii, grupați în loturi numai în limitele documentate și procesați actualizările de urmărire asincron. Tratați debitul înregistrărilor, traficul de reîncercare și procesarea webhookurilor ca probleme separate de capacitate. Adăugarea mai multor workeri fără controlul solicitărilor de ieșire poate crește limitarea, în loc să vă reducă restanțele.
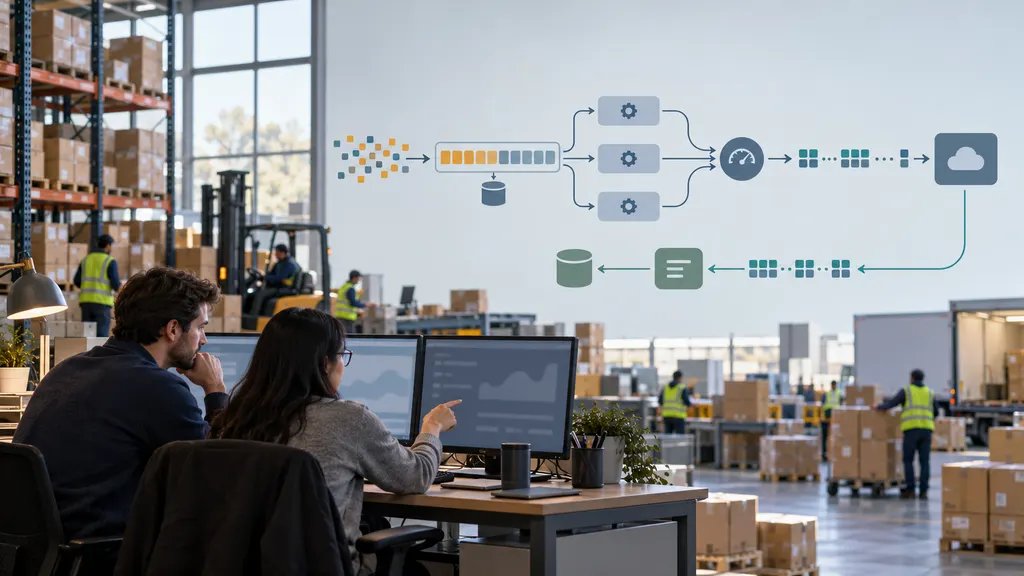
Pentru echipele de inginerie care conectează un sistem de gestionare a comenzilor, o platformă de depozit sau un backend de comerț electronic la un serviciu de urmărire, obiectivul nu este pur și simplu să trimită mai multe solicitări. Scopul este să înregistreze expedierile într-un interval de timp definit, să păstreze actualizările în timpul creșterilor bruște de trafic și să recupereze în urma erorilor fără a crea activități duplicate.
Dimensionați volumul de lucru în funcție de expedieri, solicitări și actualizări
Volumul zilnic de expedieri nu este suficient pentru dimensionarea unei integrări. Un depozit poate elibera majoritatea numerelor de urmărire într-un interval scurt de expediere, în timp ce actualizările de stare sosesc pe parcursul întregii zile. Modelați separat aceste volume de lucru.
- Sosiri pentru înregistrare: Înregistrările de expediere noi care intră în sistemul dumneavoastră pe secundă sau minut, inclusiv importurile și creșterile bruște generate de eliberările din depozit.
- Solicitări de înregistrare, căutări, corecții, apeluri de reconciliere și reîncercări.
- Trafic de actualizări de intrare: Livrări și relivrări de webhookuri, acolo unde furnizorul le acceptă.
- Activități ulterioare: Scrieri în baza de date, notificări către clienți, evenimente de analiză și modificări ale stării comenzii declanșate de fiecare actualizare.
Stabiliți un obiectiv intern pentru înregistrare, cum ar fi timpul maxim acceptabil dintre primirea unui număr de urmărire și confirmarea înregistrării acestuia. Păstrați acest obiectiv separat de actualitatea urmăririi: o înregistrare reușită nu înseamnă că o scanare a transportatorului este deja disponibilă.
Calculați capacitatea efectivă de înregistrare
Pentru un endpoint de înregistrare limitat de numărul de solicitări, o relație utilă pentru planificare este:
Capacitatea de înregistrare = solicitări permise pe secundă × numărul mediu de înregistrări per solicitare × fracțiunea de înregistrări reușite
Aceasta este o estimare pentru planificare, nu o garanție din partea furnizorului. Ea presupune că limitele de solicitări reprezintă constrângerea principală. Cotele bazate pe înregistrări, dimensiunea datelor utile, latența și limitele comune ale contului pot impune un plafon mai scăzut.
Doar pentru ilustrare, să presupunem că unei integrări îi sunt permise două solicitări de înregistrare pe secundă și trimite în medie 30 de înregistrări în fiecare solicitare. Capacitatea nominală este de 60 de înregistrări pe secundă înainte de erori și alte constrângeri. Dacă înregistrările primite au o medie de 80 de înregistrări pe secundă în timpul unei creșteri susținute, coada crește cu aproximativ 20 de înregistrări pe secundă. Aceste valori sunt ipotetice, nu limite 17TRACK.
Calculați, de asemenea, capacitatea de recuperare. Dacă sosirile noi continuă la rata λ, iar capacitatea efectivă de procesare este μ, o restanță existentă de B înregistrări necesită aproximativ B / (μ − λ) secunde pentru a fi eliminată atunci când μ > λ. Dacă capacitatea de procesare nu depășește rata sosirilor, restanța nu va fi eliminată în condițiile respective.
Confirmați ce limitează efectiv furnizorul
O limită de rată și o cotă de utilizare rezolvă probleme diferite. O limită de rată controlează cât de repede pot fi trimise solicitările sau înregistrările. O cotă de utilizare poate controla volumul de activitate de urmărire pe care un cont îl poate consuma într-o perioadă de facturare sau de valabilitate. Respectarea uneia nu demonstrează conformitatea cu cealaltă.
Înainte de a stabili numărul de workeri, confirmați următoarele în documentația furnizorului și în termenii contului dumneavoastră:
- Dacă limitele se aplică la nivel de cont, cheie API, endpoint, adresă IP sau alt domeniu.
- Dacă unitatea numărată este o solicitare, o înregistrare de urmărire sau o altă operațiune.
- Dacă endpointurile împart aceeași limită sau au cote independente.
- Numărul maxim de înregistrări și dimensiunea datelor utile permise într-o singură solicitare.
- Modul în care trimiterile duplicate, înregistrările nevalide și reîncercările afectează utilizarea.
- Dacă răspunsurile expun informații despre limitare sau recomandări pentru reîncercare.
- Prin ce diferă epuizarea cotei de limitarea temporară.
Pentru o integrare 17TRACK, utilizați pagina oficială Tracking API și documentația API ca puncte de pornire pentru această configurare. Confirmați comportamentul endpointului aplicabil și limitele contului înainte de implementare. Capacitățile exemplificate în acest ghid sunt ilustrații de arhitectură, nu afirmații despre drepturile 17TRACK, dimensiunile loturilor sau garanțiile serviciului.
Plasați o coadă durabilă între procesarea comenzilor și înregistrare
Nu faceți finalizarea comenzii sau a activității din depozit să aștepte ca un furnizor de urmărire să accepte o înregistrare. Persistați expedierea local, înregistrați durabil sarcina de înregistrare și permiteți workerilor din fundal să gestioneze trimiterea.
Un flux practic este:
- Salvați expedierea și intenția sa de înregistrare. Utilizați un outbox tranzacțional sau un design echivalent pentru a evita salvarea comenzii în timp ce sarcina din fundal se pierde.
- Validați și normalizați intrările. Păstrați numerele de urmărire ca șiruri de caractere, inclusiv zerourile de la început. Aplicați normalizarea specifică transportatorului numai atunci când este justificată.
- Verificați existența unei înregistrări. Utilizați o identitate stabilă, adecvată furnizorului și modelului dumneavoastră de date.
- Puneți în coadă înregistrările eligibile. Stocați numărul de încercări, momentul următoarei reîncercări eligibile și suficient context pentru diagnosticare.
- Trimiteți printr-un limitator comun. Rezervați capacitatea imediat înainte de solicitarea de ieșire.
- Persistați rezultatele la nivel de înregistrare. Separați succesul confirmat, eroarea reîncercabilă, respingerea permanentă și rezultatele ambigue.
O coadă absoarbe o creștere bruscă; nu creează capacitate la furnizor. Dacă cea mai veche înregistrare eligibilă continuă să îmbătrânească, investigați diferența dintre rata sosirilor și capacitatea de procesare, în loc să creșteți pur și simplu numărul de workeri.
Coordonați limitele între workeri
Workerii independenți nu trebuie să presupună fiecare că poate consuma întreaga cotă a contului. Utilizați un limitator de rată coordonat sau un dispecer care alocă un buget comun de solicitări. Includeți în acest buget importurile programate, scripturile operaționale și sarcinile de reconciliere.
Rata și concurența sunt controale diferite. Limitatorul controlează cât de des încep solicitările; limita de concurență controlează câte solicitări rămân în curs. Ambele sunt utile atunci când crește latența furnizorului. Creșterea concurenței poate ajuta un volum de lucru limitat de latență, dar nu poate ignora o limită a ratei de ieșire.
Utilizați înregistrarea în loturi fără a pierde controlul la nivel de înregistrare
Atunci când un endpoint acceptă mai multe înregistrări per solicitare, gruparea în loturi poate reduce costul solicitărilor. Ea nu reduce neapărat utilizarea bazată pe înregistrări, iar cel mai mare lot permis nu este întotdeauna cea mai bună alegere operațională.
Construiți loturi folosind două declanșatoare: un număr maxim de înregistrări și un timp maxim de așteptare. Trimiteți lotul când este atinsă oricare dintre aceste limite. Astfel, perioadele aglomerate pot umple eficient loturile, fără a obliga traficul cu volum redus să aștepte la nesfârșit.
- Respectați limitele datelor utile, precum și numărul de înregistrări. Metadatele opționale pot face ca loturi cu aceeași dimensiune să difere semnificativ ca număr de octeți.
- Păstrați un manifest intern al lotului. Înregistrați identitățile locale ale expedierilor trimise și asociați corect fiecare rezultat returnat.
- Inspectați rezultatele la nivel de aplicație. Un răspuns de succes HTTP nu dovedește, de unul singur, că fiecare înregistrare a fost acceptată.
- Reîncercați numai înregistrările care necesită reîncercare. Retrimiterea înregistrărilor reușite creează trafic inutil și poate avea consecințe asupra utilizării.
- Direcționați erorile permanente de validare către corectare. O sarcină utilă nevalidă și neschimbată nu trebuie să circule prin coada de reîncercare.
Un timeout este deosebit de important: este posibil ca furnizorul să fi acceptat solicitarea, chiar dacă clientul dumneavoastră nu a primit răspunsul. Marcați rezultatul ca ambiguu. Rezolvați-l printr-un mecanism de idempotență acceptat, o regulă documentată pentru înregistrări duplicate sau o căutare de reconciliere, acolo unde este disponibilă. Nu presupuneți că o scriere care a expirat a eșuat.
Separați traficul în timp real de importurile istorice
O reumplere nu trebuie să consume toată capacitatea necesară expedierilor nou-dispatchuite. Utilizați cozi separate cu programare ponderată sau rezervări explicite de capacitate. Permiteți importurilor să utilizeze capacitatea disponibilă, păstrând în același timp o alocare minimă pentru înregistrările în timp real. Aplicați îmbătrânirea sau o altă regulă de echitate, astfel încât înregistrările cu prioritate redusă să fie procesate în cele din urmă.
Faceți reîncercările controlate, întârziate și limitate
HTTP 429 înseamnă „Too Many Requests”. RFC 6585 specifică faptul că un răspuns 429 poate include un antet Retry-After. RFC 9110 definește valoarea acestui antet ca fiind fie o dată HTTP, fie o întârziere în secunde. Un client trebuie să interpreteze ambele forme, în loc să presupună că este returnat întotdeauna un număr întreg.
Atunci când este furnizată o întârziere validă pentru reîncercare, nu reîncercați înainte de expirarea acesteia. Atunci când recomandările pentru reîncercare lipsesc, utilizați un backoff exponențial plafonat cu jitter: creșteți progresiv întârzierea dintre încercări și adăugați aleatoriu, astfel încât workerii să nu reîncerce toți în același timp. Reîncercările trebuie să treacă prin același limitator de ieșire ca și primele încercări.
Clasificați erorile înainte de reîncercare:
- Limitare: Întârziați activitatea afectată și reduceți presiunea de expediere în cadrul domeniului relevant al limitei.
- Erori tranzitorii de rețea sau server: Reîncercați în cadrul unei politici limitate, ținând cont de rezultatele ambigue ale scrierilor.
- Erori de autentificare sau autorizare: Trimiteți o alertă și întrerupeți activitatea afectată până la corectarea acreditărilor sau permisiunilor.
- Erori de validare: Corectați sau izolați înregistrarea, în loc să o retrimiteți neschimbată.
- Alocație epuizată: Urmați remediul documentat pentru cont, în loc să tratați situația ca pe o scurtă creștere a traficului.
Stabiliți atât o limită a numărului de încercări, cât și o vechime maximă pentru reîncercare. Mutați elementele epuizate într-o coadă dead-letter, împreună cu motivul, responsabilul și procedura de reluare. În caz contrar, erorile vechi pot consuma în tăcere capacitatea destinată expedierilor noi.
Scalați independent preluarea webhookurilor
Acolo unde furnizorul oferă webhookuri adecvate, acestea pot reduce interogările repetate de stare. Ele creează, de asemenea, un volum de lucru separat de intrare, care trebuie să rămână disponibil în timpul creșterilor bruște de actualizări.
Păstrați endpointul de recepție concentrat: validați solicitarea folosind mecanismul documentat de furnizor, stocați durabil evenimentul și returnați confirmarea necesară. Procesați asincron modificările comenzilor, analizele și mesajele către clienți. Nu confirmați primirea înainte de acceptarea durabilă dacă acest lucru ar putea duce la pierderea evenimentului.
Proiectați consumatorii pentru a tolera livrările duplicate, cu excepția cazului în care contractul furnizorului stabilește explicit altceva. Preferabil, utilizați un identificator stabil de eveniment documentat pentru deduplicare. Dacă acesta nu există, proiectați și testați cu atenție o identitate compozită: utilizarea exclusivă a unei etichete de stare ar putea îmbina evenimente distincte într-unul singur.
Protejați-vă, de asemenea, împotriva actualizărilor în ordine greșită. Stocați istoricul evenimentelor separat de starea curentă derivată a expedierii. Aplicați marcajele temporale documentate ale evenimentelor și regulile de tranziție, acolo unde sunt disponibile; nu presupuneți că ordinea sosirii este ordinea evenimentelor sau că stările expedierii formează o secvență universal crescătoare.
Păstrați reconcilierea țintită și limitată ca rată. Ea poate investiga presupuse lipsuri de livrare sau înregistrări ambigue, dar interogarea agresivă a fiecărei expedieri poate recrea volumul de ieșire pe care webhookurile trebuiau să îl evite.
Testați recuperarea, nu doar debitul maxim
Executați teste de încărcare asupra propriilor componente folosind un simulator al furnizorului. Coordonați testele care trimit trafic semnificativ către un furnizor real și respectați limitele autorizate. Un test reușit trebuie să demonstreze că sistemul revine la normal după o întrerupere, nu doar că acceptă o creștere mare de trafic.
- Reluați o creștere de trafic specifică unui depozit, urmată de trafic normal continuu.
- Injectați răspunsuri de limitare, latență crescută și erori temporare de server.
- Simulați respingerea parțială a unui lot și un timeout după acceptarea pe partea serverului.
- Livrați evenimente webhook duplicate și în ordine greșită.
- Întrerupeți accesul la baza de date și verificați că evenimentele neacceptate nu sunt confirmate în mod fals.
- Rulați o reumplere în paralel cu înregistrările în timp real și verificați echitatea.
- Reluați elementele din coada dead-letter fără a ocoli controalele de rată.
Monitorizați vechimea celei mai vechi înregistrări eligibile, latența de acceptare, rata de succes la nivel de înregistrare, frecvența limitărilor, volumul reîncercărilor, întârzierea procesării webhookurilor și creșterea cozii dead-letter. Doar adâncimea cozii este insuficientă: o coadă mare se poate goli rapid, în timp ce o coadă mică poate conține câteva expedieri care eșuează repetat și sunt critice pentru activitate.
Înainte de sezonul de vârf, atribuiți responsabilitatea operațională. Ingineria trebuie să dețină controlul expedierii și instrumentele de recuperare; responsabilul integrării trebuie să confirme drepturile furnizorului; operațiunile trebuie să definească expedierile prioritare. Documentați când trebuie întrerupte importurile, solicitată capacitate suplimentară sau investigate actualizările lipsă. Cel mai solid design este cel care rămâne previzibil atunci când traficul depășește capacitatea sa imediată de procesare.
Întrebări frecvente
Adăugarea cheilor API va crește debitul?
Nu neapărat. Mai multe chei pot împărți aceeași cotă la nivel de cont. Confirmați domeniul limitei și abordarea de scalare permisă împreună cu furnizorul. Nu utilizați rotația cheilor pentru a ocoli restricțiile.
Ar trebui ca fiecare înregistrare să utilizeze cel mai mare lot posibil?
Nu. Loturile mai mari pot îmbunătăți eficiența solicitărilor, dar așteptarea pentru a le umple crește latența la volume reduse. Utilizați un plafon de dimensiune documentat împreună cu un temporizator de golire, apoi ajustați pe baza latenței de acceptare măsurate și a comportamentului la erori.
Cum pot fi prevenite înregistrările duplicate după un timeout?
Utilizați identitatea locală durabilă a expedierii și comportamentul documentat al furnizorului privind idempotența sau gestionarea duplicatelor. Dacă rezultatul rămâne incert, reconciliați-l acolo unde este acceptat înainte de reluare. Deduplicarea locală nu poate demonstra singură dacă o solicitare la distanță a reușit.
O înregistrare reușită înseamnă că informațiile de urmărire sunt actuale?
Nu. Acceptarea înregistrării, disponibilitatea evenimentului transportatorului, procesarea de către furnizor și procesarea propriilor actualizări sunt etape separate. Măsurați-le separat, astfel încât o scanare întârziată a transportatorului să nu fie confundată cu o restanță de înregistrare.
Când ar trebui o echipă să solicite mai multă capacitate de la furnizor?
Solicitați-o atunci când sosirile prognozate și timpul necesar pentru recuperare depășesc capacitatea utilizabilă verificată, după eliminarea reîncercărilor evitabile, a trimiterilor duplicate și a grupării ineficiente în loturi. O alocație mai mare nu va remedia un consumator blocat sau un blocaj al bazei de date, așa că identificați mai întâi constrângerea principală.
Surse
- 17TRACK Tracking API — punctul oficial de acces pentru oferta API.
- Documentația API 17TRACK — referință pentru verificarea cerințelor de integrare, a comportamentului endpointurilor și a constrângerilor aplicabile solicitărilor.
- RFC 6585, Secțiunea 4: 429 Too Many Requests — semantica limitării HTTP și recomandările opționale Retry-After.
- RFC 9110, Secțiunea 10.2.3: Retry-After — formatele dată HTTP și delay-seconds.
- RFC 9110, Secțiunea 9.2.2: Metode idempotente — considerații privind reîncercarea atunci când rezultatul unei solicitări este incert.


