Skalerbarhet for Tracking API: Slik håndterer du volum i høysesongen, hastighetsbegrensninger og masseregistrering
For å skalere et sporings-API i høysesongen bør du legge registrering av forsendelser bak en robust kø, håndheve leverandørbegrensninger på tvers av alle arbeidere, bare batchbehandle innenfor dokumenterte grenser og behandle sporingsoppdateringer asynkront. Behandle registreringsgjennomstrømning, trafikk fra nye forsøk og webhook-behandling som separate kapasitetsproblemer. Flere arbeidere uten kontroll på utgående forespørsler kan øke begrensningene i stedet for å redusere etterslepet.
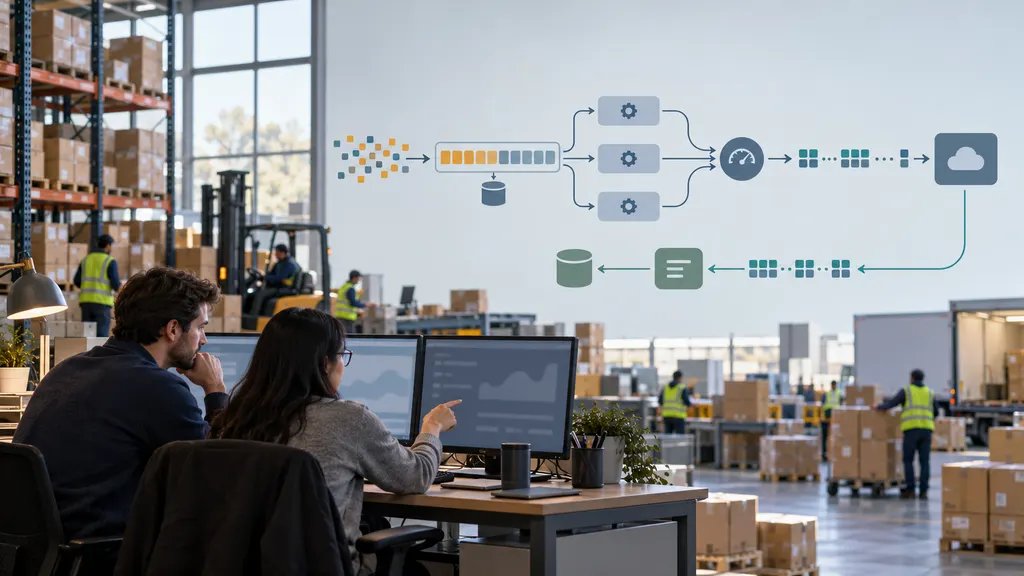
For utviklingsteam som kobler et ordrebehandlingssystem, en lagerplattform eller en e-handelsbackend til en sporingstjeneste, er målet ikke bare å sende flere forespørsler. Målet er å registrere forsendelser innenfor et definert tidsvindu, bevare oppdateringer under trafikktopper og gjenopprette etter feil uten å skape duplisert arbeid.
Dimensjoner arbeidsbelastningen rundt forsendelser, forespørsler og oppdateringer
Daglig forsendelsesvolum er ikke tilstrekkelig for å dimensjonere en integrasjon. Et lager kan frigjøre de fleste sporingsnumrene sine i et kort utsendelsesvindu, mens statusoppdateringer kommer gjennom hele dagen. Modeller disse arbeidsbelastningene separat.
- Registreringsankomster: Nye forsendelsesposter som kommer inn i systemet per sekund eller minutt, inkludert importer og topper ved frigivelse fra lageret.
- Utgående API-trafikk: Registreringsforespørsler, oppslag, korrigeringer, avstemmingskall og nye forsøk.
- Innkommende oppdateringstrafikk: Webhook-leveranser og nye leveranser, der leverandøren støtter dette.
- Nedstrømsarbeid: Databaseskrivinger, kundemeldinger, analysehendelser og endringer i ordrestatus som utløses av hver oppdatering.
Fastsett et internt registreringsmål, for eksempel den lengste akseptable tiden mellom mottak av et sporingsnummer og bekreftelse på registreringen. Hold dette atskilt fra hvor oppdaterte sporingsdataene er: En vellykket registrering betyr ikke at en transportørskanning allerede er tilgjengelig.
Beregn effektiv registreringskapasitet
For et registreringsendepunkt som er begrenset av antall forespørsler, er følgende planleggingsforhold nyttig:
Registreringskapasitet = tillatte forespørsler per sekund × gjennomsnittlig antall poster per forespørsel × andel vellykkede poster
Dette er et planleggingsestimat, ikke en garanti fra leverandøren. Det forutsetter at forespørselsgrensene er den bindende begrensningen. Kvoter basert på poster, nyttelaststørrelse, ventetid og delte kontobegrensninger kan gi et lavere tak.
Som illustrasjon: Anta at en integrasjon har tillatelse til to registreringsforespørsler per sekund og sender gjennomsnittlig 30 poster i hver forespørsel. Den nominelle kapasiteten er da 60 poster per sekund før feil og andre begrensninger. Hvis innkommende registreringer i en vedvarende topp i gjennomsnitt er 80 poster per sekund, vokser køen med omtrent 20 poster per sekund. Disse tallene er hypotetiske og er ikke 17TRACK-begrensninger.
Beregn også gjenopprettingskapasiteten. Hvis nye ankomster fortsetter med hastigheten λ og den effektive behandlingskapasiteten er μ, tar en eksisterende kø på B poster omtrent B / (μ − λ) sekunder å tømme når μ > λ. Hvis behandlingskapasiteten ikke overstiger ankomstene, vil køen ikke tømmes under disse forholdene.
Bekreft hva leverandøren faktisk begrenser
En hastighetsbegrensning og en bruksgrense løser ulike problemer. En hastighetsbegrensning styrer hvor raskt forespørsler eller poster kan sendes inn. En bruksgrense kan styre hvor mye sporingsaktivitet en konto kan bruke i en fakturerings- eller tilgangsperiode. At du holder deg under den ene, betyr ikke at du overholder den andre.
Før du fastsetter antall arbeidere, bør du kontrollere følgende mot leverandørens dokumentasjon og vilkårene for kontoen:
- Om grensene gjelder per konto, API-nøkkel, endepunkt, IP-adresse eller et annet omfang.
- Om enheten som telles, er en forespørsel, en sporingspost eller en annen operasjon.
- Om endepunktene deler en grense eller har separate kvoter.
- Maksimalt antall poster og maksimal nyttelaststørrelse som er tillatt i én forespørsel.
- Hvordan dupliserte innsendinger, ugyldige poster og nye forsøk påvirker bruken.
- Om svarene viser informasjon om begrensning eller veiledning om nye forsøk.
- Hvordan oppbrukt kvote skiller seg fra midlertidig begrensning.
For en 17TRACK-integrasjon kan du bruke den offisielle siden for Tracking API og API-dokumentasjonen som utgangspunkt for denne konfigurasjonen. Bekreft gjeldende endepunktoppførsel og kontobegrensninger før distribusjon. Eksempelkapasitetene i denne veiledningen er arkitektureksempler og ikke påstander om 17TRACKs tilgangsrettigheter, batchstørrelser eller tjenestegarantier.
Plasser en robust kø mellom ordrebehandling og registrering
Ikke la betaling eller ferdigstilling på lageret vente på at en sporingsleverandør skal godta en registrering. Lagre forsendelsen lokalt, registrer registreringsoppgaven på en robust måte og la bakgrunnsarbeidere håndtere innsendingen.
Et praktisk flyt er:
- Lagre forsendelsen og registreringsintensjonen. Bruk en transaksjonell outbox eller tilsvarende utforming for å unngå at ordren lagres mens bakgrunnsoppgaven går tapt.
- Valider og normaliser inndata. Bevar sporingsnumre som strenger, inkludert innledende nuller. Bruk transportørspesifikk normalisering bare når det er begrunnet.
- Kontroller om det finnes en eksisterende registrering. Bruk en stabil identitet som passer til leverandøren og datamodellen din.
- Legg kvalifiserte poster i kø. Lagre antall forsøk, tidspunktet for neste kvalifiserte forsøk og tilstrekkelig kontekst for feilsøking.
- Send inn gjennom en delt begrenser. Reserver kapasitet umiddelbart før den utgående forespørselen.
- Lagre resultater på postnivå. Skill mellom bekreftet suksess, feil som kan forsøkes på nytt, permanent avvisning og tvetydige resultater.
En kø absorberer en topp; den skaper ikke leverandørkapasitet. Hvis den eldste kvalifiserte posten stadig blir eldre, bør du undersøke forskjellen mellom ankomsthastighet og behandlingskapasitet i stedet for bare å øke antallet arbeidere.
Koordiner begrensninger på tvers av arbeidere
Uavhengige arbeidere må ikke anta at hver av dem kan bruke hele kontokvoten. Bruk en koordinert hastighetsbegrenser eller en dispatcher som fordeler et felles forespørselsbudsjett. Ta med planlagte importer, driftsskript og avstemmingsjobber i dette budsjettet.
Hastighet og samtidighet er ulike kontrollmekanismer. Begrensningen styrer hvor ofte forespørsler starter; en samtidighetsgrense styrer hvor mange som fortsatt er under behandling. Begge er nyttige når leverandørens ventetid øker. Økt samtidighet kan hjelpe en arbeidsbelastning som er bundet av ventetid, men den kan ikke overstyre en grense for utgående hastighet.
Bruk bulkregistrering uten å miste kontroll på postnivå
Når et endepunkt støtter flere poster per forespørsel, kan batchbehandling redusere forespørselskostnaden. Det reduserer ikke nødvendigvis bruksbasert belastning, og den største tillatte batchen er ikke alltid det beste driftsmessige valget.
Bygg batcher med to utløsere: et maksimalt antall poster og en maksimal ventetid. Send inn når en av dem nås. Dette gjør at travle perioder kan fylle batcher effektivt uten at trafikk med lavt volum må vente på ubestemt tid.
- Overhold nyttelastgrensene i tillegg til postantallet. Valgfrie metadata kan gjøre batcher med samme størrelse svært forskjellige i byte.
- Behold et internt batchmanifest. Registrer hvilke lokale forsendelsesidentiteter som ble sendt inn, og knytt hvert returnerte resultat korrekt.
- Undersøk resultater på applikasjonsnivå. Et vellykket HTTP-svar beviser ikke i seg selv at hver post ble godtatt.
- Prøv bare poster som må prøves på nytt. Gjentatt innsending av vellykkede poster skaper unødvendig trafikk og kan påvirke bruken.
- Send permanente valideringsfeil til korrigering. En uendret ugyldig nyttelast bør ikke sirkulere gjennom køen for nye forsøk.
En tidsavbruddssituasjon er spesielt viktig: Leverandøren kan ha godtatt forespørselen selv om klienten din ikke mottok svaret. Merk utfallet som tvetydig. Avklar det gjennom en støttet idempotensmekanisme, en dokumentert regel for duplikatregistrering eller et avstemmingsoppslag der dette er tilgjengelig. Ikke anta at en skriving som fikk tidsavbrudd, mislyktes.
Skill live-trafikk fra historiske importer
En tilbakefylling bør ikke bruke all kapasiteten som trengs for nylig utsendte forsendelser. Bruk separate køer med vektet planlegging eller eksplisitte kapasitetsreservasjoner. La importer bruke ledig kapasitet, samtidig som du opprettholder en minimumsallokering for live-registreringer. Bruk aldersbasert prioritering eller en annen rettferdighetsregel slik at poster med lavere prioritet til slutt blir behandlet.
Gjør nye forsøk kontrollerte, forsinkede og begrensede
HTTP 429 betyr «Too Many Requests». RFC 6585 spesifiserer at et 429-svar kan inneholde en Retry-After-header. RFC 9110 definerer verdien i denne headeren som enten en HTTP-dato eller en forsinkelse i sekunder. En klient bør tolke begge formene i stedet for å anta at det alltid returneres et heltall.
Når en gyldig forsinkelse for nye forsøk oppgis, må du ikke prøve på nytt før den har utløpt. Når veiledning om nye forsøk mangler, bør du bruke eksponentiell tilbakekobling med tak og jitter: Øk gradvis forsinkelsen mellom forsøkene og legg til tilfeldighet slik at arbeiderne ikke prøver på nytt samtidig. Nye forsøk må gå gjennom den samme utgående begrenseren som første forsøk.
Klassifiser feil før du prøver på nytt:
- Begrensning: Forsink det berørte arbeidet og reduser utsendelsestrykket innenfor det relevante omfanget.
- Midlertidige nettverks- eller serverfeil: Prøv på nytt innenfor en begrenset policy, og ta høyde for tvetydige skriveresultater.
- Autentiserings- eller autorisasjonsfeil: Varsle og stans berørt arbeid til legitimasjon eller tillatelser er korrigert.
- Valideringsfeil: Korriger eller isoler posten i stedet for å sende den inn uendret på nytt.
- Oppbrukt kvote: Følg den dokumenterte løsningen for kontoen i stedet for å behandle dette som en kortvarig trafikktopp.
Angi både en forsøksgrense og en maksimal alder for nye forsøk. Flytt poster som har nådd grensen, til en dead-letter-kø med årsak, ansvarlig eier og prosedyre for ny avspilling. Ellers kan gamle feil i det stille bruke kapasiteten som er ment for nye forsendelser.
Skaler mottak av webhooks uavhengig
Når leverandøren tilbyr egnede webhooks, kan de redusere gjentatte statusoppslag. De skaper også en separat innkommende arbeidsbelastning som må være tilgjengelig under topper i oppdateringer.
Hold mottaksendepunktet fokusert: Valider forespørselen ved hjelp av leverandørens dokumenterte mekanisme, lagre hendelsen robust og returner den nødvendige bekreftelsen. Behandle ordreendringer, analyser og kundemeldinger asynkront. Ikke bekreft mottak før hendelsen er lagret robust dersom dette kan føre til at hendelsen går tapt.
Utform konsumenter slik at de tåler duplisert levering, med mindre leverandøravtalen uttrykkelig fastslår noe annet. Foretrekk en dokumentert stabil hendelsesidentifikator for deduplisering. Hvis en slik identifikator ikke finnes, må du utforme og teste en sammensatt identitet nøye: Hvis du bare bruker en statusetikett, kan ulike hendelser bli slått sammen til én.
Beskytt deg også mot oppdateringer som kommer i feil rekkefølge. Lagre hendelseshistorikken separat fra den avledede gjeldende forsendelsestilstanden. Bruk dokumenterte hendelsestidsstempler og overgangsregler der dette er tilgjengelig; ikke anta at ankomstrekkefølgen er hendelsesrekkefølgen, eller at forsendelsesstatuser alltid danner en universelt stigende sekvens.
Hold avstemmingen målrettet og hastighetsbegrenset. Den kan undersøke mistenkte leveringshull eller tvetydige registreringer, men aggressiv polling av hver forsendelse kan gjenskape den utgående belastningen som webhooks skulle forhindre.
Test gjenoppretting, ikke bare maksimal gjennomstrømning
Kjør belastningstester mot dine egne komponenter ved hjelp av en leverandørsimulator. Koordiner tester som sender betydelig trafikk til en aktiv leverandør, og hold deg innenfor autoriserte grenser. En vellykket test bør vise at systemet går tilbake til normal drift etter en forstyrrelse, ikke bare at det godtar en stor topp.
- Spill av en lagerlignende topp etterfulgt av fortsatt normal trafikk.
- Sett inn svar med begrensning, økt ventetid og midlertidige serverfeil.
- Simuler delvis avvisning av en batch og et tidsavbrudd etter at serveren har godtatt forespørselen.
- Lever dupliserte webhook-hendelser og hendelser i feil rekkefølge.
- Avbryt databasetilgangen og bekreft at hendelser som ikke er godtatt, ikke bekreftes feilaktig.
- Kjør en tilbakefylling parallelt med live-registreringer og kontroller rettferdigheten.
- Spill av dead-letter-poster på nytt uten å omgå hastighetskontrollene.
Overvåk alderen på den eldste kvalifiserte registreringen, akseptventetid, suksessrate på postnivå, hyppighet av begrensninger, mengde nye forsøk, forsinkelse i webhook-behandlingen og veksten i dead-letter-køen. Kødybden alene er utilstrekkelig: En stor kø kan tømmes raskt, mens en liten kø kan inneholde noen få forsendelser som stadig feiler, men som er kritiske for virksomheten.
Før høysesongen bør du tildele operativt ansvar. Utvikling bør eie kontrollene for utsending og verktøyene for gjenoppretting; integrasjonseieren bør bekrefte leverandørens tilgangsrettigheter; driften bør definere hvilke forsendelser som skal prioriteres. Dokumenter når importer skal settes på pause, når ekstra kapasitet skal etterspørres og når manglende oppdateringer skal undersøkes. Den beste utformingen er den som forblir forutsigbar når trafikken overstiger den umiddelbare behandlingskapasiteten.
Vanlige spørsmål
Vil flere API-nøkler øke gjennomstrømningen?
Ikke nødvendigvis. Flere nøkler kan dele en kontobasert kvote. Bekreft begrensningens omfang og tillatte skaleringsmetode med leverandøren. Ikke bruk nøkkelrotasjon for å omgå begrensninger.
Bør hver registrering bruke den største mulige batchen?
Nei. Større batcher kan forbedre forespørselseffektiviteten, men venting på å fylle dem øker ventetiden ved lavt volum. Bruk et dokumentert størrelsestak sammen med en tidsstyrt utsending, og finjuster deretter basert på målt akseptventetid og feiloppførsel.
Hvordan kan duplikatregistreringer forhindres etter et tidsavbrudd?
Bruk en robust lokal forsendelsesidentitet og leverandørens dokumenterte idempotens- eller duplikathåndtering. Hvis utfallet fortsatt er usikkert, bør du avstemme det der dette støttes, før du sender inn på nytt. Lokal deduplisering alene kan ikke bevise om en ekstern forespørsel lyktes.
Betyr vellykket registrering at sporingsinformasjonen er oppdatert?
Nei. Godkjenning av registrering, tilgjengelighet av transportørhendelser, leverandørbehandling og din egen behandling av oppdateringer er separate trinn. Mål dem separat, slik at en forsinket transportørskanning ikke forveksles med et registreringsetterslep.
Når bør et team be leverandøren om mer kapasitet?
Be om det når forventede ankomster og nødvendig gjenopprettingstid overstiger verifisert brukbar kapasitet etter at unødvendige nye forsøk, dupliserte innsendinger og ineffektiv batchbehandling er fjernet. En større kvote løser ikke en blokkert konsument eller en databaseflaskehals, så identifiser først den bindende begrensningen.
Kilder
- 17TRACK Tracking API — offisielt utgangspunkt for API-tilbudet.
- 17TRACK API-dokumentasjon — referanse for kontroll av integrasjonskrav, endepunktoppførsel og gjeldende forespørselsbegrensninger.
- RFC 6585, Section 4: 429 Too Many Requests — HTTP-semantikk for begrensning og valgfri veiledning om Retry-After.
- RFC 9110, Section 10.2.3: Retry-After — formater for HTTP-dato og forsinkelse i sekunder.
- RFC 9110, Section 9.2.2: Idempotent Methods — hensyn ved nye forsøk når utfallet av en forespørsel er usikkert.