Como os provedores de serviços pós-compra podem gerenciar o rastreamento de várias marcas com uma única API
Os provedores de serviços pós-compra podem gerenciar o rastreamento de várias marcas de comércio eletrônico por meio de uma única API, separando a camada compartilhada de dados de remessa da experiência voltada ao cliente de cada marca. O modelo prático é um serviço de rastreamento multi-tenant: uma integração recebe solicitações e eventos de rastreamento, enquanto as regras do tenant controlam autenticação, identidade visual, comportamento das transportadoras, notificações e relatórios. Essa abordagem reduz integrações duplicadas, mas só funciona bem quando a propriedade dos dados, a identidade das remessas, a normalização das transportadoras e os controles operacionais são projetados desde o início.
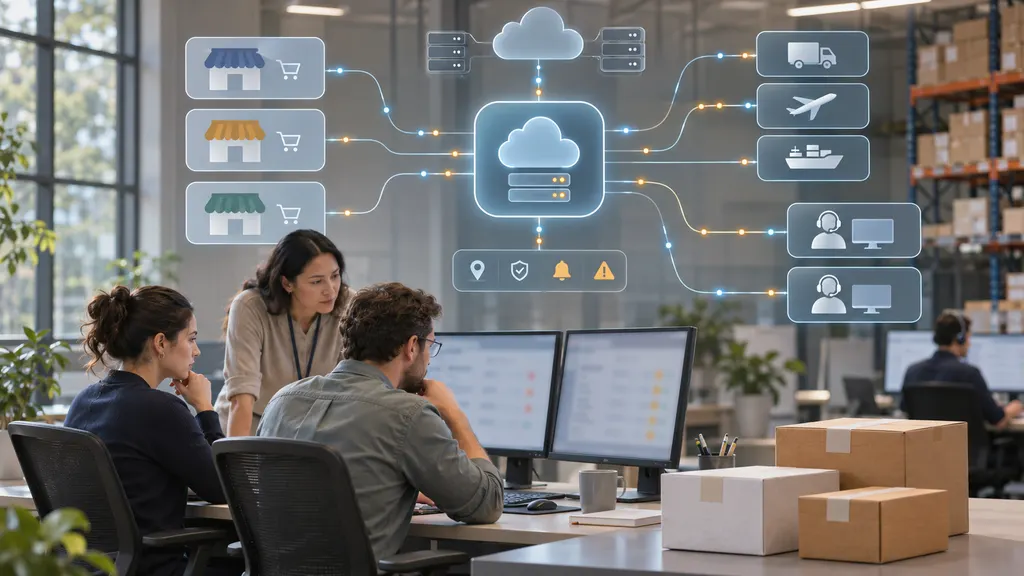
O objetivo não é simplesmente colocar várias marcas atrás de um único endpoint. O objetivo é oferecer a cada cliente um fluxo de trabalho confiável de rastreamento pós-compra, sem obrigar o provedor de serviços a criar e manter uma conexão separada com cada transportadora para cada marca. Um sistema bem projetado deve tornar a infraestrutura compartilhada invisível para os compradores, ao mesmo tempo que oferece aos operadores controle suficiente para investigar exceções e proteger os limites dos dados.
O que “uma API” deve significar em um modelo multimarcas
Nesse contexto, uma API geralmente significa uma única camada de integração gerenciada pelo provedor para várias marcas clientes. Isso não significa necessariamente que todo cliente receba a mesma resposta, interface ou jornada de notificações. A API pode expor um contrato comum e, ao mesmo tempo, aplicar regras específicas de cada tenant nos bastidores.
Uma solicitação típica pode incluir um identificador do tenant, uma referência de remessa ou pedido, informações da transportadora quando disponíveis, o número de rastreamento, o idioma e a operação solicitada. O serviço autentica o solicitante, determina qual marca é proprietária da remessa, envia ou recupera os dados de rastreamento, normaliza o resultado e retorna uma resposta consistente. A loja virtual, a central de ajuda, o portal de pedidos ou o aplicativo de atendimento ao cliente da marca podem consumir essa resposta sem precisar compreender o modelo de dados separado de cada transportadora.
Esse modelo cria três limites que não devem ser confundidos:
- Limite de integração: como cada cliente se conecta ao provedor.
- Limite de dados: quais remessas, eventos e referências de clientes cada cliente pode acessar.
- Limite da experiência: como cada marca apresenta rastreamento, notificações e opções de suporte aos compradores.
Manter esses limites explícitos permite que o provedor centralize o trabalho técnico e preserve o controle no nível da marca.
Comece com um modelo de dados ciente de tenants
A decisão de design mais importante é como a plataforma identifica uma marca e suas remessas. Um número de rastreamento, sozinho, não deve ser tratado como a identidade comercial completa de uma remessa. A mesma referência pode aparecer em sistemas diferentes, e os aplicativos dos clientes podem usar números de pedido, IDs de atendimento ou IDs internos de casos junto com os números de rastreamento da transportadora.
Um modelo mais seguro atribui a cada marca um ID de tenant estável e armazena os registros de remessa com propriedade explícita. Campos úteis podem incluir o ID do tenant, ID da remessa, referência do pedido, número de rastreamento, código da transportadora, região de destino quando apropriado, status atual, histórico de eventos, horário de criação, horário da última sincronização e sistema de origem. O esquema exato varia, mas a propriedade deve ser aplicada nas camadas da API e do banco de dados, em vez de depender apenas da interface do cliente.
A configuração da marca também deve ser separada dos dados de remessa. Um registro de configuração pode controlar o domínio da página de rastreamento, o logotipo, os idiomas disponíveis, a redação dos status, as preferências de notificação, as regras de escalonamento e os links de atendimento ao cliente. Isso impede que os operadores copiem a lógica específica de cada marca para o código do aplicativo sempre que um novo cliente é adicionado.
Para os provedores de serviços, essa separação oferece um segundo benefício: uma integração com uma transportadora pode ser aprimorada uma vez e depois utilizada por todos os tenants elegíveis. No entanto, código compartilhado não deve significar permissões compartilhadas. A conexão com uma transportadora pode ser comum, enquanto a visibilidade da remessa permanece restrita ao tenant que a enviou ou possui.
Normalize os dados das transportadoras antes de expô-los às marcas
O rastreamento multimarcas se torna difícil quando cada transportadora usa nomes de eventos, lógica de status, carimbos de data e hora e descrições de exceções diferentes. Uma transportadora pode informar que um pacote está avançando pela rede, enquanto outra usa um evento de transporte ou instalação mais específico. Repassar esses valores brutos diretamente a cada cliente cria experiências inconsistentes e dificulta os relatórios.
Uma camada compartilhada de normalização deve mapear eventos específicos das transportadoras para um vocabulário interno controlado. As categorias comuns podem incluir informações recebidas, em trânsito, disponível para retirada, saiu para entrega, entregue, exceção de entrega e eventos relacionados a devoluções. O modelo interno deve preservar o evento original da transportadora, além do status normalizado. Isso permite manter a experiência do cliente simples sem descartar os detalhes de diagnóstico necessários às equipes de suporte.
A normalização também deve considerar a incerteza. Uma plataforma deve distinguir entre um evento de entrega confirmado pela transportadora, uma falta temporária de atualizações e um estado operacional inferido. Ela deve evitar transformar uma mensagem ambígua da transportadora em uma promessa definitiva. Se uma transportadora fornecer uma data estimada de entrega, a API deverá identificá-la como estimativa, em vez de apresentá-la como um compromisso garantido.
Um provedor como 17TRACK pode ser avaliado como a camada compartilhada de dados de rastreamento quando os recursos necessários de transportadoras e API forem compatíveis com o caso de uso do provedor de serviços. Os materiais oficiais da API e a documentação para desenvolvedores devem ser usados para confirmar as operações compatíveis, os formatos de solicitação, a autenticação, os limites e os requisitos de implementação antes do planejamento da produção.
Projete o contrato da API em torno dos casos de uso operacionais
Uma API multimarcas deve ser projetada em torno do que os sistemas dos clientes precisam fazer, e não apenas em torno dos dados que uma transportadora fornece. No mínimo, o contrato deve definir como um cliente pode criar ou registrar uma solicitação de rastreamento, recuperar o estado atual da remessa, obter o histórico de eventos e receber atualizações quando o estado mudar, caso a entrega de eventos faça parte do serviço selecionado.
O contrato deve documentar:
- Como tenants e aplicativos são autenticados.
- Quais identificadores são obrigatórios e quais são opcionais.
- Como os códigos das transportadoras são fornecidos, detectados ou corrigidos.
- O que significa uma resposta bem-sucedida em comparação com uma solicitação aceita para processamento posterior.
- Como eventos desconhecidos, atrasados, duplicados ou conflitantes são representados.
- Como paginação, novas tentativas, limites de taxa e erros são tratados.
- Como assinaturas de webhooks, proteção contra repetição e ordenação de eventos são gerenciadas quando webhooks são usados.
A idempotência é especialmente importante. Os clientes podem repetir uma solicitação após um tempo limite de rede, e a plataforma não deve criar registros de remessa duplicados apenas porque a mesma solicitação foi enviada duas vezes. Cada tenant também deve receber credenciais com o escopo prático mais restrito possível. O aplicativo de uma marca não deve conseguir consultar os dados de remessa de outra marca alterando um identificador na solicitação.
Mantenha a camada de dados compartilhada separada da experiência da marca
Uma API não exige uma única página de rastreamento. Um provedor de serviços pode usar os mesmos dados normalizados para oferecer diferentes experiências ao cliente: uma página de status de pedidos com a identidade da marca, um widget incorporado, um console de atendimento ao cliente ou notificações gerenciadas pela plataforma de comércio existente do cliente.
A camada de experiência deve decidir quanta informação exibir. Uma marca premium pode mostrar uma linha do tempo detalhada e um link de suporte, enquanto outro cliente pode preferir um cartão de status compacto. Ambos podem consumir o mesmo modelo de eventos subjacente. É também nessa camada que devem ficar o idioma, a apresentação do fuso horário, a terminologia da marca e as instruções de contato.
Para provedores de comércio eletrônico, a referência do pedido costuma ser tão importante para o comprador quanto o número de rastreamento. Portanto, a resposta da API deve permitir conectar o status da remessa ao pedido correto sem expor informações pessoais desnecessárias. As páginas voltadas ao cliente devem usar o mínimo de dados necessário, e os painéis operacionais devem aplicar acesso baseado em funções para agentes, gerentes de contas e administradores.
Crie monitoramento para a plataforma, não apenas para as remessas
Um serviço de rastreamento compartilhado tem dois problemas de monitoramento. Ele deve identificar problemas no nível da remessa, como uma exceção de entrega ou um período incomum sem atualizações, e problemas no nível da plataforma, como aumento de erros da API, atraso no processamento de eventos ou um conector de transportadora que está retornando dados incompletos.
As métricas devem ser segmentadas por tenant, transportadora, região, endpoint e tipo de erro quando os dados permitirem. As verificações operacionais úteis incluem taxa de sucesso das solicitações, latência das respostas, atraso no processamento de eventos, taxa de eventos duplicados, falhas de autenticação e número de registros que exigem análise manual. A segmentação é importante porque uma métrica agregada da plataforma pode parecer saudável enquanto uma marca ou transportadora enfrenta um problema grave.
Crie um caminho de escalonamento antes do lançamento. Defina quem recebe um alerta, quais evidências são anexadas, como distinguir um problema da transportadora de um problema nos dados do cliente e quando uma equipe de atendimento deve ser informada. Uma API compartilhada deve reduzir a fragmentação operacional, não esconder problemas atrás de uma única mensagem de erro genérica.
Use um processo de integração controlado para cada marca
A adição de uma nova marca deve ser um processo de implementação repetível. Comece mapeando os sistemas de pedidos, atendimento e suporte ao cliente do cliente. Confirme quais identificadores de remessa estão disponíveis, quais transportadoras são utilizadas, quais regiões exigem tratamento especial e se o cliente deseja que o provedor gerencie notificações, apenas forneça dados ou ofereça ambos.
- Defina o tenant: crie o registro da marca, as credenciais, as funções, os ambientes e as expectativas de retenção de dados.
- Mapeie os identificadores: documente a relação entre pedidos, registros de atendimento, números de rastreamento e referências voltadas ao cliente.
- Teste as entradas das transportadoras: use remessas representativas dos principais destinos e tipos de serviço da marca.
- Valide os status normalizados: compare os resultados da API com as informações de rastreamento disponíveis da transportadora e com a terminologia desejada pelo cliente.
- Teste os casos de falha: inclua números inválidos, leituras atrasadas, solicitações duplicadas, transportadoras desconhecidas, devoluções e cenários de remessas parciais.
- Faça um lançamento limitado: monitore o tráfego real para um grupo controlado antes de habilitar toda a base de clientes.
- Documente a propriedade: registre quem aprova a redação dos status, trata os escalonamentos de suporte e revisa as alterações da plataforma.
Esse processo também oferece ao provedor uma maneira prática de decidir se o design existente de uma única API é suficiente. Se um cliente exigir uma transportadora, um campo de dados, um canal de notificação ou um fluxo regional que a camada compartilhada não consiga suportar de forma confiável, essa lacuna deverá ser registrada e testada, e não escondida por uma solução alternativa personalizada.
Modos comuns de falha a evitar
- Usar nomes de marcas como controles de segurança: a configuração de exibição não substitui a autorização do tenant.
- Retornar status brutos das transportadoras em todos os lugares: isso produz uma linguagem confusa para os clientes e análises inconsistentes.
- Pressupor que um número de rastreamento equivale a um pedido: remessas divididas, substituições e devoluções podem alterar essa relação.
- Ignorar fusos horários: os carimbos de data e hora dos eventos devem ser armazenados de forma consistente e apresentados de maneira compreensível.
- Incorporar notificações ao modelo de dados principal: as preferências de notificação devem ser configuráveis para que diferentes marcas possam usar canais e redações diferentes.
- Testar apenas entregas bem-sucedidas: é nas exceções e nas atualizações ausentes que os custos de suporte geralmente aparecem.
- Prometer cobertura de transportadoras sem verificação: confirme os requisitos atuais de transportadora, região e operação na documentação oficial ou em uma prova de conceito técnica.
Uma estrutura prática para tomada de decisão
Uma abordagem de uma única API é adequada quando várias marcas compartilham fluxos de remessa amplamente semelhantes, precisam de dados consistentes das transportadoras e desejam que o provedor de serviços seja responsável pela manutenção das integrações. Ela é menos simples quando cada cliente exige contratos de dados fundamentalmente diferentes, isolamento regional rigoroso ou processos operacionais específicos de uma transportadora. Esses requisitos não eliminam automaticamente uma plataforma compartilhada, mas aumentam a necessidade de configuração, testes e limites de serviço claramente definidos.
Antes de selecionar um provedor de API, faça uma prova de conceito usando exemplos reais, porém controlados, de remessas. Teste a identificação da transportadora, a normalização de eventos, o tempo das atualizações, as respostas de erro, a autenticação, o isolamento dos tenants e a capacidade de recuperar as informações necessárias às equipes de atendimento. Analise as orientações oficiais de rastreamento de várias transportadoras e a documentação da API do provedor, e confirme diretamente quaisquer requisitos não resolvidos. A decisão correta não se baseia no número de transportadoras mencionadas em uma página de marketing; baseia-se na capacidade do provedor de atender às marcas, aos destinos, aos fluxos de trabalho e aos controles que a plataforma realmente operará.
Quando bem implementada, uma única API de rastreamento se torna uma camada operacional reutilizável, e não mais uma integração isolada. Ela oferece aos provedores de serviços pós-compra uma maneira consistente de coletar atualizações de remessas, preservar experiências no nível da marca e ampliar a integração de clientes sem duplicar o mesmo trabalho com transportadoras para cada conta de comércio eletrônico.
Perguntas frequentes
Uma única API pode atender várias marcas sem compartilhar os dados entre elas?
Sim, se a identidade e a autorização do tenant forem aplicadas em todo o sistema. Cada solicitação deve estar associada a um tenant autorizado, e as consultas de remessas devem ser verificadas em relação a esse tenant antes que os dados sejam retornados. Credenciais separadas, acesso baseado em funções, registros de auditoria e testes de isolamento devem fazer parte da implementação.
Todas as marcas devem usar a mesma página de rastreamento?
Não. Uma API compartilhada pode fornecer dados de rastreamento normalizados enquanto cada marca usa sua própria página, widget, idioma, terminologia e links de suporte. Manter a apresentação separada da camada de dados facilita o gerenciamento das operações multimarcas.
O que deve ser testado antes da produção?
Teste entradas reais das transportadoras, números de rastreamento inválidos, eventos atrasados, solicitações duplicadas, remessas divididas, devoluções, transportadoras desconhecidas, novas tentativas de webhook quando aplicável e controles de isolamento dos tenants. Verifique também se os status normalizados correspondem à linguagem que o cliente deseja mostrar aos consumidores.
Uma única API elimina a necessidade de gerenciar as diferenças entre transportadoras?
Não. Ela centraliza grande parte do trabalho de integração, mas as diferenças entre transportadoras ainda precisam ser monitoradas e representadas cuidadosamente. O provedor deve preservar detalhes úteis dos eventos brutos e, ao mesmo tempo, expor um modelo normalizado estável aos aplicativos dos clientes.
Como um provedor deve avaliar uma API de rastreamento?
Avalie a API em relação às marcas, transportadoras, regiões, requisitos de eventos, modelo de autenticação, limites, tratamento de erros, comportamento das atualizações e processo de suporte reais do provedor. Uma prova de conceito controlada é mais confiável do que presumir que uma descrição geral de recursos abrange todos os fluxos de trabalho necessários.