Satın alma sonrası hizmet sağlayıcıları tek bir API ile çok markalı takibi nasıl yönetebilir
Satın alma sonrası hizmet sağlayıcıları, paylaşılan gönderi verisi katmanını her markanın müşteriye yönelik deneyiminden ayırarak birden fazla e-ticaret markası için takip işlemlerini tek bir API üzerinden yönetebilir. Uygulanabilir model, çok kiracılı bir takip hizmetidir: tek bir entegrasyon takip isteklerini ve etkinliklerini alırken kiracı kuralları kimlik doğrulama, markalama, taşıyıcı davranışı, bildirimler ve raporlamayı kontrol eder. Bu yaklaşım yinelenen entegrasyonları azaltır; ancak yalnızca veri sahipliği, gönderi kimliği, taşıyıcı normalizasyonu ve operasyonel kontroller en baştan tasarlandığında iyi çalışır.
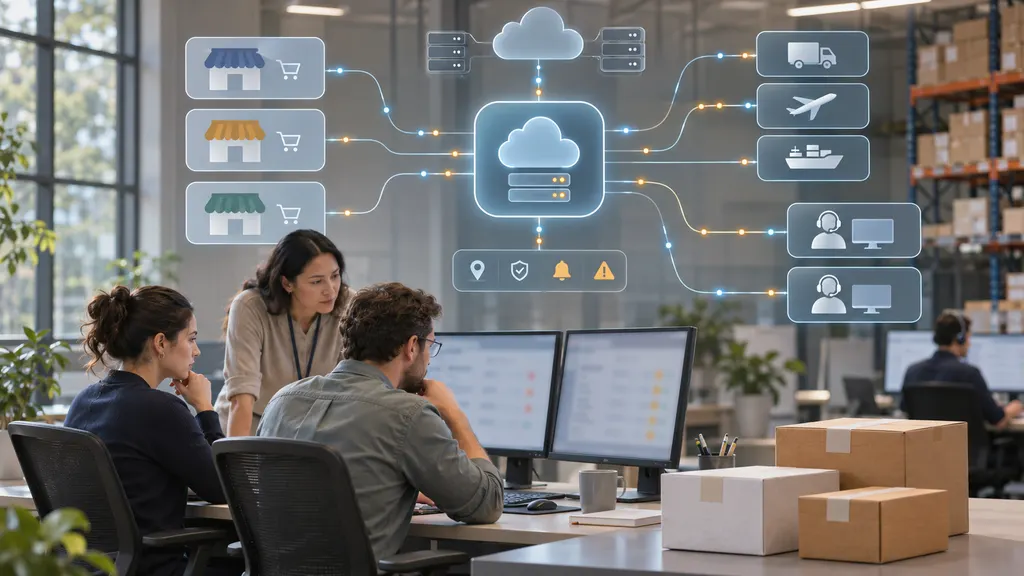
Buradaki amaç yalnızca birkaç markayı tek bir uç noktanın arkasına yerleştirmek değildir. Amaç, hizmet sağlayıcıyı her marka için ayrı bir taşıyıcı bağlantısı oluşturup sürdürmeye zorlamadan her müşteriye güvenilir bir gönderi sonrası takip iş akışı sunmaktır. İyi tasarlanmış bir sistem, paylaşılan altyapıyı alışveriş yapanlar için görünmez kılarken operatörlere istisnaları incelemek ve veri sınırlarını korumak için yeterli kontrol sağlamalıdır.
Çok markalı modelde “tek API” ne anlama gelmelidir?
Bu bağlamda tek API, genellikle birden fazla müşteri markası için sağlayıcı tarafından yönetilen tek bir entegrasyon katmanı anlamına gelir. Bu, her müşterinin mutlaka aynı yanıtı, arayüzü veya bildirim yolculuğunu alacağı anlamına gelmez. API ortak bir sözleşme sunarken arka planda kiracıya özel kurallar uygulayabilir.
Tipik bir istek; kiracı tanımlayıcısını, gönderi veya sipariş referansını, mevcutsa taşıyıcı bilgilerini, takip numarasını, yerel ayarı ve istenen işlemi içerebilir. Hizmet daha sonra çağrıyı doğrular, gönderinin hangi markaya ait olduğunu belirler, takip verilerini gönderir veya alır, sonucu normalleştirir ve tutarlı bir yanıt döndürür. Markanın mağazası, yardım merkezi, sipariş portalı veya müşteri hizmetleri uygulaması, her taşıyıcının ayrı veri modelini anlamaya gerek duymadan bu yanıtı kullanabilir.
Bu model, birbiriyle karıştırılmaması gereken üç sınır oluşturur:
- Entegrasyon sınırı: Her müşterinin sağlayıcıya nasıl bağlandığı.
- Veri sınırı: Her müşterinin hangi gönderilere, etkinliklere ve müşteri referanslarına erişebildiği.
- Deneyim sınırı: Her markanın takibi, bildirimleri ve destek seçeneklerini alıcılarına nasıl sunduğu.
Bu sınırları açıkça korumak, sağlayıcının teknik çalışmaları merkezileştirirken marka düzeyindeki kontrolü sürdürmesine olanak tanır.
Kiracı farkındalığı olan bir veri modeliyle başlayın
En önemli tasarım kararı, platformun bir markayı ve gönderilerini nasıl tanımladığıdır. Bir takip numarası tek başına bir gönderinin eksiksiz ticari kimliği olarak değerlendirilmemelidir. Aynı referans farklı sistemlerde görünebilir ve müşteri uygulamaları taşıyıcı takip numaralarının yanı sıra sipariş numaraları, gönderim kimlikleri veya dahili vaka kimlikleri kullanabilir.
Daha güvenli bir model, her markaya sabit bir kiracı kimliği atar ve gönderi kayıtlarını açık sahiplik bilgileriyle saklar. Yararlı alanlar arasında kiracı kimliği, gönderi kimliği, sipariş referansı, takip numarası, taşıyıcı kodu, uygun olduğunda varış bölgesi, mevcut durum, etkinlik geçmişi, oluşturulma zamanı, son senkronizasyon zamanı ve kaynak sistem bulunabilir. Kesin şema değişebilir; ancak sahiplik yalnızca müşteri arayüzüne güvenmek yerine API ve veritabanı katmanlarında uygulanmalıdır.
Marka yapılandırması da gönderi verilerinden ayrılmalıdır. Bir yapılandırma kaydı takip sayfası alan adını, logoyu, desteklenen dilleri, durum ifadelerini, bildirim tercihlerini, eskalasyon kurallarını ve müşteri hizmetleri bağlantılarını kontrol edebilir. Bu, yeni bir müşteri eklendiğinde operatörlerin marka özelindeki mantığı her seferinde uygulama koduna kopyalamasını önler.
Hizmet sağlayıcılar için bu ayrımın ikinci bir faydası vardır: bir taşıyıcı entegrasyonu bir kez geliştirilebilir ve ardından uygun tüm kiracılar arasında kullanılabilir. Ancak paylaşılan kod, paylaşılan izinler anlamına gelmemelidir. Taşıyıcı bağlantısı ortak olabilirken gönderi görünürlüğü, gönderiyi gönderen veya gönderinin sahibi olan kiracıyla sınırlı kalmalıdır.
Markalara sunmadan önce taşıyıcı verilerini normalleştirin
Her taşıyıcı farklı etkinlik adları, durum mantığı, zaman damgaları ve istisna açıklamaları kullandığında çok markalı takip zorlaşır. Bir taşıyıcı paketi ağ içinde ilerliyor olarak bildirirken başka biri daha özel bir taşıma veya tesis etkinliği kullanabilir. Bu ham değerleri doğrudan her müşteriye aktarmak tutarsız müşteri deneyimleri oluşturur ve raporlamayı zorlaştırır.
Paylaşılan bir normalizasyon katmanı, taşıyıcıya özel etkinlikleri kontrollü bir dahili sözlüğe eşlemelidir. Yaygın kategoriler arasında bilgi alındı, taşıma halinde, teslim alınmaya hazır, dağıtıma çıktı, teslim edildi, teslimat istisnası ve iadeyle ilgili etkinlikler bulunabilir. Dahili model, normalleştirilmiş durumun yanı sıra orijinal taşıyıcı etkinliğini de korumalıdır. Böylece müşteri deneyimi basit kalırken destek ekiplerinin ihtiyaç duyduğu tanısal ayrıntılar kaybolmaz.
Normalizasyon belirsizliği de hesaba katmalıdır. Platform, taşıyıcı tarafından doğrulanmış teslimat etkinliği, güncellemelerin geçici olarak bulunmaması ve çıkarımsal bir operasyonel durum arasında ayrım yapmalıdır. Belirsiz bir taşıyıcı mesajını kesin bir vaade dönüştürmekten kaçınmalıdır. Bir taşıyıcı tahmini teslimat tarihi sağlıyorsa API bunu garanti edilmiş bir randevu olarak değil, tahmin olarak tanımlamalıdır.
17TRACK gibi bir sağlayıcı, gerekli taşıyıcı ve API yetenekleri hizmet sağlayıcının kullanım senaryosuyla örtüştüğünde paylaşılan takip verisi katmanı olarak değerlendirilebilir. Üretim planlamasından önce desteklenen işlemleri, istek biçimlerini, kimlik doğrulamayı, sınırları ve uygulama gereksinimlerini doğrulamak için resmi API materyalleri ve geliştirici belgeleri kullanılmalıdır.
API sözleşmesini operasyonel kullanım senaryolarına göre tasarlayın
Çok markalı bir API, yalnızca taşıyıcının sunduğu verilere göre değil, müşteri sistemlerinin yapması gereken işlemlere göre tasarlanmalıdır. Sözleşme en azından müşterinin bir takip isteği oluşturabilmesini veya kaydedebilmesini, mevcut gönderi durumunu alabilmesini, etkinlik geçmişini edinebilmesini ve seçilen hizmetin parçasıysa durum değiştiğinde güncellemeleri alabilmesini tanımlamalıdır.
Sözleşme şunları belgelendirmelidir:
- Kiracıların ve uygulamaların nasıl kimlik doğrulaması yaptığı.
- Hangi tanımlayıcıların zorunlu, hangilerinin isteğe bağlı olduğu.
- Taşıyıcı kodlarının nasıl sağlandığı, algılandığı veya düzeltildiği.
- Başarılı yanıtın, daha sonra işlenmek üzere kabul edilen istekten ne anlama geldiği.
- Bilinmeyen, gecikmiş, yinelenen veya çelişkili etkinliklerin nasıl temsil edildiği.
- Sayfalandırma, yeniden denemeler, hız sınırları ve hataların nasıl ele alındığı.
- Webhook kullanılıyorsa webhook imzalarının, tekrar oynatma korumasının ve etkinlik sıralamasının nasıl yönetildiği.
İdempotensi özellikle önemlidir. İstemciler ağ zaman aşımından sonra bir isteği yeniden deneyebilir ve platform aynı istek iki kez gönderildi diye yinelenen gönderi kayıtları oluşturmamalıdır. Her kiracıya ayrıca pratikte mümkün olan en dar kapsama sahip kimlik bilgileri verilmelidir. Bir markanın uygulaması, istekteki bir tanımlayıcıyı değiştirerek başka bir markanın gönderi verilerini sorgulayamamalıdır.
Paylaşılan veri katmanını marka deneyiminden ayrı tutun
Tek API, tek bir takip sayfası gerektirmez. Hizmet sağlayıcı aynı normalleştirilmiş verileri farklı müşteri deneyimlerini desteklemek için kullanabilir: markalı sipariş durumu sayfası, gömülü widget, müşteri hizmetleri konsolu veya müşterinin mevcut ticaret platformu tarafından yönetilen bildirimler.
Deneyim katmanı ne kadar bilgi gösterileceğine karar vermelidir. Premium bir marka ayrıntılı bir zaman çizelgesi ve destek bağlantısı gösterebilirken başka bir müşteri kompakt bir durum kartını tercih edebilir. Her ikisi de aynı temel etkinlik modelini kullanabilir. Dil, saat dilimi sunumu, marka terminolojisi ve iletişim talimatları da bu katmana aittir.
E-ticaret sağlayıcıları için sipariş referansı, alıcı açısından çoğu zaman takip numarası kadar önemlidir. Bu nedenle API yanıtı, gereksiz kişisel bilgileri açığa çıkarmadan gönderi durumunu doğru siparişle ilişkilendirmeyi mümkün kılmalıdır. Müşteriye yönelik sayfalar yalnızca gerekli minimum veriyi kullanmalı ve operasyonel panolar aracılar, hesap yöneticileri ve yöneticiler için rol tabanlı erişim uygulamalıdır.
Yalnızca gönderiler için değil, platform için de izleme oluşturun
Paylaşılan bir takip hizmetinin iki izleme sorunu vardır. Teslimat istisnası veya güncelleme olmayan olağandışı bir dönem gibi gönderi düzeyindeki sorunları ve artan API hataları, geciken etkinlik işleme veya eksik veri döndüren taşıyıcı bağlantısı gibi platform düzeyindeki sorunları belirlemelidir.
Verilerin desteklediği ölçüde metrikler kiracı, taşıyıcı, bölge, uç nokta ve hata türüne göre ayrılmalıdır. Yararlı operasyonel kontroller arasında istek başarı oranı, yanıt gecikmesi, etkinlik işleme gecikmesi, yinelenen etkinlik oranı, kimlik doğrulama hataları ve manuel inceleme gerektiren kayıt sayısı bulunur. Ayrıştırma önemlidir; çünkü toplu bir platform metriği sağlıklı görünürken tek bir marka veya taşıyıcı ciddi bir sorun yaşıyor olabilir.
Başlatmadan önce bir eskalasyon yolu oluşturun. Bir uyarıyı kimin alacağını, hangi kanıtların ekleneceğini, taşıyıcı sorununun müşteri verisi sorunundan nasıl ayırt edileceğini ve müşteri hizmetleri ekibinin ne zaman bilgilendirileceğini tanımlayın. Paylaşılan bir API operasyonel parçalanmayı azaltmalı, sorunları tek bir genel hata mesajının arkasına gizlememelidir.
Her marka için kontrollü bir işe alım süreci kullanın
Yeni bir marka eklemek tekrarlanabilir bir uygulama süreci olmalıdır. Müşterinin sipariş, gönderim ve müşteri hizmetleri sistemlerini eşleyerek başlayın. Hangi gönderi tanımlayıcılarının mevcut olduğunu, hangi taşıyıcıların kullanıldığını, hangi bölgelerin özel işlem gerektirdiğini ve müşterinin sağlayıcının bildirimleri yönetmesini mi, yalnızca veri sağlamasını mı yoksa her ikisini birden mi istediğini doğrulayın.
- Kiracıyı tanımlayın: Marka kaydını, kimlik bilgilerini, rolleri, ortamları ve veri saklama beklentilerini oluşturun.
- Tanımlayıcıları eşleyin: Siparişler, gönderim kayıtları, takip numaraları ve müşteriye yönelik referanslar arasındaki ilişkiyi belgeleyin.
- Taşıyıcı girdilerini test edin: Markanın ana varış noktaları ve hizmet türleri genelinde temsili gönderiler kullanın.
- Normalleştirilmiş durumları doğrulayın: API sonuçlarını taşıyıcının sunduğu takip bilgileri ve müşterinin tercih ettiği terminolojiyle karşılaştırın.
- Hata durumlarını test edin: Geçersiz numaraları, gecikmiş taramaları, yinelenen istekleri, bilinmeyen taşıyıcıları, iadeleri ve kısmi gönderi senaryolarını dahil edin.
- Sınırlı bir yayın gerçekleştirin: Tüm müşteri tabanını etkinleştirmeden önce kontrollü bir grup için gerçek trafiği izleyin.
- Sahipliği belgeleyin: Durum ifadelerini kimin onayladığını, destek eskalasyonlarını kimin yönettiğini ve platform değişikliklerini kimin incelediğini kaydedin.
Bu süreç, sağlayıcıya mevcut tek API tasarımının yeterli olup olmadığına karar vermek için de pratik bir yöntem sunar. Bir müşteri, paylaşılan katmanın güvenilir biçimde destekleyemediği bir taşıyıcıya, veri alanına, bildirim kanalına veya bölgesel iş akışına ihtiyaç duyuyorsa bu boşluk özel bir geçici çözümle gizlenmek yerine kaydedilmeli ve test edilmelidir.
Kaçınılması gereken yaygın hata türleri
- Marka adlarını güvenlik kontrolü olarak kullanmak: Görüntüleme yapılandırması, kiracı yetkilendirmesinin yerine geçmez.
- Ham taşıyıcı durumlarını her yerde döndürmek: Bu durum kafa karıştırıcı müşteri dili ve tutarsız analizler oluşturur.
- Bir takip numarasının bir siparişe eşit olduğunu varsaymak: Bölünmüş gönderiler, yenilemeler ve iadeler bu ilişkiyi değiştirebilir.
- Saat dilimlerini göz ardı etmek: Etkinlik zaman damgaları tutarlı biçimde saklanmalı ve kullanıcıların anlayabileceği şekilde sunulmalıdır.
- Bildirimleri temel veri modeline yerleştirmek: Farklı markaların farklı kanallar ve ifadeler kullanabilmesi için bildirim tercihleri yapılandırılabilir olmalıdır.
- Yalnızca başarılı teslimatları test etmek: Destek maliyetleri genellikle istisnaların ve eksik güncellemelerin ortaya çıktığı durumlarda oluşur.
- Doğrulama yapmadan taşıyıcı kapsamı vaat etmek: Güncel taşıyıcı, bölge ve işlem gereksinimlerini resmi belgelerde veya teknik bir kavram kanıtında doğrulayın.
Pratik bir karar çerçevesi
Tek API yaklaşımı, birkaç marka büyük ölçüde benzer gönderi iş akışlarını paylaştığında, tutarlı taşıyıcı verilerine ihtiyaç duyduğunda ve entegrasyon bakımını hizmet sağlayıcının üstlenmesini istediğinde güçlü bir seçimdir. Her müşteri temelde farklı veri sözleşmeleri, katı bölgesel izolasyon veya taşıyıcıya özgü operasyonel süreçler gerektirdiğinde daha az basittir. Bu gereksinimler paylaşılan bir platformu otomatik olarak dışlamaz; ancak yapılandırma, test ve açıkça tanımlanmış hizmet sınırlarına duyulan ihtiyacı artırır.
Bir API sağlayıcısı seçmeden önce gerçek ancak kontrollü gönderi örnekleri kullanarak bir kavram kanıtı çalıştırın. Taşıyıcı tanımlamasını, etkinlik normalizasyonunu, güncelleme zamanlamasını, hata yanıtlarını, kimlik doğrulamayı, kiracı izolasyonunu ve müşteri hizmetleri ekiplerinin ihtiyaç duyduğu bilgileri alma yeteneğini test edin. Sağlayıcının resmi çok taşıyıcılı takip rehberini ve API belgelerini inceleyin, ardından çözümlenmemiş gereksinimleri doğrudan doğrulayın. Doğru karar, bir pazarlama sayfasında adı geçen taşıyıcıların sayısına değil; sağlayıcının platformun gerçekte işleteceği markaları, varış noktalarını, iş akışlarını ve kontrolleri destekleyip destekleyemeyeceğine dayanır.
İyi uygulandığında tek bir takip API'si başka bir izole entegrasyon değil, yeniden kullanılabilir bir işletim katmanı haline gelir. Satın alma sonrası hizmet sağlayıcılarına gönderi güncellemelerini toplamak, marka düzeyindeki deneyimleri korumak ve her e-ticaret hesabı için aynı taşıyıcı çalışmasını tekrarlamadan müşteri işe alımını ölçeklendirmek için tutarlı bir yöntem sunar.
SSS
Tek bir API, verilerini paylaşmadan birden fazla markaya hizmet verebilir mi?
Evet; kiracı kimliği ve yetkilendirme sistemin tamamında uygulanıyorsa. Her istek izin verilen bir kiracıyla ilişkilendirilmeli ve veri döndürülmeden önce gönderi sorguları bu kiracıya göre kontrol edilmelidir. Ayrı kimlik bilgileri, rol tabanlı erişim, denetim günlükleri ve izolasyon testleri uygulamanın parçası olmalıdır.
Her marka aynı takip sayfasını mı kullanmalı?
Hayır. Paylaşılan bir API normalleştirilmiş takip verileri sağlayabilirken her marka kendi sayfasını, widget'ını, dilini, terminolojisini ve destek bağlantılarını kullanabilir. Sunumu veri katmanından ayrı tutmak, çok markalı operasyonların yönetimini kolaylaştırır.
Üretimden önce ne test edilmelidir?
Gerçek dünyadaki taşıyıcı girdilerini, geçersiz takip numaralarını, gecikmiş etkinlikleri, yinelenen istekleri, bölünmüş gönderileri, iadeleri, bilinmeyen taşıyıcıları, uygunsa webhook yeniden denemelerini ve kiracı izolasyonu kontrollerini test edin. Ayrıca normalleştirilmiş durumların müşterilerin görmesini istediği dille eşleştiğini doğrulayın.
Tek API, taşıyıcı farklılıklarını yönetme ihtiyacını ortadan kaldırır mı?
Hayır. Entegrasyon çalışmalarının büyük bölümünü merkezileştirir; ancak taşıyıcı farklılıklarının yine de dikkatle izlenmesi ve temsil edilmesi gerekir. Sağlayıcı, yararlı ham etkinlik ayrıntılarını korurken müşteri uygulamalarına kararlı bir normalleştirilmiş model sunmalıdır.
Bir sağlayıcı takip API'sini nasıl değerlendirmelidir?
API'yi sağlayıcının gerçek markaları, taşıyıcıları, bölgeleri, etkinlik gereksinimleri, kimlik doğrulama modeli, sınırları, hata yönetimi, güncelleme davranışı ve destek süreci açısından değerlendirin. Kontrollü bir kavram kanıtı, genel bir özellik açıklamasının gerekli her iş akışını kapsadığını varsaymaktan daha güvenilirdir.