Hur leverantörer av tjänster efter köp kan hantera spårning för flera varumärken med ett enda API
Leverantörer av tjänster efter köp kan hantera spårning för flera e-handelsvarumärken via ett enda API genom att separera det gemensamma lagret för försändelsedata från varje varumärkes kundupplevelse. Den praktiska modellen är en spårningstjänst med flera klienter: en integration tar emot spårningsförfrågningar och händelser, medan klientregler styr autentisering, varumärkesprofilering, transportörsbeteende, aviseringar och rapportering. Detta tillvägagångssätt minskar antalet duplicerade integrationer, men fungerar bara väl när dataägande, försändelseidentitet, normalisering av transportörsdata och operativa kontroller utformas från början.
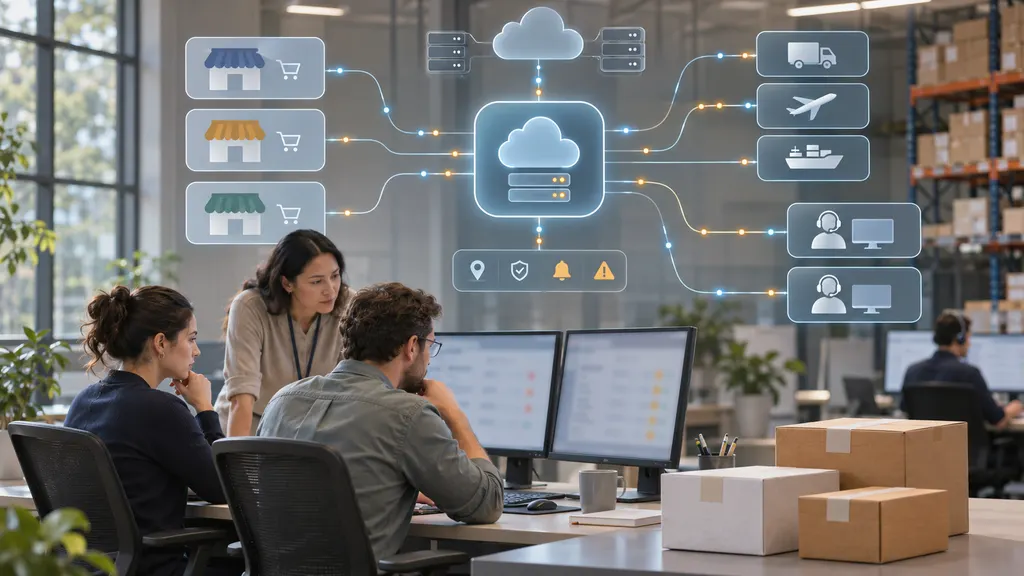
Målet är inte bara att placera flera varumärken bakom en enda endpoint. Målet är att ge varje kund ett tillförlitligt arbetsflöde efter spårning utan att tvinga tjänsteleverantören att bygga och underhålla en separat transportörsanslutning för varje varumärke. Ett väl utformat system bör göra den gemensamma infrastrukturen osynlig för kunderna och samtidigt ge operatörer tillräcklig kontroll för att utreda avvikelser och skydda datagränser.
Vad bör ett enda API innebära i en modell med flera varumärken?
I detta sammanhang innebär ett enda API vanligtvis ett leverantörshanterat integrationslager för flera kundvarumärken. Det innebär inte nödvändigtvis att varje kund får samma svar, gränssnitt eller aviseringsflöde. API:et kan erbjuda ett gemensamt kontrakt samtidigt som klientspecifika regler tillämpas bakom det.
En typisk förfrågan kan innehålla en klientidentifierare, försändelse- eller orderreferens, transportörsinformation när sådan finns tillgänglig, spårningsnummer, lokalinställning och den begärda åtgärden. Tjänsten autentiserar sedan anroparen, fastställer vilket varumärke som äger försändelsen, skickar eller hämtar spårningsdata, normaliserar resultatet och returnerar ett enhetligt svar. Varumärkets webbutik, hjälpcenter, orderportal eller kundtjänstapplikation kan använda svaret utan att behöva förstå varje transportörs separata datamodell.
Denna modell skapar tre gränser som inte bör blandas ihop:
- Integrationsgräns: hur varje kund ansluter till leverantören.
- Datagräns: vilka försändelser, händelser och kundreferenser varje kund får åtkomst till.
- Upplevelsegräns: hur varje varumärke presenterar spårning, aviseringar och supportalternativ för sina köpare.
Genom att hålla dessa gränser tydliga kan leverantören centralisera det tekniska arbetet samtidigt som kontrollen på varumärkesnivå bevaras.
Börja med en klientmedveten datamodell
Det viktigaste designbeslutet är hur plattformen identifierar ett varumärke och dess försändelser. Ett spårningsnummer bör inte ensamt betraktas som en försändelses fullständiga affärsidentitet. Samma referens kan förekomma i olika system, och klientapplikationer kan använda ordernummer, leverans-ID:n eller interna ärende-ID:n tillsammans med transportörens spårningsnummer.
En säkrare modell tilldelar varje varumärke ett stabilt klient-ID och lagrar försändelseposter med uttryckligt ägarskap. Användbara fält kan omfatta klient-ID, försändelse-ID, orderreferens, spårningsnummer, transportörskod, destinationsregion när det är lämpligt, aktuell status, händelsehistorik, skapandetid, senaste synkroniseringstid och källsystem. Det exakta schemat varierar, men ägarskap bör säkerställas på API- och databasnivå i stället för att enbart förlita sig på klientgränssnittet.
Varumärkeskonfiguration bör också separeras från försändelsedata. En konfigurationspost kan styra spårningssidans domän, logotyp, språk som stöds, statusformuleringar, aviseringsinställningar, eskaleringsregler och länkar till kundtjänst. Detta hindrar operatörer från att behöva kopiera varumärkesspecifik logik till applikationskoden varje gång en ny kund läggs till.
För tjänsteleverantörer har denna separation en ytterligare fördel: en transportörsintegration kan förbättras en gång och sedan användas av alla berättigade klienter. Delad kod bör dock inte innebära delade behörigheter. En transportörsanslutning kan vara gemensam, medan synligheten för försändelser fortfarande är begränsad till den klient som skickade in eller äger försändelsen.
Normalisera transportörsdata innan den exponeras för varumärken
Spårning för flera varumärken blir svår när varje transportör använder olika händelsenamn, statuslogik, tidsstämplar och beskrivningar av avvikelser. En transportör kan rapportera att ett paket rör sig genom nätverket, medan en annan använder en mer specifik transport- eller anläggningshändelse. Om dessa råvärden skickas direkt till varje kund skapas inkonsekventa kundupplevelser och rapporteringen blir svårare.
Ett gemensamt normaliseringslager bör mappa transportörsspecifika händelser till ett kontrollerat internt vokabulär. Vanliga kategorier kan omfatta information mottagen, under transport, tillgänglig för upphämtning, ute för leverans, levererad, leveransavvikelse och returrelaterade händelser. Den interna modellen bör bevara den ursprungliga transportörshändelsen tillsammans med den normaliserade statusen. På så sätt kan kundupplevelsen förbli enkel utan att diagnostiska detaljer som supportteam behöver går förlorade.
Normaliseringen bör också ta hänsyn till osäkerhet. En plattform bör skilja mellan en leveranshändelse som bekräftats av transportören, en tillfällig brist på uppdateringar och ett slutsatsbaserat operativt tillstånd. Den bör undvika att omvandla ett tvetydigt transportörsmeddelande till ett definitivt löfte. Om en transportör anger ett beräknat leveransdatum bör API:et identifiera det som en uppskattning i stället för att presentera det som en garanterad tid.
En leverantör som 17TRACK kan utvärderas som det gemensamma lagret för spårningsdata när de transportörer och API-funktioner som krävs matchar tjänsteleverantörens användningsområde. Dess officiella API-material och utvecklardokumentation bör användas för att bekräfta stödda åtgärder, förfrågningsformat, autentisering, begränsningar och implementeringskrav innan produktionsplaneringen.
Utforma API-kontraktet kring operativa användningsfall
Ett API för flera varumärken bör utformas kring vad klientsystemen behöver göra, inte bara kring den data som en transportör råkar tillhandahålla. Som minimum bör kontraktet definiera hur en kund kan skapa eller registrera en spårningsförfrågan, hämta försändelsens aktuella status, få händelsehistorik och ta emot uppdateringar när statusen ändras om händelseleverans ingår i den valda tjänsten.
Kontraktet bör dokumentera:
- Hur klienter och applikationer autentiseras.
- Vilka identifierare som krävs och vilka som är valfria.
- Hur transportörskoder anges, upptäcks eller korrigeras.
- Vad ett lyckat svar innebär jämfört med en förfrågan som accepterats för senare behandling.
- Hur okända, försenade, duplicerade eller motstridiga händelser representeras.
- Hur paginering, omförsök, hastighetsbegränsningar och fel hanteras.
- Hur webhook-signaturer, skydd mot återuppspelning och händelseordning hanteras om webhooks används.
Idempotens är särskilt viktigt. Klienter kan försöka skicka en förfrågan igen efter en timeout i nätverket, och plattformen bör inte skapa duplicerade försändelseposter bara för att samma förfrågan skickades två gånger. Varje klient bör också få autentiseringsuppgifter med den minsta praktiskt möjliga omfattningen. En varumärkesapplikation ska inte kunna fråga efter ett annat varumärkes försändelsedata genom att ändra en identifierare i en förfrågan.
Håll det gemensamma datalagret separat från varumärkesupplevelsen
Ett API kräver inte en enda spårningssida. En tjänsteleverantör kan använda samma normaliserade data för att stödja olika kundupplevelser: en varumärkesanpassad sida med orderstatus, en inbäddad widget, en kundtjänstkonsol eller aviseringar som hanteras av kundens befintliga e-handelsplattform.
Upplevelselagret bör avgöra hur mycket information som ska visas. Ett premiumvarumärke kan visa en detaljerad tidslinje och en supportlänk, medan en annan kund kanske föredrar ett kompakt statuskort. Båda kan använda samma underliggande händelsemodell. Det är också här språk, presentation av tidszoner, varumärkesterminologi och kontaktinstruktioner hör hemma.
För e-handelsleverantörer är orderreferensen ofta lika viktig för köparen som spårningsnumret. API-svaret bör därför göra det möjligt att koppla försändelsestatus till rätt order utan att onödig personlig information exponeras. Kundvända sidor bör använda minsta nödvändiga mängd data, och operativa instrumentpaneler bör tillämpa rollbaserad åtkomst för handläggare, kontoansvariga och administratörer.
Bygg övervakning för plattformen, inte bara för försändelserna
En gemensam spårningstjänst har två övervakningsproblem. Den måste identifiera problem på försändelsenivå, såsom en leveransavvikelse eller en ovanligt lång period utan uppdatering, och problem på plattformsnivå, såsom förhöjda API-fel, fördröjd händelsebearbetning eller en transportörsanslutning som returnerar ofullständiga data.
Mätvärden bör segmenteras efter klient, transportör, region, endpoint och feltyp när data stödjer det. Användbara operativa kontroller omfattar lyckandefrekvens för förfrågningar, svarstid, fördröjning i händelsebearbetningen, frekvens av duplicerade händelser, autentiseringsfel och antalet poster som kräver manuell granskning. Segmentering är viktig eftersom ett sammanlagt plattformsmått kan se bra ut samtidigt som ett varumärke eller en transportör upplever ett allvarligt problem.
Skapa en eskaleringsväg före lanseringen. Definiera vem som tar emot en avisering, vilka bevis som bifogas, hur ett transportörsproblem skiljs från ett klientdataproblem och när ett kundtjänstteam ska informeras. Ett gemensamt API bör minska den operativa fragmenteringen, inte dölja problem bakom ett enda generiskt felmeddelande.
Använd en kontrollerad onboardingprocess för varje varumärke
Att lägga till ett nytt varumärke bör vara en repeterbar implementeringsprocess. Börja med att kartlägga kundens order-, leverans- och kundtjänstsystem. Bekräfta vilka försändelseidentifierare som finns tillgängliga, vilka transportörer som används, vilka regioner som kräver särskild hantering och om kunden vill att leverantören ska hantera aviseringar, endast tillhandahålla data eller stödja båda delarna.
- Definiera klienten: skapa varumärkespost, autentiseringsuppgifter, roller, miljöer och förväntningar på datalagring.
- Mappa identifierare: dokumentera relationen mellan order, leveransposter, spårningsnummer och kundvända referenser.
- Testa transportörsdata: använd representativa försändelser från varumärkets viktigaste destinationer och tjänstetyper.
- Validera normaliserade statusar: jämför API-resultat med transportörens tillgängliga spårningsinformation och kundens önskade terminologi.
- Testa felsituationer: inkludera ogiltiga nummer, försenade skanningar, duplicerade förfrågningar, okända transportörer, returer och scenarier med delade försändelser.
- Genomför en begränsad lansering: övervaka verklig trafik för en kontrollerad grupp innan hela kundbasen aktiveras.
- Dokumentera ägarskap: notera vem som godkänner statusformuleringar, hanterar supporteskaleringar och granskar plattformsändringar.
Denna process ger också leverantören ett praktiskt sätt att avgöra om den befintliga designen med ett API är tillräcklig. Om en kund behöver en transportör, ett datafält, en aviseringskanal eller ett regionalt arbetsflöde som det gemensamma lagret inte kan stödja på ett tillförlitligt sätt bör luckan dokumenteras och testas i stället för att döljas genom en anpassad lösning.
Vanliga fel som bör undvikas
- Att använda varumärkesnamn som säkerhetskontroller: visningskonfiguration ersätter inte klientauktorisering.
- Att returnera råa transportörsstatusar överallt: detta skapar förvirrande kundspråk och inkonsekvent analys.
- Att anta att ett spårningsnummer motsvarar en order: delleveranser, ersättningsleveranser och returer kan förändra relationen.
- Att ignorera tidszoner: händelsetidsstämplar bör lagras konsekvent och presenteras på ett sätt som användarna förstår.
- Att bygga in aviseringar i den centrala datamodellen: aviseringsinställningar bör kunna konfigureras så att olika varumärken kan använda olika kanaler och formuleringar.
- Att endast testa lyckade leveranser: det är vid avvikelser och uteblivna uppdateringar som supportkostnader vanligtvis uppstår.
- Att lova transportörtäckning utan verifiering: bekräfta aktuella krav på transportör, region och åtgärder i officiell dokumentation eller genom ett tekniskt proof of concept.
Ett praktiskt beslutsramverk
Ett upplägg med ett API passar väl när flera varumärken delar i stort sett liknande försändelsearbetsflöden, behöver enhetliga transportörsdata och vill att tjänsteleverantören ska äga underhållet av integrationerna. Det är mindre enkelt när varje kund kräver fundamentalt olika datakontrakt, strikt regional isolering eller transportörsspecifika operativa processer. Dessa krav utesluter inte automatiskt en gemensam plattform, men de ökar behovet av konfiguration, testning och tydligt definierade tjänstegränser.
Innan ni väljer API-leverantör bör ni genomföra ett proof of concept med verkliga men kontrollerade försändelseexempel. Testa transportörsidentifiering, händelsenormalisering, uppdateringstider, felsvar, autentisering, klientisolering och möjligheten att hämta den information som kundtjänstteamen behöver. Gå igenom leverantörens officiella vägledning om spårning med flera transportörer och API-dokumentation, och bekräfta sedan eventuella återstående krav direkt. Det rätta beslutet baseras inte på antalet transportörer som nämns på en marknadsföringssida, utan på om leverantören kan stödja de varumärken, destinationer, arbetsflöden och kontroller som plattformen faktiskt ska hantera.
När det görs på rätt sätt blir ett spårnings-API ett återanvändbart operativt lager i stället för ännu en isolerad integration. Det ger leverantörer av tjänster efter köp ett enhetligt sätt att samla in försändelseuppdateringar, bevara upplevelser på varumärkesnivå och skala onboarding av kunder utan att duplicera samma transportörsarbete för varje e-handelskonto.
Vanliga frågor
Kan ett API betjäna flera varumärken utan att deras data delas?
Ja, om klientidentitet och auktorisering upprätthålls genom hela systemet. Varje förfrågan bör kopplas till en behörig klient, och försändelseförfrågningar bör kontrolleras mot denna klient innan data returneras. Separata autentiseringsuppgifter, rollbaserad åtkomst, granskningsloggar och isoleringstester bör ingå i implementeringen.
Bör alla varumärken använda samma spårningssida?
Nej. Ett gemensamt API kan tillhandahålla normaliserade spårningsdata medan varje varumärke använder sin egen sida, widget, sitt eget språk, sin egen terminologi och sina egna supportlänkar. Genom att hålla presentationen separat från datalagret blir verksamhet med flera varumärken enklare att hantera.
Vad bör testas före produktion?
Testa transportörsdata från verkligheten, ogiltiga spårningsnummer, försenade händelser, duplicerade förfrågningar, delleveranser, returer, okända transportörer, webhook-omförsök när det är tillämpligt och kontroller för klientisolering. Kontrollera också att normaliserade statusar överensstämmer med det språk som kunden vill att kunderna ska se.
Tar ett API bort behovet av att hantera skillnader mellan transportörer?
Nej. Det centraliserar en stor del av integrationsarbetet, men skillnader mellan transportörer måste fortfarande övervakas och representeras noggrant. Leverantören bör bevara användbara detaljer från råa händelser samtidigt som klientapplikationerna får en stabil, normaliserad modell.
Hur bör en leverantör utvärdera ett spårnings-API?
Utvärdera API:et mot leverantörens faktiska varumärken, transportörer, regioner, händelsekrav, autentiseringsmodell, begränsningar, felhantering, uppdateringsbeteende och supportprocess. Ett kontrollerat proof of concept är mer tillförlitligt än att anta att en allmän funktionsbeskrivning täcker varje nödvändigt arbetsflöde.