7 sätt att konfigurera frekvensen för spårningsuppdateringar: färskare data, färre API-förfrågningar
Konfigurera frekvensen för spårningsuppdateringar genom att ange ett mål för aktualitet, variera avfrågningsfrekvensen efter försändelsestatus, använda webhooks där det stöds, synkronisera missade uppdateringar, cacha delade resultat, gruppera schemalagda jobb och öka väntetiden vid fel eller hastighetsbegränsningar. För utvecklare och driftteam är målet inte kortast möjliga intervall, utan att få användbara förändringar i försändelser till era system utan att upprepade gånger begära oförändrade data.
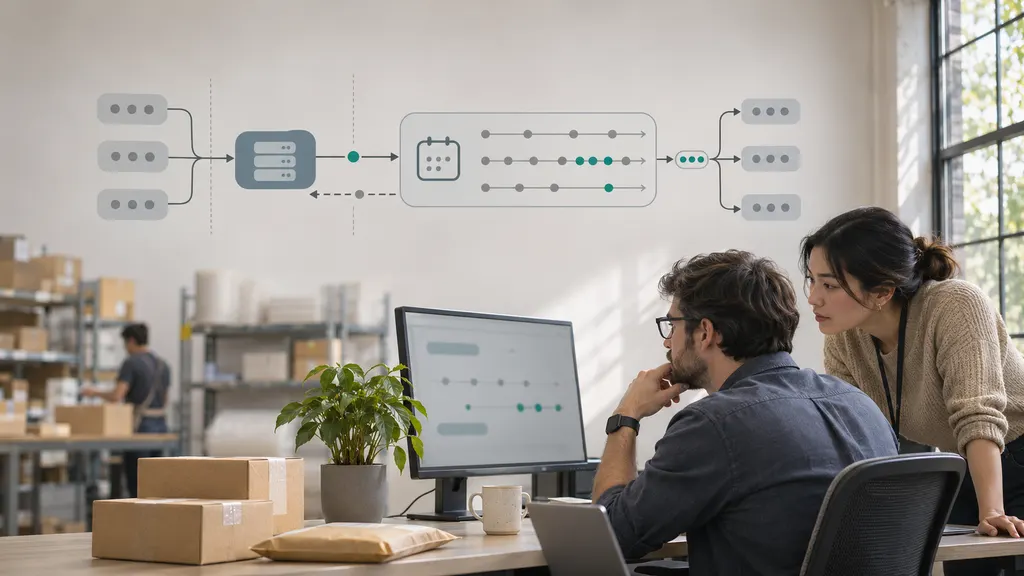
Dessa kontroller hör vanligtvis hemma i applikationen som ansluter er spårningsleverantör till ett orderhanteringssystem, en supportplattform eller en kundinriktad spårningssida. Vissa leverantörer erbjuder även egna uppdateringskontroller. Håll dessa två lager åtskilda: att ändra applikationens begärandeschema ändrar inte nödvändigtvis hur ofta en leverantör kontrollerar transportören.
Först: identifiera vilken uppdateringsfrekvens du kan styra
En uppdatering av en försändelse passerar genom flera steg innan kunden ser den. En transportör registrerar en händelse, en spårningstjänst hämtar den, din applikation tar emot eller hämtar den och ditt gränssnitt visar den. Fördröjningar i vilket steg som helst kan få spårningen att verka inaktuell.
- Tillgänglighet för transportörshändelser: När transportören registrerar och publicerar en skanning eller statusändring.
- Leverantörens uppdateringsfrekvens: När en spårningstjänst kontrollerar eller tar emot information från transportören.
- Applikationens hämtningsfrekvens: När ditt system begär information eller behandlar inkommande aviseringar.
- Uppdateringsfrekvens för visning: När din webbplats, app eller ditt supportverktyg uppdaterar sin lokala vy.
Att fråga en leverantör oftare kan minska den tredje fördröjningen. Det kan inte garantera en nyare skanning från transportören eller tvinga fram en uppströmsuppdatering, såvida inte en dokumenterad endpoint uttryckligen utför den åtgärden. Innan du ändrar ett schema bör du fastställa om en API-begäran läser lagrade spårningsdata, initierar en uppdatering eller gör något annat.
För en 17TRACK-integration kan du börja med översikten över Tracking API och den officiella API-dokumentationen. Bekräfta beteendet hos de operationer du tänker använda, inklusive leverans av uppdateringar, begärandebegränsningar och eventuella uppdateringskontroller. Schemaläggningsmönstren nedan är rekommendationer på applikationsnivå, inte ett påstående om att varje intervall är en konfigurerbar 17TRACK-inställning.
1. Ange ett mål för aktualitet innan du väljer intervall
Definiera hur snabbt varje affärsflöde behöver få kännedom om en nyligen tillgänglig händelse. En kö för leveransavvikelser kan motivera ett snävare mål än en historisk försändelsedashboard. Att ge båda samma avfrågningsintervall slösar med begäranden eller lämnar det mer brådskande flödet utan tillräcklig service.
Håll isär två mätvärden: tiden sedan den senaste lyckade hämtningen och åldern på den senaste försändelsehändelsen. En lyckad begäran kan returnera en gammal händelse eftersom inget har ändrats. Det skiljer sig från en misslyckad integration som inte har hämtat data på länge.
Använd en liten konfigurationspolicy i stället för att bädda in intervall i hela koden:
- Aktualitetsmål: Den godtagbara fördröjningen mellan tillgänglighet hos leverantören och inläsning i applikationen.
- Normalt avfrågningsintervall: Standardintervallet för kvalificerade försändelser.
- Maximalt synkroniseringsgap: Hur länge en försändelse kan gå utan en lyckad verifiering.
- Begärandebudget: Den tillgängliga kapaciteten efter hänsyn till nya försök, synkronisering och andra API-operationer.
Som planeringsexempel skulle kontroll av 12 000 försändelser individuellt varje timme skapa 288 000 schemalagda uppslagsbegäranden per dag före nya försök. Kontroll var fjärde timme skulle skapa 72 000. Detta är illustrativa beräkningar, inte leverantörsbegränsningar eller rekommenderade intervall; gruppering och push-leverans skulle ändra beräkningen.
Välj det längsta intervall som uppfyller arbetsflödets aktualitetsmål och testa sedan om uppströmsdata är tillräckligt aktuell för att göra intervallet användbart.
2. Ändra intervallet när försändelsen byter status
Ett enda schema tar inte hänsyn till hur försändelser beter sig. Ett paket som väntar på sin första skanning, ett som färdas genom en lång transportsträcka och ett som närmar sig leverans behöver inte nödvändigtvis lika mycket uppmärksamhet.
| Försändelsens tillstånd | Föreslaget schemaläggningssätt | Skyddsräcke |
|---|---|---|
| Väntar på första information från transportören | Använd begränsade kontroller och förläng sedan intervallet om inget ändras. | Betrakta inte enbart saknade skanningar som bevis på att försändelsen har misslyckats. |
| Förflyttas normalt | Använd basintervallet för den aktuella tjänsten eller rutten. | Upprätthåll ett maximalt synkroniseringsgap. |
| Närmar sig leverans | Överväg kortare intervall när snabba uppdateringar stöder en verklig åtgärd. | Mät om ytterligare begäranden returnerar ny information. |
| Avvikelse eller långvarig inaktivitet | Prioritera utredning och använd ett begränsat övervakningsschema. | Snabbare avfrågning löser inte den underliggande avvikelsen. |
| Levererad eller på annat sätt slutförd | Ta bort den från rutinmässig avfrågning efter era avslutande kontroller. | Tillåt korrigeringar och legitim återöppning. |
Koppla uttryckligen leverantörens statusar till er interna livscykel. Anta inte att en returnerad försändelse, ett misslyckat leveransförsök och en slutförd leverans alla ska sluta övervakas. De kan kräva olika operativa beslut.
Lagra en tidsstämpel för nästa tillåtna kontroll för varje försändelse och beräkna den på nytt när meningsfulla händelser anländer. Det gör schemaläggningen granskningsbar och förhindrar att du förlitar dig på en timer som behandlar alla poster likadant.
3. Använd webhooks för ändringar när leverantören stöder dem
Avfrågning frågar om något har ändrats. En webhook gör det möjligt för en leverantör att meddela din applikation när en uppdatering är tillgänglig. När de nödvändiga händelserna och leveransbeteendet stöds bör du använda push-leverans som primär inläsningsväg i stället för att upprepade gånger fråga varje aktiv försändelse.
Webhooks eliminerar inte uppströmsfördröjningar. De medför också krav på leveranshantering. Kontrollera leverantörens dokumenterade autentiseringsmekanism, regler för kvittens, beteende vid nya försök och händelseidentifierare före implementering.
- Autentisera inkommande begäranden med den dokumenterade mekanismen.
- Lagra eller lägg en giltig avisering i kö beständigt innan du bekräftar mottagandet.
- Behandla aviseringar idempotent så att en upprepad leverans inte utlöser dubbla kundmeddelanden.
- Hantera fördröjda händelser och händelser i fel ordning utan att skriva över nyare status med äldre information.
- Övervaka behandlingsfel och åldern på köade aviseringar.
Anta inte att webhook-leveranser sker exakt en gång eller alltid i kronologisk ordning, såvida leverantören inte uttryckligen garanterar det. Håll försändelsens händelsehistorik åtskild från dess aktuella normaliserade status så att sen information kan utvärderas i stället för att tillämpas blint.
4. Lägg till riktad synkronisering i stället för en andra fullständig avfrågningsslinga
En webhook-baserad integration behöver fortfarande en återställningsväg. Er endpoint kan vara otillgänglig, en worker kan misslyckas efter mottagandet eller ett internt mappningsfel kan hindra en uppdatering från att nå orderposten.
Synkronisering kontrollerar om ditt lagrade tillstånd överensstämmer med leverantörens tillstånd. Den bör fokusera på poster som behöver verifieras, inte återskapa frekvent avfrågning över hela försändelsebeståndet.
Användbara kandidater för synkronisering omfattar försändelser med misslyckad aviseringsbehandling, poster som har överskridit det maximala verifieringsgapet och försändelser som påverkats av ett känt avbrott. En gammal händelse från transportören är inte ensam nödvändigtvis bevis på en missad uppdatering.
Efter ett avbrott lägger du berörda poster i kö och behandlar dem inom en kontrollerad begärandebudget. Deduplikera överlappande återställningsjobb och avbryt överflödigt arbete när en lyckad uppdatering redan har löst avvikelsen. Undvik att starta en samtidig begäran för varje aktiv försändelse.
Spåra en tidsstämpel för senast lyckade verifiering separat från tidsstämpeln för den senaste händelsen. Annars kan ett paket utan ny skanning upprepade gånger kvalificera sig för synkronisering trots att ditt system just har bekräftat att leverantören inte har någon ny information.
5. Cacha spårningsdata och dela begäranden mellan konsumenter
En spårningssida, supportdashboard, aviseringsworker och ordersystem kan alla begära samma försändelse. Ge dem en delad applikationspost i stället för att låta varje konsument självständigt fråga spårningsleverantören.
Lagra det senast kända tillståndet för försändelsen lokalt tillsammans med hämtningstid och relevanta tidsstämplar för händelser. Låt schemaläggaren eller webhook-hanteraren uppdatera posten. Att en kund uppdaterar sidan bör inte automatiskt tvinga fram en ny uppströmsbegäran.
Använd även begärandekoordinering utöver cachelagring: om flera konsumenter begär samma inaktuella post samtidigt, tillåt en uppdateringsoperation och låt de andra använda eller invänta resultatet. Avgränsa cache-nycklar och åtkomstkontroller korrekt så att data inte kan överskrida kontogränser.
Om en endpoint stöder HTTP-validerare som ETag eller Last-Modified kan villkorsstyrda begäranden minska överföringen av svarskroppen. En villkorsstyrd begäran är dock fortfarande en begäran och kan fortfarande räknas mot leverantörens kvot. HTTP-cachelagringssemantik definieras i RFC 9111; stöd för en viss spårningsendpoint måste kontrolleras separat.
Gör aktualiteten begriplig i gränssnittet. ”Senast kontrollerad” bör beskriva hämtningen, medan ”Senaste försändelsehändelse” bör beskriva händelsen hos transportören. Att visa en tidsstämpel som om den representerade båda kan vilseleda kunder.
6. Gruppera kvalificerade uppslag och sprid ut begäranden över tid
När den aktuella uppslagningen stöder flera spårningsposter per begäran kan gruppering minska antalet HTTP-begäranden. Kontrollera att den operation du behöver stöder gruppering: batchregistrering innebär inte automatiskt batchhämtning.
Skilj också transporteffektivitet från fakturering. En HTTP-begäran som innehåller flera poster kan fortfarande förbruka flera kvotenheter eller debiterbara uppslag, beroende på leverantörens regler.
En praktisk schemaläggare bör:
- Välja poster vars tid för nästa tillåtna kontroll har infallit.
- Utesluta slutförda, pausade eller redan köade poster.
- Gruppera kvalificerade poster inom dokumenterade endpoint- och nyttolastgränser.
- Skicka arbetet genom en gemensam hastighetsbegränsare.
- Registrera resultatet för varje objekt och försöka igen endast med misslyckade eller olösta objekt när det är lämpligt.
Sprid ut arbetet över schemaläggningsfönstret i stället för att köra alla jobb precis vid hel timme. Lägg till en begränsad slumpmässig förskjutning, ofta kallad jitter, för att minska synkroniserade toppar. Håll förskjutningen tillräckligt liten för att respektera varje arbetsflödes aktualitetsmål.
Gruppering är mindre användbart när väntan på att fylla en grupp skulle fördröja en brådskande uppdatering. Låt tidskänsligt arbete fortsätta utan en full grupp, men håll det inom samma övergripande hastighetsbudget.
7. Anpassa dig till hastighetsbegränsningar, fel och kontroller med lågt värde
Ditt normala uppdateringsintervall bör inte också vara intervallet för felaktiga nya försök. En otillgänglig endpoint behöver kontrollerade nya försök, inte ännu en full våg av schemalagda begäranden ovanpå felen.
HTTP 429 betyder ”Too Many Requests”, och svaret kan innehålla ett Retry-After-fält, enligt beskrivningen i RFC 6585. Fältets HTTP-semantik definieras i RFC 9110. Följ tillämpliga leverantörsinstruktioner och ett giltigt Retry-After-värde när det anges. Använd annars begränsad exponentiell backoff med jitter för fel som kan försöka igen.
Försök inte återigen autentiseringsfel eller ogiltig spårningsinmatning på obestämd tid. Dirigera dem till korrigering. För operationer som ändrar tillstånd på serversidan ska du bekräfta att nya försök är säkra innan du automatiskt upprepar en begäran efter en tvetydig timeout.
Anpassa den normala avfrågningen separat. Om upprepade lyckade kontroller inte returnerar någon ny information kan du överväga att förlänga intervallet inom försändelsens aktualitetsgränser. När en meningsfull händelse flyttar paketet till ett mer tidskänsligt skede kan du korta det igen.
Tillämpa hastighetsbegränsning på alla workers som delar den aktuella kvoten. Oberoende worker-begränsningar kan var och en verka följa reglerna medan deras sammanlagda trafik överskrider en begränsning på kontonivå.
Validera aktualitet och effektivitet tillsammans
Testa policyn på en kontrollerad grupp försändelser innan du tillämpar den brett. Jämför arbetsflöden med liknande transportör, rutt och livscykel så att en förändring i försändelsemixen inte misstas för en förbättring av schemaläggningen.
- Utbyte av användbara uppdateringar: Andelen lyckade kontroller som tillför meningsfull information.
- Verifieringsålder: Tiden sedan den senaste lyckade kontrollen av leverantörens tillstånd.
- Inläsningsfördröjning: Tiden från tillgänglighet hos leverantören till mottagande i applikationen, där tidpunkten för tillgänglighet kan observeras.
- Begärandetryck: Begärandevolym, svar med hastighetsbegränsning, nya försök och ködjup.
- Återställningskvalitet: Missade ändringar som återställts genom synkronisering och tiden det tog att rensa felen.
Märk inte tiden från transportörshändelse till inläsning som ren integrationsfördröjning. Den kan omfatta uppströmsfördröjningar vid publicering och insamling som din applikation inte kan styra direkt. En lyckad policy minskar onödig hämtning samtidigt som operativt viktiga ändringar hålls inom deras definierade aktualitetsmål.
Vanliga frågor
Vilket är det bästa avfrågningsintervallet för spårning av försändelser?
Det finns inget universellt intervall. Välj det utifrån arbetsflödets aktualitetsmål, uppströmsuppdateringarnas beteende, API-begränsningar och begärandebudget. Börja med en dokumenterad baslinje, mät värdet av lyckade kontroller och justera efter livscykelstatus i stället för att få alla försändelser att avfrågas snabbare.
Tvingar en uppdatering av en spårningssida fram en ny kontroll hos transportören?
Inte nödvändigtvis. Sidan kan läsa din applikationscache eller leverantörens lagrade spårningsdata. En uppdatering i webbläsaren, ett API-uppslag och en uppströmsuppdatering hos transportören är separata operationer. Beskriv endast en uppdatering som live om det dokumenterade beteendet stöder det påståendet.
Kan webhooks ersätta avfrågning helt?
De kan ersätta mycket av den rutinmässiga avfrågningen när leverantören stöder de nödvändiga uppdateringarna. Behåll en begränsad synkroniseringsprocess för fel och osäkert tillstånd. Hur mycket kontroll som fortfarande krävs beror på leveransgarantier, återställningsalternativ och konsekvenserna av en missad uppdatering.
När bör spårningsbegäranden upphöra efter leverans?
Ta bort levererade försändelser från rutinmässig aktiv avfrågning efter att du har slutfört dina avslutande kontroller. Avgör om en begränsad verifieringsperiod motiveras av arbetsflödet och leverantörens beteende. Behåll möjligheten att behandla korrigeringar utan att lämna varje slutförd försändelse i ett obegränsat schema.
Minskar färre HTTP-begäranden alltid API-kostnaderna?
Nej. Faktureringen kan bero på försändelser, spårningsposter, operationer eller någon annan avtalsenlig enhet i stället för antalet HTTP-begäranden. Bekräfta tillämpliga mätregler innan du kopplar ekonomiska besparingar till gruppering, cachelagring eller införande av webhooks.
Källor
- Översikt över 17TRACK Tracking API — officiell utgångspunkt för utvärdering av spårningsintegrationen.
- 17TRACK API-dokumentation — referens för att verifiera stödda operationer och integrationskrav innan schemaläggning på applikationssidan konfigureras.
- RFC 9110: HTTP Semantics — semantik för HTTP-metoder, villkorsstyrda begäranden och Retry-After.
- RFC 9111: HTTP Caching — cachebeteende och validering av svar.
- RFC 6585: Additional HTTP Status Codes — definition av svaret 429 Too Many Requests.