Como os provedores de serviços pós-compra usam dados de rastreamento para atender várias marcas com uma única API
Os prestadores de serviços pós-compra podem atender várias marcas por meio de uma única integração com a API de rastreamento, coletando as atualizações das remessas de forma centralizada, associando cada remessa à marca e ao pedido corretos e oferecendo uma experiência específica da marca pelos próprios canais de cada cliente. A conexão compartilhada simplifica a coleta de dados de rastreamento; ela não elimina a necessidade de dados de clientes, regras de mensagens, permissões e fluxos de atendimento separados para cada marca.
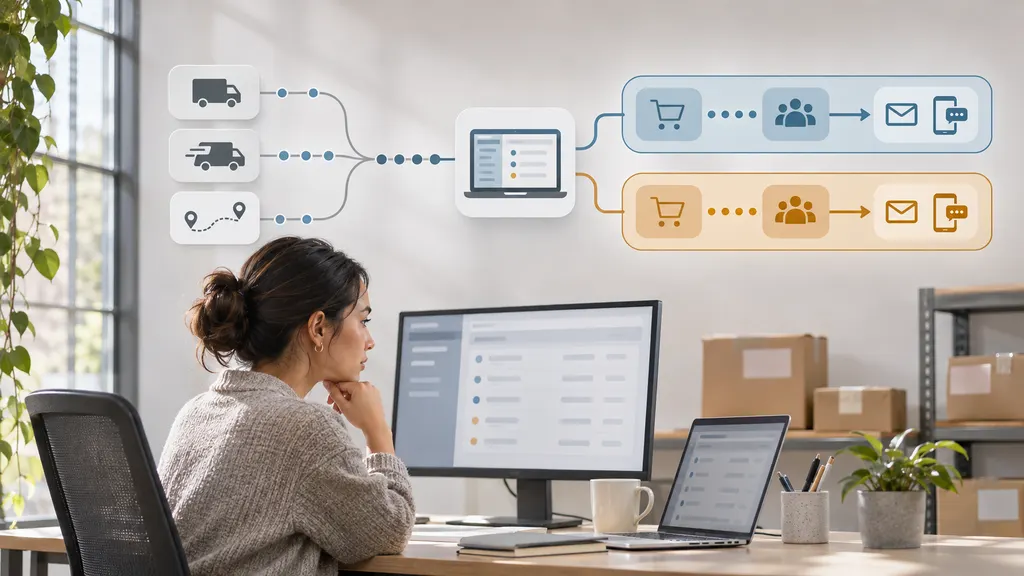
Esse modelo é útil para agências, plataformas de suporte ao cliente, parceiros de logística e outros prestadores que gerenciam comunicações de entrega em nome de vários comerciantes. A questão prática não é simplesmente saber se uma API pode retornar um status de rastreamento. É saber se o prestador consegue transformar esse status em uma ação confiável e devidamente identificada com a marca, sem exibir os dados de um cliente para outro.
O que a API compartilhada realmente faz
Uma API de rastreamento oferece ao prestador de serviços uma forma programática de enviar ou consultar identificadores de remessas e receber informações de rastreamento. Em vez de criar uma integração separada voltada às transportadoras para cada comerciante, o prestador pode disponibilizar os dados de rastreamento para seu próprio aplicativo por meio de uma conexão upstream comum. O aplicativo do prestador então decide qual marca é proprietária da remessa e o que fazer com as informações.
Essa distinção é importante. Uma API de rastreamento não é a mesma coisa que uma conta de cliente compartilhada, uma página de rastreamento compartilhada ou um modelo de notificação compartilhado. A integração upstream trata da coleta de dados. O prestador de serviços continua responsável por seu produto downstream: integração de comerciantes, associação de pedidos, linguagem voltada ao cliente, controles de acesso, ferramentas de suporte e registros do que foi comunicado.
Uma arquitetura funcional tem três camadas. Primeiro, uma camada de ingestão aceita uma referência de remessa e obtém atualizações de rastreamento. Segundo, um registro interno de remessa vincula essas atualizações ao comerciante, pedido, transportadora e destinatário corretos. Terceiro, uma camada de apresentação usa as regras do comerciante para decidir se deve atualizar uma página de pedido, alertar um agente de suporte ou enviar uma mensagem ao cliente. Manter essas camadas separadas facilita adicionar outra marca sem reescrever a conexão de rastreamento.
Acompanhe uma remessa desde o registro até a ação do cliente
Considere um prestador que gerencia atualizações de entrega para duas lojas online não relacionadas. Ambas enviam os detalhes das remessas ao prestador, mas cada registro deve incluir um identificador de tenant: a chave interna inequívoca do prestador para a marca proprietária. O prestador também precisa de informações suficientes para associar a remessa a um pedido. Um número de rastreamento sozinho pode não ser uma chave global segura, pois as remessas podem envolver diferentes transportadoras, identificadores reutilizados ou correções nos dados do pedido original.
- Registre a remessa. Receba o identificador da marca, a referência do pedido, o número de rastreamento e quaisquer outros detalhes permitidos necessários para a associação. Valide a entrada antes de solicitar os dados de rastreamento. Armazene as credenciais e as informações de contato do cliente separadamente dos registros gerais de eventos de rastreamento sempre que for viável.
- Colete e retenha a atualização de origem. Recupere as informações de rastreamento por meio da API upstream usando os métodos documentados. Preserve o status de origem, a descrição do evento, o registro de data e hora e a localização quando fornecidos. Evite substituir o evento original apenas por um rótulo simplificado; as equipes de suporte podem precisar da redação subjacente para investigar uma exceção.
- Normalize com cuidado. Mapeie os eventos de origem para um pequeno conjunto interno de estados, como em trânsito, saiu para entrega, entregue ou exceção. Mantenha o evento original junto desse mapeamento. Um estado amplo é útil para automação, mas pode ocultar distinções importantes para um cliente ou agente de suporte.
- Aplique as regras da marca. Um comerciante pode querer um e-mail de saída para entrega; outro pode querer apenas uma atualização na página do pedido. Determine a elegibilidade usando a configuração da marca, as preferências de comunicação do cliente, a atualidade do evento e o histórico das mensagens já enviadas.
- Registre o resultado. Salve qual evento acionou qual ação, qual política da marca foi aplicada e se a entrega ao canal downstream foi bem-sucedida. Isso fornece um histórico para solucionar problemas de notificações duplicadas e reclamações de clientes.
O mesmo status upstream pode, portanto, produzir ações diferentes para marcas diferentes. Esse é o objetivo do modelo de serviço compartilhado: centralizar a coleta e a manutenção operacional, preservando o relacionamento de cada comerciante com seus clientes.
As decisões de design que determinam se ele pode escalar
Deixe explícita a propriedade do tenant
Cada remessa, evento, associação de pedido, regra de notificação e link voltado ao cliente deve ser resolvido para um tenant específico. Verifique a propriedade do tenant quando os dados entrarem no sistema e novamente quando um aplicativo ou usuário de suporte os ler. Uma página com a marca do comerciante não deve depender apenas de um número de rastreamento para determinar qual registro de cliente exibir. O acesso deve ser restringido pelo comerciante autenticado ou por um link de cliente com escopo adequado.
Separe as credenciais e permissões de acordo com o modelo de conta realmente oferecido pelo provedor upstream e com a relação contratual com cada comerciante. Uma única integração técnica não concede automaticamente permissão para reunir todos os dados dos comerciantes nem dá a todos os clientes a mesma visibilidade. Documente quem pode registrar remessas, recuperar eventos, exportar registros e alterar as configurações de notificação.
Trate os eventos de rastreamento como atualizações, não como comandos garantidos
As informações de rastreamento podem chegar com atraso, aparecer fora de ordem ou conter uma correção. Um sistema que envia uma nova mensagem sempre que lê um evento corre o risco de gerar e-mails duplicados ou enganosos. Use uma chave de evento estável quando a fonte fornecer uma; caso contrário, defina uma regra documentada de deduplicação usando os campos disponíveis da remessa e do evento. Armazene separadamente o momento em que o prestador observou uma atualização e o horário do evento informado pela fonte.
Não presuma que toda remessa segue a mesma sequência de estados. Uma exceção pode ser resolvida posteriormente, e um evento com horário de chegada mais recente pode descrever uma leitura física anterior. Antes de usar um status para acionar uma promessa ou escalonamento, decida como o aplicativo lidará com informações antigas, conflitantes ou ausentes. Para uma afirmação voltada ao cliente, como a entrega, mostre o evento de suporte em vez de insinuar que um rótulo interno prova mais do que o registro de origem informa.
Planeje pesquisas, callbacks e falhas
A estratégia de atualização do prestador deve seguir a documentação real da API upstream. Se callbacks estiverem disponíveis para a conta e o tipo de evento relevantes, o aplicativo ainda precisará autenticar as solicitações recebidas, lidar com novas tentativas e processar entregas duplicadas com segurança. Se usar polling, precisará de uma programação que respeite os limites documentados e evite solicitações repetidas desnecessárias. Nenhuma das abordagens elimina a necessidade de recuperação quando uma atualização é perdida ou uma notificação downstream falha.
As respostas HTTP também precisam ser interpretadas corretamente. Uma solicitação aceita, por exemplo, não deve ser tratada como prova de que uma remessa já recebeu um novo evento de rastreamento. A especificação HTTP Semantics define os significados dos códigos de resposta; a própria documentação do provedor de rastreamento deve estabelecer o significado de uma determinada resposta da API para o registro ou a recuperação de remessas. Crie monitoramento para falhas técnicas e falhas comerciais, como uma resposta válida que não pode ser associada a um pedido.
O que verificar antes de escolher uma API de rastreamento
Para um prestador que atende várias marcas, a melhor integração é aquela que se adapta a todo o modelo operacional, não simplesmente aquela que retorna um resultado de rastreamento de exemplo. Peça aos possíveis provedores que mostrem como a API documentada oferece suporte às remessas e aos fluxos de trabalho que você realmente gerencia. Uma breve prova de conceito deve incluir vários comerciantes, as transportadoras usadas por esses comerciantes e pelo menos um registro de remessa incompleto ou problemático.
- Entrada de remessas: Quais identificadores e detalhes da transportadora são necessários? Como envios inválidos ou duplicados são informados? O aplicativo pode associar seu próprio pedido ou referência de tenant a uma solicitação, ou essa associação deve permanecer inteiramente em seu banco de dados?
- Entrega de atualizações: As atualizações são recuperadas, enviadas ou ambas para o plano relevante? Quais são os limites de solicitação documentados, as expectativas de novas tentativas, os métodos de autenticação e as respostas de erro? Verifique isso na documentação atual, em vez de presumir que um recurso descrito em alto nível está disponível em todas as configurações.
- Qualidade dos eventos: Quais campos originais são retornados e como devem ser interpretados os horários, nomes das transportadoras, localizações e eventos relacionados à entrega? Teste com exemplos reais de remessas dos comerciantes que estão sendo integrados.
- Operações de tenant: O prestador pode separar o acesso, a contabilização do uso e as investigações de suporte por cliente dentro do próprio sistema? Se precisar de separação de contas upstream, confirme se e como isso é compatível antes de assumir o compromisso com a arquitetura.
- Tratamento de dados: Quais informações de clientes ou remessas precisam ser enviadas upstream? Analise os requisitos de retenção, exclusão, segurança e contrato com as partes responsáveis por esses dados. As orientações de segurança de APIs, incluindo o OWASP API Security Project, oferecem uma base útil para examinar riscos de autorização e acesso.
A página da API de rastreamento da 17TRACK e a documentação para desenvolvedores são pontos de partida relevantes para um prestador que avalia uma integração de rastreamento compartilhada. Considere a documentação como autoridade para os detalhes de implementação e confirme os métodos necessários, os cenários de remessa compatíveis, os termos de acesso e os acordos comerciais para o uso pretendido antes de criar um serviço para vários clientes com base neles. Uma página pública de API, por si só, não estabelece que todo fluxo de trabalho desejado do comerciante seja compatível.
Onde o prestador deve manter o controle
Os dados de rastreamento podem informar uma experiência pós-compra, mas não devem determinar toda a experiência. O prestador deve ser responsável pela associação entre remessa e comerciante, pelas regras de contato com o cliente e pela linguagem usada quando uma atualização é incerta. Se um evento informar apenas que um pacote chegou a uma instalação, a mensagem com a marca não deve prometer uma data de entrega. Se o rastreamento parar de ser atualizado, o sistema deve distinguir a falta de novas informações da prova de que o pacote foi perdido.
Os fluxos de suporte merecem a mesma atenção. Dê aos agentes autorizados o evento de rastreamento original, o status normalizado, o horário em que cada item foi registrado e o histórico de notificações. Essa visualização ajuda o agente a explicar por que um cliente recebeu determinada mensagem e decidir se um problema precisa de investigação adicional. Ela também facilita a auditoria de uma operação com várias marcas: um problema pode ser atribuído a uma atualização upstream, a um erro de associação, a uma regra do comerciante ou a uma falha de mensagens, em vez de ser atribuído vagamente à API.
Comece com um piloto limitado. Conecte um ou dois comerciantes, registre remessas representativas e teste eventos comuns de entrega juntamente com exceções, detalhes ausentes da transportadora, atualizações duplicadas e pedidos corrigidos. Confirme que cada marca vê apenas suas próprias remessas e que uma notificação com falha pode ser reenviada sem criar uma segunda mensagem para o cliente. Adicione mais comerciantes somente depois que esses comportamentos forem previsíveis. Uma API pode reduzir o trabalho de integração, mas um serviço confiável entre marcas depende dos controles criados ao seu redor.
FAQ
Uma única API de rastreamento significa que todas as marcas usam a mesma página de rastreamento?
Não. A API pode fornecer informações de rastreamento ao aplicativo do prestador, enquanto cada marca mantém seu próprio design de página, configurações de domínio, linguagem para o cliente e regras de notificação. Essas experiências com a marca devem ser implementadas e mantidas separadamente.
Um número de rastreamento pode identificar sozinho a marca correta?
Ele não deve ser o único identificador do tenant. Salve uma chave explícita da marca ou do tenant quando a remessa entrar no sistema e associe o número de rastreamento ao registro de pedido dessa marca. Verifique a associação novamente antes de exibir informações da remessa ou enviar uma mensagem.
Um prestador deve enviar uma notificação para cada novo evento de rastreamento?
Normalmente, não. Alguns eventos são repetitivos, atrasados ou técnicos demais para ajudar o cliente. Defina quais tipos de evento são elegíveis, suprima duplicidades, verifique as preferências de comunicação e retenha a atualização original para análise do suporte.
O que deve ser testado antes de adicionar outro comerciante?
Teste as entradas reais de remessas do comerciante, o conjunto de transportadoras, a associação de pedidos, as permissões de acesso, as regras de notificação e o tratamento de exceções. Inclua um caso em que os dados de rastreamento estejam ausentes ou atrasados e verifique se nenhuma informação de remessa ou cliente pode passar para a conta de outro comerciante.