Satınalmadan sonrakı xidmət təminatçıları bir API ilə bir neçə brendə xidmət göstərmək üçün izləmə məlumatlarından necə istifadə edirlər
Satınalmadan sonra xidmət təminatçıları daşınma yeniləmələrini mərkəzləşdirilmiş şəkildə toplayaraq, hər bir göndərişi düzgün brend və sifarişlə uyğunlaşdıraraq və hər bir müştərinin öz kanalları vasitəsilə brendə uyğun təcrübə təqdim edərək, bir izləmə API inteqrasiyası vasitəsilə bir neçə brendə xidmət göstərə bilərlər. Ortaq bağlantı izləmə məlumatlarının toplanmasını sadələşdirir; bu, hər bir brend üçün ayrıca müştəri məlumatlarına, mesajlaşma qaydalarına, icazələrə və xidmət iş axınlarına olan ehtiyacı aradan qaldırmır.
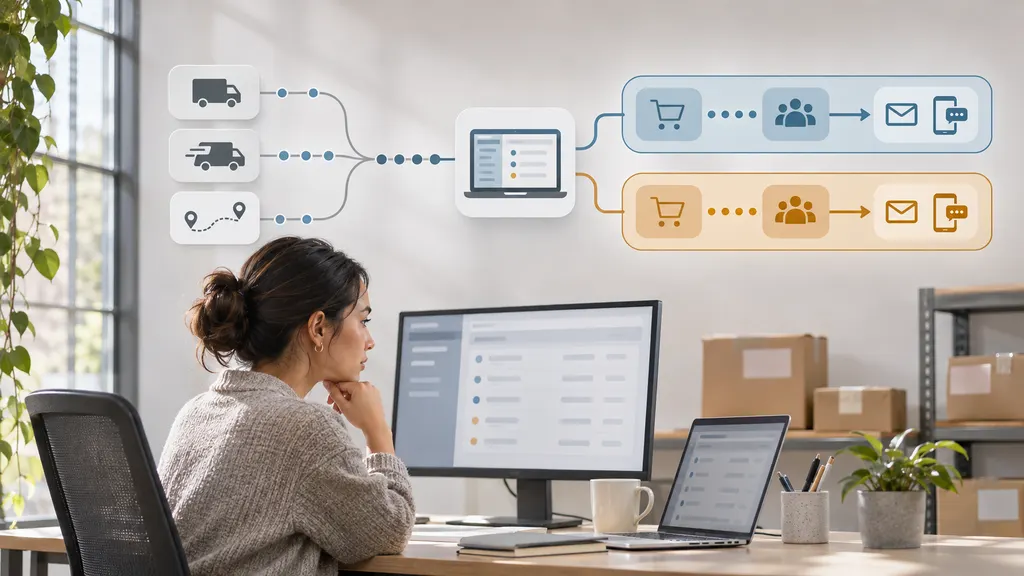
Bu model bir neçə tacir adından çatdırılma kommunikasiyalarını idarə edən agentliklər, müştəri dəstəyi platformaları, icra tərəfdaşları və digər təminatçılar üçün faydalıdır. Praktiki sual sadəcə bir API-nin izləmə statusunu qaytarıb-qaytarmaması deyil. Sual budur ki, təminatçı bu statusu bir müştərinin məlumatlarını digərinə göstərmədən etibarlı və müvafiq brendə uyğun fəaliyyətə çevirə bilərmi.
Ortaq API əslində nə edir
İzləmə API-si xidmət təminatçısına göndəriş identifikatorlarını proqramlı şəkildə təqdim etmək və ya axtarmaq, eləcə də izləmə məlumatlarını əldə etmək imkanı verir. Hər bir tacir üçün ayrıca daşıyıcı inteqrasiyası qurmaq əvəzinə, təminatçı ümumi yuxarı axın bağlantısı vasitəsilə izləmə məlumatlarını öz tətbiqinə təqdim edə bilər. Daha sonra təminatçının tətbiqi göndərişin hansı brendə aid olduğunu və məlumatla nə etmək lazım gəldiyini müəyyənləşdirir.
Bu fərq vacibdir. Bir izləmə API-si bir ortaq müştəri hesabı, bir izləmə səhifəsi və ya bir bildiriş şablonu demək deyil. Yuxarı axın inteqrasiyası məlumatların toplanmasını təmin edir. Xidmət təminatçısı isə aşağı axın məhsuluna görə məsul olaraq qalır: tacirlərin sistemə qoşulması, sifarişlərin uyğunlaşdırılması, müştəriyə yönəlmiş dil, giriş nəzarətləri, dəstək alətləri və hansı məlumatların çatdırıldığının qeydləri.
İşlək arxitekturanın üç qatı var. Birincisi, qəbul qatı göndəriş istinadını qəbul edir və izləmə yeniləmələrini əldə edir. İkincisi, daxili göndəriş qeydi bu yeniləmələri düzgün tacir, sifariş, daşıyıcı və alıcı ilə əlaqələndirir. Üçüncüsü, təqdimat qatı tacirin qaydalarından istifadə edərək sifariş səhifəsinin yenilənməsinə, dəstək agentinin xəbərdar edilməsinə və ya müştəriyə mesaj göndərilməsinə qərar verir. Bu qatların ayrı saxlanılması izləmə bağlantısını yenidən yazmadan başqa brend əlavə etməyi asanlaşdırır.
Bir göndərişi qeydiyyatdan müştəri fəaliyyətinə qədər izləyin
Təsəvvür edin ki, bir təminatçı bir-biri ilə əlaqəsi olmayan iki onlayn mağaza üçün çatdırılma yeniləmələrini idarə edir. Hər iki mağaza göndəriş məlumatlarını təminatçıya göndərir, lakin hər bir qeyddə tenant identifikatoru olmalıdır: həmin brendin təminatçı daxilindəki birmənalı daxili açarı. Təminatçı göndərişi sifarişlə uyğunlaşdırmaq üçün kifayət qədər məlumata da ehtiyac duyur. Təkcə izləmə nömrəsi təhlükəsiz qlobal açar olmaya bilər, çünki göndərişlər müxtəlif daşıyıcıları, təkrar istifadə olunan identifikatorları və ya ilkin sifariş məlumatlarında düzəlişləri əhatə edə bilər.
- Göndərişi qeydiyyata alın. Brend identifikatorunu, sifariş istinadını, izləmə nömrəsini və uyğunlaşdırma üçün lazım olan digər icazəli məlumatları qəbul edin. İzləmə məlumatlarını tələb etməzdən əvvəl daxil edilən məlumatları yoxlayın. Etimadnamələri və müştəri əlaqə məlumatlarını, mümkün olduqda, ümumi izləmə hadisəsi qeydlərindən ayrı saxlayın.
- Mənbə yeniləməsini toplayın və qoruyun. Sənədləşdirilmiş metodlardan istifadə edərək yuxarı axın API-si vasitəsilə izləmə məlumatlarını əldə edin. Təqdim edildikdə mənbə statusunu, hadisə təsvirini, vaxt möhürünü və məkanı qoruyun. İlkin hadisəni yalnız sadələşdirilmiş etiketlə əvəz etməkdən çəkinin; istisnanı araşdırmaq üçün dəstək komandalarına əsas ifadə lazım ola bilər.
- Diqqətlə normallaşdırın. Mənbə hadisələrini tranzitdə, çatdırılma üçün çıxıb, çatdırılıb və ya istisna kimi kiçik daxili status dəstinə uyğunlaşdırın. İlkin hadisəni bu uyğunlaşdırma ilə yanaşı saxlayın. Ümumi status avtomatlaşdırma üçün faydalıdır, lakin müştəri və ya dəstək agenti üçün əhəmiyyətli fərqləri gizlədə bilər.
- Brend qaydalarını tətbiq edin. Bir tacir çatdırılma üçün çıxış e-poçtu istəyə bilər; digəri isə yalnız sifariş səhifəsinin yenilənməsini istəyə bilər. Uyğunluğu brendin konfiqurasiyasına, müştərinin kommunikasiya seçimlərinə, hadisənin yeniliyinə və artıq göndərilmiş mesajların tarixçəsinə əsasən müəyyənləşdirin.
- Nəticəni qeyd edin. Hansı hadisənin hansı fəaliyyəti başlatdığını, hansı brend siyasətinin tətbiq olunduğunu və aşağı axın kanalına çatdırılmanın uğurlu olub-olmadığını yadda saxlayın. Bu, təkrar bildirişlərin və müştəri şikayətlərinin araşdırılması üçün iz yaradır.
Beləliklə, eyni yuxarı axın statusu müxtəlif brendlər üçün fərqli fəaliyyətlərə səbəb ola bilər. Ortaq xidmət modelinin məqsədi də budur: hər bir tacirin müştəri münasibətlərini qoruyaraq toplama və əməliyyat texniki xidmətini mərkəzləşdirmək.
Miqyaslana bilməsini müəyyən edən dizayn qərarları
Tenant sahibliyini açıq şəkildə göstərin
Hər bir göndəriş, hadisə, sifariş uyğunluğu, bildiriş qaydası və müştəriyə yönəlmiş keçid konkret tenant-a aid olmalıdır. Məlumat sistemə daxil olduqda və tətbiq və ya dəstək istifadəçisi onu oxuduqda tenant sahibliyini yoxlayın. Tacir brendli səhifə hansı müştəri qeydinin göstəriləcəyini müəyyən etmək üçün yalnız izləmə nömrəsinə əsaslanmamalıdır. Giriş autentifikasiya olunmuş tacir və ya uyğun şəkildə əhatə dairəsi məhdudlaşdırılmış müştəri keçidi ilə məhdudlaşdırılmalıdır.
Etimadnamələri və icazələri yuxarı axın təminatçısının təqdim etdiyi faktiki hesab modelinə və hər bir tacirlə müqavilə münasibətlərinə uyğun ayırın. Tək texniki inteqrasiya avtomatik olaraq bütün tacir məlumatlarını birləşdirmək və ya hər bir müştəriyə eyni görünüşü təqdim etmək icazəsi vermir. Göndərişləri kimin qeydiyyata ala, hadisələri əldə edə, qeydləri ixrac edə və bildiriş parametrlərini dəyişə biləcəyini sənədləşdirin.
İzləmə hadisələrinə zəmanətli əmrlər kimi deyil, yeniləmələr kimi yanaşın
İzləmə məlumatları gecikmə ilə gələ, ardıcıllıqdan kənar görünə və ya düzəliş ehtiva edə bilər. Hadisəni hər oxuduqda yeni mesaj göndərən sistem təkrar və ya yanıltıcı e-poçtlar göndərmək riski daşıyır. Mənbə təqdim etdikdə sabit hadisə açarından istifadə edin; əks halda mövcud göndəriş və hadisə sahələrindən istifadə edən sənədləşdirilmiş deduplikasiya qaydası müəyyənləşdirin. Təminatçının yeniləməni müşahidə etdiyi vaxtı mənbənin bildirdiyi hadisə vaxtından ayrı saxlayın.
Hər göndərişin eyni status ardıcıllığını izlədiyini düşünməyin. İstisna sonradan həll oluna bilər və daha gec gələn hadisə daha əvvəl baş vermiş fiziki skanı təsvir edə bilər. Statusdan vəd və ya eskalasiyanı işə salmaq üçün istifadə etməzdən əvvəl tətbiqin köhnəlmiş, ziddiyyətli və ya çatışmayan məlumatları necə idarə edəcəyinə qərar verin. Çatdırılma kimi müştəriyə yönəlmiş iddia üçün daxili etiketin mənbə qeydinin dediyindən artıq məna ifadə etdiyini göstərmək əvəzinə, dəstəkləyici hadisəni göstərin.
Sorğular, geri çağırışlar və xətalar üçün plan qurun
Təminatçının yeniləmə strategiyası yuxarı axın API-sinin faktiki sənədlərinə əsaslanmalıdır. Müvafiq hesab və hadisə növü üçün geri çağırışlar mövcuddursa, tətbiq yenə də daxil olan sorğuları autentifikasiya etməli, təkrar cəhdləri idarə etməli və təkrar çatdırılmaları təhlükəsiz şəkildə emal etməlidir. Sorğularla işləyirsə, sənədləşdirilmiş limitlərə riayət edən və lazımsız təkrar sorğulardan qaçan cədvələ ehtiyac var. Heç bir yanaşma yeniləmə buraxıldıqda və ya aşağı axın bildirişi uğursuz olduqda bərpa ehtiyacını aradan qaldırmır.
HTTP cavabları da düzgün şərh edilməlidir. Məsələn, qəbul edilmiş sorğu göndərişin artıq yeni izləmə hadisəsi aldığına sübut kimi qəbul edilməməlidir. HTTP Semantics specification cavab kodlarının mənalarını müəyyən edir; izləmə təminatçısının öz sənədləri konkret API cavabının göndərişin qeydiyyatı və ya əldə edilməsi baxımından nə demək olduğunu müəyyən etməlidir. Monitorinqi həm texniki xətalar, həm də etibarlı cavabın sifarişlə uyğunlaşdırıla bilməməsi kimi biznes xətaları ətrafında qurun.
İzləmə API-sini seçməzdən əvvəl nəyi yoxlamaq lazımdır
Çoxbrendli təminatçı üçün ən yaxşı inteqrasiya sadəcə nümunə izləmə nəticəsi qaytaran deyil, bütün əməliyyat modelinə uyğun gələn inteqrasiyadır. Namizəd təminatçılardan sənədləşdirilmiş API-lərinin faktiki idarə etdiyiniz göndərişləri və iş axınlarını necə dəstəklədiyini göstərmələrini istəyin. Qısa konsepsiya yoxlamasına bir neçə tacir, həmin tacirlərin istifadə etdiyi daşıyıcılar və ən azı bir natamam və ya problemli göndəriş qeydi daxil edilməlidir.
- Göndərişlərin qəbulu: Hansı identifikatorlar və daşıyıcı məlumatları tələb olunur? Etibarsız və ya təkrar təqdimatlar necə bildirilir? Tətbiq öz sifarişini və ya tenant istinadını sorğu ilə əlaqələndirə bilər, yoxsa bu əlaqə tamamilə öz verilənlər bazasında qalmalıdır?
- Yeniləmələrin çatdırılması: Müvafiq plan üçün yeniləmələr əldə edilir, göndərilir, yoxsa hər ikisi edilir? Sənədləşdirilmiş sorğu limitləri, təkrar cəhd gözləntiləri, autentifikasiya üsulları və xəta cavabları hansılardır? Yüksək səviyyədə təsvir edilən funksiyanın hər konfiqurasiyada mövcud olduğunu düşünmək əvəzinə, bunları cari sənədlərlə yoxlayın.
- Hadisə keyfiyyəti: Hansı ilkin sahələr qaytarılır və vaxt möhürləri, daşıyıcı adları, məkanlar və çatdırılma ilə bağlı hadisələr necə şərh edilməlidir? Sistemə qoşulan tacirlər üçün real göndəriş nümunələri ilə test edin.
- Tenant əməliyyatları: Təminatçı öz sistemi daxilində giriş, istifadə uçotu və dəstək araşdırmalarını müştərilər üzrə ayıra bilərmi? Yuxarı axın hesablarının ayrılmasına ehtiyac varsa, arxitekturaya qərar verməzdən əvvəl bunun dəstəklənib-dəstəklənmədiyini və necə dəstəkləndiyini təsdiqləyin.
- Məlumatların idarə edilməsi: Hansı müştəri və ya göndəriş məlumatları yuxarı axına göndərilməlidir? Bu məlumatlara cavabdeh tərəflərlə saxlanma, silinmə, təhlükəsizlik və müqavilə tələblərini nəzərdən keçirin. OWASP API Security Project daxil olmaqla API təhlükəsizliyi üzrə təlimatlar avtorizasiya və giriş risklərinin araşdırılması üçün faydalı əsas yaradır.
17TRACK’s Tracking API page və developer documentation ortaq izləmə inteqrasiyasını qiymətləndirən təminatçı üçün uyğun başlanğıc nöqtələridir. Sənədləri tətbiq detalları üçün əsas mənbə kimi qəbul edin və çoxmüştərili xidməti onların üzərində qurmazdan əvvəl nəzərdə tutulan istifadə üçün tələb olunan metodları, dəstəklənən göndəriş ssenarilərini, giriş şərtlərini və kommersiya razılaşmalarını təsdiqləyin. Təkcə açıq API səhifəsi hər bir arzu olunan tacir iş axınının dəstəkləndiyini sübut etmir.
Təminatçı nəzarəti harada saxlamalıdır
İzləmə məlumatları satınalmadan sonrakı təcrübəyə istiqamət verə bilər, lakin bütün təcrübəni diktə etməməlidir. Təminatçı göndərişin tacirlə uyğunlaşdırılmasına, müştəri ilə əlaqə qaydalarına və yeniləmə qeyri-müəyyən olduqda istifadə olunan dilə nəzarət etməlidir. Hadisə yalnız bağlamanın bir obyektə çatdığını bildirirsə, brend mesajı çatdırılma tarixinə vəd verməməlidir. İzləmə yenilənməyi dayandırırsa, sistem yeni məlumatın olmamasını bağlamanın itdiyinə dair sübutdan ayırmalıdır.
Dəstək iş axınlarına da eyni diqqət yetirilməlidir. Səlahiyyətli agentlərə ilkin izləmə hadisəsini, normallaşdırılmış statusu, hər birinin qeyd edildiyi vaxtı və bildiriş tarixçəsini təqdim edin. Bu görünüş agentə müştərinin niyə konkret mesaj gördüyünü izah etməyə və problemin əlavə araşdırmaya ehtiyacı olub-olmadığına qərar verməyə kömək edir. O, həmçinin çoxbrendli əməliyyatın auditini asanlaşdırır: problem qeyri-müəyyən şəkildə API-nin üzərinə atılmaq əvəzinə, yuxarı axın yeniləməsi, uyğunlaşdırma xətası, tacir qaydası və ya mesajlaşma xətası ilə əlaqələndirilə bilər.
Dar əhatəli pilotla başlayın. Bir və ya iki taciri qoşun, nümunəvi göndərişləri qeydiyyata alın və istisnalar, çatışmayan daşıyıcı məlumatları, təkrar yeniləmələr və düzəliş edilmiş sifarişlərlə yanaşı adi çatdırılma hadisələrini də test edin. Hər bir brendin yalnız öz göndərişlərini gördüyünü və uğursuz bildirişin ikinci müştəri mesajı yaratmadan təkrar göndərilə bildiyini təsdiqləyin. Bu davranışlar proqnozlaşdırılan olduqdan sonra daha çox tacir əlavə edin. Bir API inteqrasiya işini azalda bilər, lakin brendlər üzrə etibarlı xidmət onun ətrafında qurulan nəzarətlərdən yaranır.
FAQ
Bir izləmə API-si bütün brendlərin eyni izləmə səhifəsindən istifadə etməsi deməkdirmi?
Xeyr. API izləmə məlumatlarını təminatçının tətbiqinə təqdim edə bilər, hər bir brend isə öz səhifə dizaynını, domen quruluşunu, müştəri dilini və bildiriş qaydalarını saxlayır. Bu brend təcrübələri ayrıca tətbiq edilməli və idarə olunmalıdır.
İzləmə nömrəsi düzgün brendi təkbaşına müəyyən edə bilərmi?
O, yeganə tenant identifikatoru olmamalıdır. Göndəriş sistemə daxil olduqda açıq brend və ya tenant açarını yadda saxlayın, sonra izləmə nömrəsini həmin brendin sifariş qeydi ilə əlaqələndirin. Göndəriş məlumatını göstərməzdən və ya mesaj göndərməzdən əvvəl əlaqəni yenidən yoxlayın.
Təminatçı hər yeni izləmə hadisəsi üçün bildiriş göndərməlidirmi?
Adətən yox. Bəzi hadisələr təkrarlanan, gecikmiş və ya müştəriyə kömək etmək üçün həddən artıq texniki ola bilər. Hansı hadisə növlərinin uyğun olduğunu müəyyənləşdirin, təkrarları aradan qaldırın, kommunikasiya seçimlərini yoxlayın və ilkin yeniləməni dəstək baxışı üçün saxlayın.
Başqa tacir əlavə etməzdən əvvəl nə test edilməlidir?
Tacirin faktiki göndəriş məlumatlarını, daşıyıcı qarışığını, sifariş uyğunlaşdırmasını, giriş icazələrini, bildiriş qaydalarını və istisnaların idarə edilməsini test edin. İzləmə məlumatlarının çatışmadığı və ya gecikdiyi halı daxil edin və heç bir göndəriş və ya müştəri məlumatının başqa tacirin hesabına keçə bilmədiyini yoxlayın.