Satın alma sonrası hizmet sağlayıcıları, tek bir API ile birden fazla markaya hizmet sunmak için takip verilerini nasıl kullanıyor
Satın alma sonrası hizmet sağlayıcıları, gönderi güncellemelerini merkezi olarak toplayarak, her gönderiyi doğru marka ve siparişle eşleştirerek ve her müşterinin kendi kanalları üzerinden markaya özel bir deneyim sunarak tek bir izleme API entegrasyonu aracılığıyla birden fazla markaya hizmet verebilir. Paylaşılan bağlantı, izleme verilerinin toplanmasını kolaylaştırır; ancak her marka için ayrı müşteri verilerine, mesajlaşma kurallarına, izinlere ve hizmet iş akışlarına duyulan ihtiyacı ortadan kaldırmaz.
Bu model; çeşitli satıcılar adına teslimat iletişimlerini yöneten ajanslar, müşteri destek platformları, sipariş karşılama iş ortakları ve diğer sağlayıcılar için kullanışlıdır. Pratik soru yalnızca tek bir API’nin izleme durumu döndürüp döndüremeyeceği değildir. Asıl soru, sağlayıcının bu durumu başka bir müşterinin verilerini göstermeden güvenilir ve uygun şekilde markalanmış bir eyleme dönüştürüp dönüştüremeyeceğidir.
Paylaşılan API aslında ne yapar?
Bir izleme API’si, hizmet sağlayıcıya gönderi tanımlayıcılarını programatik olarak gönderme veya arama ve izleme bilgilerini alma olanağı sağlar. Sağlayıcı, her satıcı için taşıyıcıya yönelik ayrı bir entegrasyon oluşturmak yerine, ortak bir üst düzey bağlantı aracılığıyla izleme verilerini kendi uygulamasına sunabilir. Ardından sağlayıcının uygulaması, gönderinin hangi markaya ait olduğuna ve bilgilerle ne yapılacağına karar verir.
Bu ayrım önemlidir. Tek bir izleme API’si; tek bir paylaşılan müşteri hesabı, tek bir izleme sayfası veya tek bir bildirim şablonuyla aynı şey değildir. Üst düzey entegrasyon veri toplamayı sağlar. Hizmet sağlayıcı; satıcıların sisteme alınmasından, sipariş eşleştirmeden, müşteriye yönelik dilden, erişim kontrollerinden, destek araçlarından ve hangi bilgilerin iletildiğine dair kayıtlardan oluşan alt ürününden sorumlu olmaya devam eder.
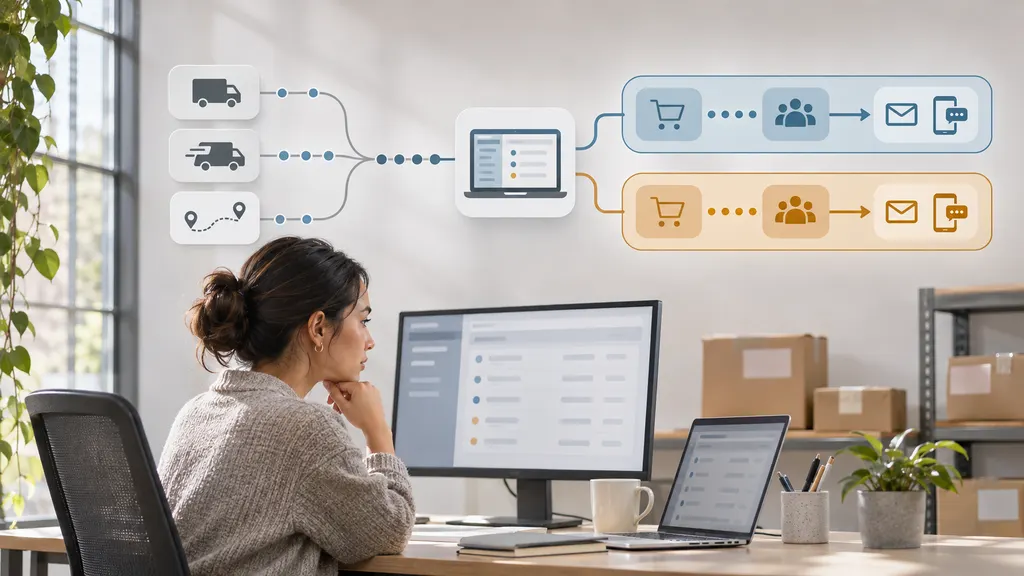
İşlevsel bir mimarinin üç katmanı vardır. İlk olarak, bir alım katmanı gönderi referansını kabul eder ve izleme güncellemelerini alır. İkinci olarak, dahili bir gönderi kaydı bu güncellemeleri doğru satıcı, sipariş, taşıyıcı ve alıcıyla ilişkilendirir. Üçüncü olarak, bir sunum katmanı satıcının kurallarını kullanarak sipariş sayfasının güncellenip güncellenmeyeceğine, bir destek temsilcisinin uyarılıp uyarılmayacağına veya müşteriye mesaj gönderilip gönderilmeyeceğine karar verir. Bu katmanları ayrı tutmak, izleme bağlantısını yeniden yazmadan başka bir marka eklemeyi kolaylaştırır.
Bir gönderiyi kayıttan müşteri eylemine kadar takip edin
Birbirinden bağımsız iki çevrim içi mağaza için teslimat güncellemelerini yöneten bir sağlayıcı düşünün. Her iki mağaza da gönderi ayrıntılarını sağlayıcıya gönderir; ancak her kayıt bir tenant tanımlayıcısı içermelidir: kaydın ait olduğu markaya ilişkin sağlayıcının belirsizliğe yer bırakmayan dahili anahtarı. Sağlayıcının ayrıca gönderiyi bir siparişle eşleştirmek için yeterli bilgiye ihtiyacı vardır. Gönderi numarası tek başına güvenli bir küresel anahtar olmayabilir; çünkü gönderiler farklı taşıyıcıları, yeniden kullanılan tanımlayıcıları veya orijinal sipariş verilerinde yapılan düzeltmeleri içerebilir.
- Gönderiyi kaydedin. Marka tanımlayıcısını, sipariş referansını, takip numarasını ve eşleştirme için gereken, izin verilen diğer ayrıntıları alın. İzleme verilerini istemeden önce girdiyi doğrulayın. Kimlik bilgilerini ve müşteri iletişim bilgilerini, mümkün olduğu durumlarda genel izleme olayı kayıtlarından ayrı depolayın.
- Kaynak güncellemesini toplayın ve saklayın. İzleme bilgilerini, belgelenmiş yöntemlerini kullanarak üst düzey API üzerinden alın. Kaynak durumunu, olay açıklamasını, zaman damgasını ve sağlanmışsa konumu koruyun. Orijinal olayın yerine yalnızca basitleştirilmiş bir etiket koymaktan kaçının; destek ekiplerinin bir istisnayı araştırmak için temel ifadelere ihtiyacı olabilir.
- Dikkatli bir şekilde normalleştirin. Kaynak olaylarını; taşıma halinde, dağıtıma çıktı, teslim edildi veya istisna gibi küçük bir dahili durum kümesine eşleyin. Orijinal olayı bu eşleştirmenin yanında tutun. Genel bir durum otomasyon için yararlıdır; ancak müşteri veya destek temsilcisi açısından önemli ayrımları gizleyebilir.
- Marka kurallarını uygulayın. Bir satıcı dağıtıma çıkış e-postası göndermek isteyebilirken diğeri yalnızca sipariş sayfasının güncellenmesini isteyebilir. Uygunluğu markanın yapılandırmasına, müşterinin iletişim tercihlerine, olayın güncelliğine ve daha önce gönderilmiş mesajların geçmişine göre belirleyin.
- Sonucu kaydedin. Hangi olayın hangi eylemi tetiklediğini, hangi marka politikasının uygulandığını ve alt düzey kanala teslimatın başarılı olup olmadığını kaydedin. Bu, yinelenen bildirimleri ve müşteri şikâyetlerini gidermek için bir iz sağlar.
Bu nedenle aynı üst düzey durum, farklı markalar için farklı eylemler doğurabilir. Paylaşılan hizmet modelinin amacı da budur: her satıcının müşteri ilişkisini korurken veri toplamayı ve operasyonel bakımı merkezileştirmek.
Ölçeklenebilir olup olmadığını belirleyen tasarım kararları
Tenant sahipliğini açıkça belirtin
Her gönderi, olay, sipariş eşleştirmesi, bildirim kuralı ve müşteriye yönelik bağlantı belirli bir tenant’a çözümlenmelidir. Veriler sisteme girdiğinde ve bir uygulama veya destek kullanıcısı bunları okuduğunda tenant sahipliğini kontrol edin. Satıcı markalı bir sayfa, hangi müşteri kaydının gösterileceğini belirlemek için yalnızca bir takip numarasına güvenmemelidir. Erişim, kimliği doğrulanmış satıcı veya uygun kapsamda sınırlandırılmış bir müşteri bağlantısı tarafından kısıtlanmalıdır.
Kimlik bilgilerini ve izinleri, üst düzey sağlayıcının sunduğu gerçek hesap modeline ve her satıcıyla olan sözleşmeye dayalı ilişkiye göre ayırın. Tek bir teknik entegrasyon, tüm satıcı verilerini bir havuzda toplama veya her müşteriye aynı görünürlüğü verme izni anlamına otomatik olarak gelmez. Gönderileri kimin kaydedebileceğini, olayları kimin alabileceğini, kayıtları kimin dışa aktarabileceğini ve bildirim ayarlarını kimin değiştirebileceğini belgeleyin.
İzleme olaylarını garantili komutlar değil, güncellemeler olarak ele alın
İzleme bilgileri gecikmeli gelebilir, sırasız görünebilir veya bir düzeltme içerebilir. Bir olayı her okuduğunda yeni bir mesaj gönderen sistem, yinelenen veya yanıltıcı e-postalar gönderme riski taşır. Kaynak bir kararlı olay anahtarı sağlıyorsa bunu kullanın; aksi takdirde mevcut gönderi ve olay alanlarını kullanarak belgelenmiş bir tekilleştirme kuralı tanımlayın. Sağlayıcının bir güncellemeyi gözlemlediği zamanı, kaynak tarafından bildirilen olay zamanından ayrı saklayın.
Her gönderinin aynı durum dizisini izleyeceğini varsaymayın. Bir istisna daha sonra çözülebilir ve daha geç ulaşan bir olay daha önce gerçekleşen fiziksel bir taramayı tanımlayabilir. Bir durumu bir taahhüdü veya yükseltmeyi tetiklemek için kullanmadan önce uygulamanın güncelliğini yitirmiş, çelişkili veya eksik bilgileri nasıl ele alacağına karar verin. Teslimat gibi müşteriye yönelik bir iddia için, dahili bir etiketin kaynak kaydının söylediğinden daha fazlasını kanıtladığı izlenimini vermek yerine destekleyici olayı gösterin.
Anket, geri çağırma ve arızalar için plan yapın
Sağlayıcının güncelleme stratejisi, üst düzey API’nin gerçek belgelerini izlemelidir. İlgili hesap ve olay türü için geri çağırmalar mevcutsa uygulamanın yine de gelen isteklerin kimliğini doğrulaması, yeniden denemeleri yönetmesi ve yinelenen teslimatları güvenli bir şekilde işlemesi gerekir. Anket yöntemi kullanılıyorsa belgelenmiş limitlere uyan ve gereksiz tekrarlı isteklerden kaçınan bir zamanlama gerekir. Her iki yaklaşım da bir güncellemenin kaçırılması veya alt düzey bildirimin başarısız olması durumunda kurtarma ihtiyacını ortadan kaldırmaz.
HTTP yanıtlarının da doğru yorumlanması gerekir. Örneğin kabul edilmiş bir istek, bir gönderinin zaten yeni bir izleme olayı aldığına dair kanıt olarak değerlendirilmemelidir. HTTP Semantiği spesifikasyonu yanıt kodlarının anlamlarını tanımlar; izleme sağlayıcısının kendi belgeleri, belirli bir API yanıtının gönderi kaydı veya alımı açısından ne anlama geldiğini ortaya koymalıdır. İzlemeyi hem teknik arızalar hem de geçerli bir yanıtın siparişle eşleştirilememesi gibi iş arızaları etrafında oluşturun.
Bir izleme API’si seçmeden önce doğrulanması gerekenler
Birden fazla markayla çalışan bir sağlayıcı için en iyi entegrasyon, yalnızca örnek bir izleme sonucu döndüren değil, tüm işletim modeline uyan entegrasyondur. Potansiyel sağlayıcılardan, belgelenmiş API’lerinin gerçekten yönettiğiniz gönderileri ve iş akışlarını nasıl desteklediğini göstermelerini isteyin. Kısa bir kavram kanıtı çalışmasına birden fazla satıcı, bu satıcıların kullandığı taşıyıcılar ve en az bir eksik veya sorunlu gönderi kaydı dahil edilmelidir.
- Gönderi alımı: Hangi tanımlayıcılar ve taşıyıcı ayrıntıları gereklidir? Geçersiz veya yinelenen gönderimler nasıl bildirilir? Uygulama kendi sipariş veya tenant referansını bir istekle ilişkilendirebilir mi, yoksa bu ilişkilendirme tamamen kendi veritabanında mı kalmalıdır?
- Güncelleme teslimi: İlgili planda güncellemeler alınır mı, gönderilir mi veya her ikisi birden mi yapılır? Belgelenmiş istek limitleri, yeniden deneme beklentileri, kimlik doğrulama yöntemleri ve hata yanıtları nelerdir? Üst düzeyde açıklanan bir özelliğin her yapılandırmada kullanılabildiğini varsaymak yerine bunları güncel belgelerle doğrulayın.
- Olay kalitesi: Hangi orijinal alanlar döndürülür ve zaman damgaları, taşıyıcı adları, konumlar ve teslimatla ilgili olaylar nasıl yorumlanmalıdır? Sisteme alınan satıcıların gerçek gönderi örnekleriyle test yapın.
- Tenant operasyonları: Sağlayıcı kendi sistemi içinde erişimi, kullanım hesaplamasını ve destek incelemelerini müşterilere göre ayırabilir mi? Üst düzey hesap ayrımına ihtiyacı varsa mimariye karar vermeden önce bunun desteklenip desteklenmediğini ve nasıl desteklendiğini doğrulayın.
- Veri işleme: Hangi müşteri veya gönderi bilgilerinin üst düzey sisteme gönderilmesi gerekir? Bu verilerden sorumlu taraflarla saklama, silme, güvenlik ve sözleşme gerekliliklerini gözden geçirin. OWASP API Security Project dahil olmak üzere API güvenliği rehberleri, yetkilendirme ve erişim risklerini incelemek için yararlı bir temel sunar.
17TRACK’in Tracking API sayfası ve geliştirici belgeleri, paylaşılan bir izleme entegrasyonunu değerlendiren bir sağlayıcı için uygun başlangıç noktalarıdır. Uygulama ayrıntıları için belgeleri yetkili kaynak kabul edin ve bunlar etrafında çok müşterili bir hizmet oluşturmadan önce amaçlanan kullanım için gerekli yöntemleri, desteklenen gönderi senaryolarını, erişim koşullarını ve ticari düzenlemeleri doğrulayın. Tek başına herkese açık bir API sayfası, istenen her satıcı iş akışının desteklendiğini göstermez.
Sağlayıcının kontrolü elinde tutması gereken noktalar
İzleme verileri satın alma sonrası bir deneyime bilgi sağlayabilir; ancak tüm deneyimi belirlememelidir. Sağlayıcı, gönderinin satıcıyla eşleştirilmesine, müşteriyle iletişim kurma kurallarına ve bir güncelleme belirsiz olduğunda kullanılacak dile sahip olmalıdır. Bir olay yalnızca bir paketin bir tesise ulaştığını söylüyorsa markalı mesaj teslimat tarihi konusunda söz vermemelidir. İzleme güncellenmeyi durdurursa sistem, yeni bilgi eksikliğini paketin kaybolduğuna dair kanıttan ayırmalıdır.
Destek iş akışları da aynı ölçüde önem taşır. Yetkili temsilcilere orijinal izleme olayını, normalleştirilmiş durumu, her birinin kaydedildiği zamanı ve bildirim geçmişini sunun. Bu görünüm, temsilcinin müşterinin neden belirli bir mesajı gördüğünü açıklamasına ve bir sorunun daha fazla araştırma gerektirip gerektirmediğine karar vermesine yardımcı olur. Ayrıca çok markalı bir operasyonun denetlenmesini kolaylaştırır: bir sorun belirsiz bir şekilde API’ye atfedilmek yerine üst düzey bir güncellemeye, eşleştirme hatasına, satıcı kuralına veya mesajlaşma arızasına kadar izlenebilir.
Dar kapsamlı bir pilotla başlayın. Bir veya iki satıcıyı bağlayın, temsili gönderileri kaydedin ve olağan teslimat olaylarını istisnalar, eksik taşıyıcı ayrıntıları, yinelenen güncellemeler ve düzeltilmiş siparişlerle birlikte test edin. Her markanın yalnızca kendi gönderilerini gördüğünü ve başarısız bir bildirimin ikinci bir müşteri mesajı oluşturmadan yeniden denenebildiğini doğrulayın. Daha fazla satıcıyı ancak bu davranışlar öngörülebilir hale geldikten sonra ekleyin. Tek bir API entegrasyon işini azaltabilir; ancak markalar arasında güvenilir hizmet, onun çevresinde oluşturulan kontrollerden kaynaklanır.
SSS
Tek bir izleme API’si, her markanın aynı izleme sayfasını kullandığı anlamına mı gelir?
Hayır. API, izleme bilgilerini sağlayıcının uygulamasına sunabilir; her marka ise kendi sayfa tasarımını, alan adı düzenlemelerini, müşteri dilini ve bildirim kurallarını korur. Bu markalı deneyimlerin ayrı ayrı uygulanması ve sürdürülmesi gerekir.
Bir takip numarası doğru markayı kendi başına belirleyebilir mi?
Tek tenant tanımlayıcısı olarak kullanılmamalıdır. Gönderi sisteme girdiğinde açık bir marka veya tenant anahtarı kaydedin, ardından takip numarasını o markanın sipariş kaydıyla ilişkilendirin. Gönderi bilgilerini görüntülemeden veya mesaj göndermeden önce ilişkilendirmeyi tekrar kontrol edin.
Bir sağlayıcı her yeni izleme olayı için bildirim göndermeli mi?
Genellikle hayır. Bazı olaylar tekrarlı, gecikmeli veya müşteriye yardımcı olamayacak kadar teknik olabilir. Hangi olay türlerinin uygun olduğunu tanımlayın, yinelenenleri engelleyin, iletişim tercihlerini kontrol edin ve orijinal güncellemeyi destek incelemesi için saklayın.
Başka bir satıcı eklenmeden önce ne test edilmelidir?
Satıcının gerçek gönderi girdilerini, taşıyıcı karmasını, sipariş eşleştirmesini, erişim izinlerini, bildirim kurallarını ve istisna yönetimini test edin. İzleme verilerinin eksik veya geç olduğu bir durumu dahil edin ve hiçbir gönderi veya müşteri bilgisinin başka bir satıcının hesabına geçemediğini doğrulayın.