購入後サービスプロバイダーが追跡データを活用して1つのAPIで複数のブランドにサービスを提供する方法
購入後サービスプロバイダーは、配送状況の更新を一元的に収集し、各配送を適切なブランドと注文に紐づけ、各クライアント独自のチャネルを通じてブランドごとの体験を提供することで、1つの追跡API連携を通じて複数のブランドに対応できます。共有接続によって追跡データの収集は簡素化されますが、すべてのブランドについて、個別の顧客データ、メッセージルール、権限、サービスワークフローが不要になるわけではありません。
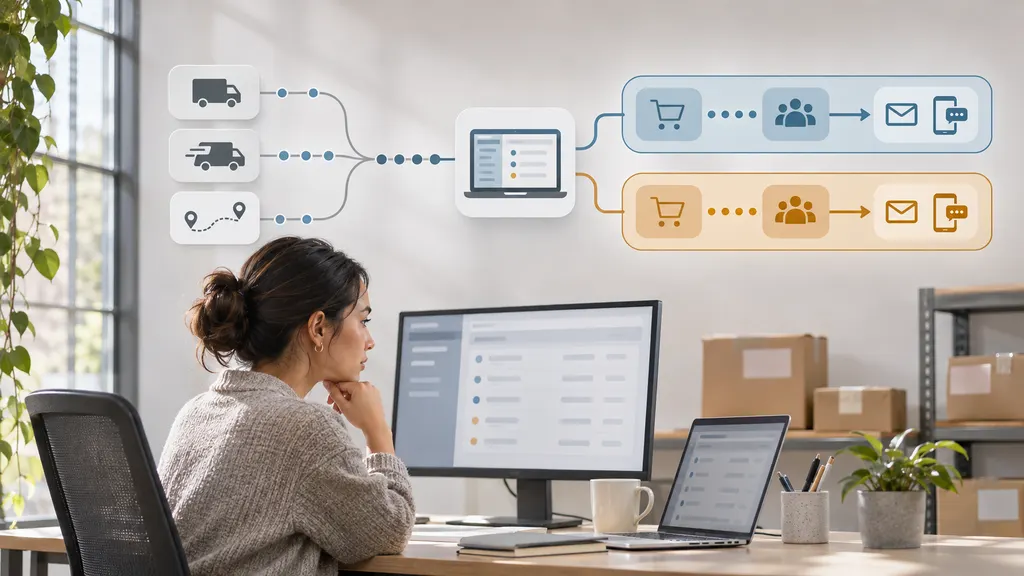
このモデルは、複数の販売事業者に代わって配送関連のコミュニケーションを管理する代理店、カスタマーサポートプラットフォーム、フルフィルメントパートナー、その他のプロバイダーに適しています。実務上の問いは、単に1つのAPIで追跡ステータスを返せるかどうかではありません。そのステータスを、あるクライアントのデータを別のクライアントに表示することなく、信頼性があり、適切にブランド化されたアクションへ変換できるかどうかです。
共有APIが実際に行うこと
追跡APIは、サービスプロバイダーが配送識別子をプログラムから送信または検索し、追跡情報を受け取る手段を提供します。販売事業者ごとに配送業者向けの連携を個別に構築する代わりに、プロバイダーは共通の上流接続を通じて、自社アプリケーションで追跡データを利用できるようにします。その後、プロバイダーのアプリケーションが、どのブランドが配送を所有しているか、またその情報をどう扱うかを判断します。
この違いは重要です。1つの追跡APIは、1つの共有顧客アカウント、1つの追跡ページ、または1つの通知テンプレートと同じではありません。上流連携が担うのはデータ収集です。サービスプロバイダーは、販売事業者のオンボーディング、注文照合、顧客向けの文言、アクセス制御、サポートツール、伝達内容の記録など、下流の自社プロダクトに引き続き責任を負います。
実用的なアーキテクチャは3つの層で構成されます。第1に、取り込み層が配送参照情報を受け取り、追跡情報を取得します。第2に、内部配送レコードが更新情報を正しい販売事業者、注文、配送業者、受取人に紐づけます。第3に、表示層が販売事業者のルールを使い、注文ページを更新するか、サポート担当者に通知するか、顧客メッセージを送るかを判断します。これらの層を分離しておくと、追跡接続を書き直すことなく別のブランドを追加しやすくなります。
登録から顧客アクションまで、1件の配送を追跡する
関係のない2つのオンラインストアの配送更新を管理するプロバイダーを考えてみましょう。両ストアは配送情報をプロバイダーに送信しますが、各レコードにはテナント識別子を含める必要があります。これは、そのレコードを所有するブランドを識別する、プロバイダー内部の一意で明確なキーです。また、プロバイダーには配送を注文と照合するために十分な情報も必要です。配送番号だけでは安全なグローバルキーにならない場合があります。配送には異なる配送業者、再利用された識別子、または元の注文データの修正が関係する可能性があるためです。
- 配送を登録する。 ブランド識別子、注文参照番号、配送番号、その他照合に必要で許可された情報を受け取ります。追跡データを要求する前に入力を検証します。認証情報と顧客の連絡先情報は、可能な限り一般的な追跡イベント記録とは分けて保存します。
- 元の更新情報を収集して保持する。 文書化された方法を使用し、上流API経由で追跡情報を取得します。提供される場合は、元のステータス、イベント説明、タイムスタンプ、場所を保持します。元のイベントを簡略化したラベルだけで置き換えることは避けます。サポートチームが例外を調査する際、元の文言が必要になる場合があります。
- 慎重に正規化する。 元のイベントを、輸送中、配達中、配達完了、例外など、少数の内部状態にマッピングします。元のイベントはそのマッピングと併せて保持します。大まかな状態は自動化に便利ですが、顧客やサポート担当者にとって重要な違いを隠す可能性があります。
- ブランドルールを適用する。 ある販売事業者は配達中メールを希望し、別の販売事業者は注文ページの更新だけを希望する場合があります。ブランド設定、顧客のコミュニケーション設定、イベントの新しさ、すでに送信されたメッセージの履歴に基づいて、対象となるかを判断します。
- 結果を記録する。 どのイベントがどのアクションを発生させたか、どのブランドポリシーが適用されたか、下流チャネルへの配信が成功したかを保存します。これにより、重複通知や顧客からの苦情をトラブルシューティングするための履歴が得られます。
したがって、同じ上流ステータスでも、ブランドごとに異なるアクションが発生する場合があります。これが共有サービスモデルの目的です。収集と運用保守を一元化しながら、各販売事業者の顧客関係を維持します。
拡張性を左右する設計上の判断
テナントの所有権を明示する
すべての配送、イベント、注文マッピング、通知ルール、顧客向けリンクは、特定のテナントに紐づくようにする必要があります。データがシステムに入るときだけでなく、アプリケーションやサポートユーザーがデータを読み取るときにも、テナントの所有権を確認します。販売事業者のブランドページでは、どの顧客レコードを表示するかを配送番号だけで判断してはいけません。アクセスは、認証された販売事業者、または適切な範囲に限定された顧客リンクによって制限する必要があります。
上流プロバイダーが提供する実際のアカウントモデルと、各販売事業者との契約関係に応じて、認証情報と権限を分離します。単一の技術連携によって、すべての販売事業者のデータを自動的に一括管理できるようになったり、すべてのクライアントに同じ可視性が付与されたりするわけではありません。誰が配送を登録し、イベントを取得し、記録をエクスポートし、通知設定を変更できるのかを文書化します。
追跡イベントは、保証された命令ではなく更新として扱う
追跡情報は遅れて届いたり、順不同で表示されたり、修正を含んだりする可能性があります。イベントを読み取るたびに新しいメッセージを送信するシステムは、重複したり誤解を招いたりするメールを送るリスクがあります。元データに安定したイベントキーがある場合はそれを使用し、ない場合は利用可能な配送情報とイベント項目を使った重複排除ルールを文書化します。プロバイダーが更新を確認した時刻は、元データが示すイベント時刻とは別に保存します。
すべての配送が同じ状態の順序をたどるとは限りません。例外が後から解決する場合もあれば、到着時刻が遅いイベントが、実際にはより早い物理スキャンを示す場合もあります。ステータスを約束やエスカレーションのトリガーとして使用する前に、古い情報、矛盾する情報、欠落した情報をアプリケーションがどう扱うかを決めます。配達など顧客向けの主張を行う場合は、内部ラベルが元データ以上のことを証明しているかのように示すのではなく、根拠となるイベントを表示します。
ポーリング、コールバック、障害に備える
プロバイダーの更新戦略は、上流APIの実際のドキュメントに従う必要があります。該当するアカウントとイベント種別でコールバックが利用できる場合でも、アプリケーションは受信リクエストを認証し、再試行を処理し、重複配信を安全に処理する必要があります。ポーリングを行う場合は、文書化された制限を尊重し、不必要な繰り返しリクエストを避けるスケジュールが必要です。どちらの方法でも、更新が失われたり、下流の通知に失敗したりした場合の復旧は必要です。
HTTPレスポンスも正しく解釈する必要があります。たとえば、受理されたリクエストを、配送に新しい追跡イベントがすでに登録された証拠として扱ってはいけません。HTTP Semantics仕様はレスポンスコードの意味を定義しています。配送の登録または取得において、特定のAPIレスポンスが何を意味するかは、追跡プロバイダー自身のドキュメントで確認する必要があります。技術的な障害だけでなく、有効なレスポンスを受け取ったにもかかわらず注文と照合できないといった業務上の障害も対象に、監視を構築します。
追跡APIを選ぶ前に確認すべきこと
複数ブランドを扱うプロバイダーにとって、最適な連携とは、サンプルの追跡結果を返すだけのものではなく、運用モデル全体に適合するものです。候補となるプロバイダーには、実際に扱う配送とワークフローを、文書化されたAPIがどのようにサポートするかを示してもらいましょう。短期間の概念実証には、複数の販売事業者、それらの販売事業者が利用する配送業者、少なくとも1件の不完全または問題のある配送レコードを含める必要があります。
- 配送情報の受付: どの識別子と配送業者情報が必要か。無効または重複した送信はどのように報告されるか。アプリケーションは独自の注文またはテナント参照情報をリクエストに関連付けられるか、それともその関連付けを完全に自社データベース内に保持する必要があるか。
- 更新の配信: 該当するプランでは、更新は取得されるのか、プッシュされるのか、それとも両方か。文書化されたリクエスト制限、再試行の想定、認証方式、エラーレスポンスは何か。高いレベルで説明されている機能がすべての設定で利用できると決めつけず、最新のドキュメントで確認します。
- イベント品質: どの元フィールドが返されるか。タイムスタンプ、配送業者名、場所、配達関連イベントをどのように解釈すべきか。オンボーディングする販売事業者の実際の配送事例でテストします。
- テナント運用: プロバイダーは、自社システム内でクライアントごとにアクセス、利用状況の集計、サポート調査を分離できるか。上流アカウントの分離が必要な場合は、アーキテクチャを確定する前に、それがサポートされるか、どのようにサポートされるかを確認します。
- データ処理: どの顧客情報または配送情報を上流に送信する必要があるか。そのデータに責任を持つ関係者と、保持、削除、セキュリティ、契約上の要件を確認します。OWASP API Security Projectを含むAPIセキュリティガイダンスは、認可とアクセスリスクを検討するための有用な基盤となります。
17TRACKのTracking APIページと開発者向けドキュメントは、共有追跡連携を評価するプロバイダーにとって有用な出発点です。実装の詳細についてはドキュメントを正式な基準として扱い、複数クライアント向けサービスを構築する前に、想定する用途に必要な方法、サポートされる配送シナリオ、アクセス条件、商業上の取り決めを確認してください。公開APIページだけでは、希望するすべての販売事業者ワークフローがサポートされていることにはなりません。
プロバイダーが管理すべき範囲
追跡データは購入後の体験に役立ちますが、体験全体を決めるものではありません。プロバイダーは、配送と販売事業者のマッピング、顧客への連絡ルール、更新が不確かな場合に使用する文言を管理すべきです。イベントが荷物が施設に到着したことだけを示しているなら、ブランドメッセージで配達日を約束してはいけません。追跡情報の更新が止まった場合も、新しい情報がないことと、荷物が紛失した証拠とを区別する必要があります。
サポートワークフローにも同様の注意が必要です。権限を持つ担当者に、元の追跡イベント、正規化されたステータス、それぞれが記録された時刻、通知履歴を提供します。この表示により、担当者は顧客が特定のメッセージを見た理由を説明し、問題に追加調査が必要か判断できます。また、複数ブランドの運用を監査しやすくなります。問題をAPIのせいだと曖昧にするのではなく、上流の更新、照合エラー、販売事業者のルール、メッセージ配信の失敗のいずれかに追跡できます。
まずは範囲を限定したパイロットから始めます。1社または2社の販売事業者を接続し、代表的な配送を登録して、通常の配達イベントに加えて、例外、配送業者情報の欠落、重複更新、修正された注文をテストします。各ブランドが自社の配送だけを確認でき、通知の失敗を顧客への2通目のメッセージを作成せずに再試行できることを確認します。動作が予測可能になってから、さらに販売事業者を追加します。1つのAPIによって連携作業は削減できますが、ブランドをまたいだ信頼性の高いサービスは、その周囲に構築された管理体制によって実現します。
FAQ
1つの追跡APIを使うと、すべてのブランドが同じ追跡ページを使うことになりますか?
いいえ。APIはプロバイダーのアプリケーションに追跡情報を提供できますが、各ブランドは独自のページデザイン、ドメイン設定、顧客向けの文言、通知ルールを維持できます。これらのブランド化された体験は、個別に実装・維持する必要があります。
配送番号だけで正しいブランドを特定できますか?
配送番号を唯一のテナント識別子にすべきではありません。配送がシステムに入るときに、明示的なブランドまたはテナントキーを保存し、その配送番号をブランドの注文レコードに関連付けます。配送情報を表示したりメッセージを送信したりする前に、関連付けを再度確認します。
プロバイダーは新しい追跡イベントが発生するたびに通知を送るべきですか?
通常はそうではありません。一部のイベントは重複していたり、遅延していたり、顧客にとって技術的すぎたりします。対象となるイベント種別を定義し、重複を抑制し、コミュニケーション設定を確認し、サポート確認用に元の更新情報を保持します。
別の販売事業者を追加する前に、何をテストすべきですか?
販売事業者の実際の配送入力、配送業者の組み合わせ、注文照合、アクセス権限、通知ルール、例外処理をテストします。追跡データが欠落または遅延しているケースを含め、別の販売事業者のアカウントに配送情報や顧客情報が流入しないことを確認します。