UPS Tracking API Entegrasyonu İçin 8 En İyi Uygulama (ve Kaçınılması Gereken Hatalar)
Güvenilir UPS takip API'si entegrasyonu, bir takip numarasını görüntülemekten çok, güvenilir bir gönderi durumu iş akışı oluşturmaya dayanır. En güçlü uygulamalar girdileri doğrular, güvenli kimlik doğrulaması yapar, taşıyıcı yanıtlarını standartlaştırır, eşzamansız güncellemeleri işler ve durum değişikliklerini müşterilere açıkça anlatır. Bu uygulamalar, bir işletmenin UPS verilerini 17TRACK Tracking API gibi çok taşıyıcılı bir takip hizmeti aracılığıyla diğer taşıyıcılarla birleştirdiği durumlarda da geçerlidir.
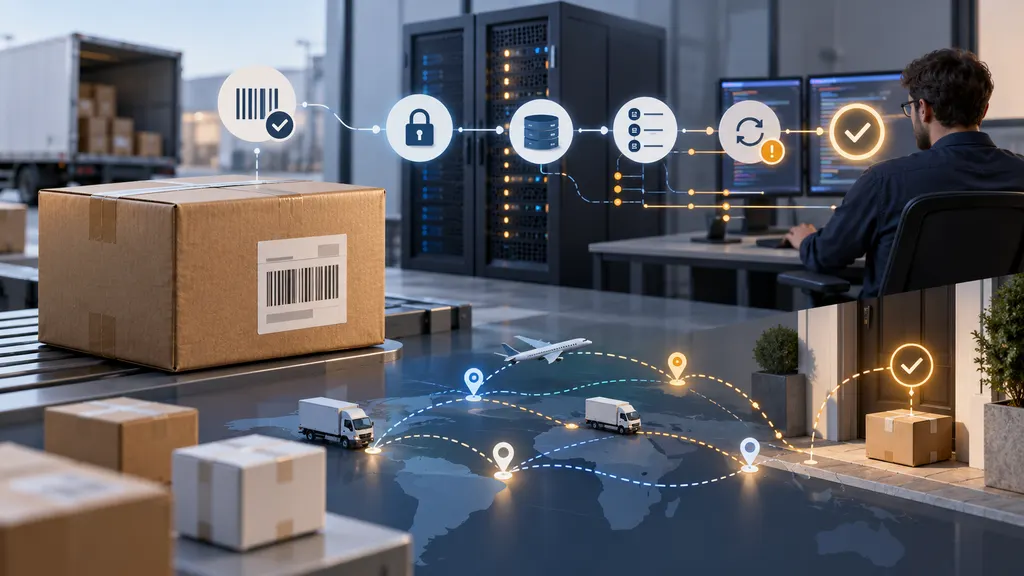
Bu kılavuz, sipariş görünürlüğünden sorumlu geliştiriciler, e-ticaret operasyon ekipleri ve ürün sahipleri için hazırlanmıştır. Veri kalitesini, müşteri deneyimini, işletme maliyetini ve olay kurtarma süreçlerini etkileyen pratik kararlara odaklanır.
Bir UPS takip API'si entegrasyonu ne yapmalıdır?
Üretim ortamındaki bir entegrasyonun normalde dört sorumluluğu vardır: bir gönderi tanımlayıcısını kabul etmek, takip bilgilerini istemek veya almak, yanıtı dahili bir gönderi modeline dönüştürmek ve en son anlamlı olayı bir çalışana veya alıcıya sunmak. UPS geliştirici portalı, mevcut API'leri, kimlik doğrulama gereksinimlerini, istek biçimlerini, yanıt alanlarını ve hesap koşullarını doğrulamak için yetkili kaynaktır.
Sistemi tek bir örnek yanıt üzerine kurmayın. Bir gönderinin henüz hiç olayı olmayabilir, aynı gün içinde birden fazla olayı olabilir, bir istisna yaşanabilir, teslimat tahmini değişebilir veya nihai teslimat olayı önceki bir bildirimden sonra gelebilir. Veri modeliniz ve kullanıcı arayüzünüz tüm bu durumları desteklemelidir.
1. Kodlamaya başlamadan önce API ürününü ve erişim gereksinimlerini doğrulayın
UPS birden fazla geliştirici kaynağı sunar ve kesin başlangıç süreci API'ye ve hesap kurulumuna bağlıdır. Uygulamaya geçmeden önce seçilen takip ürününü resmi UPS geliştirici belgelerinde doğrulayın, gerekli uygulama kimlik bilgilerini oluşturun ve kullanım senaryonuz için geçerli olan üretim onayı veya hesap adımlarını belirleyin.
API adını, ortamı, kimlik doğrulama yöntemini, gerekli izinleri, belgelenmişse istek limitlerini, desteklenen tanımlayıcıları ve uygulamanızın gerçekten ihtiyaç duyduğu alanları kaydeden kısa bir entegrasyon özeti hazırlayın. Bu, yaygın bir hatayı önler: bir örnek veya eski entegrasyon modeli üzerinden geliştirme yapmak ve üretim erişiminin ya da gerekli bir alanın farklı bir süreç izlediğini geç fark etmek.
Kaçınılması gereken hata: Başarılı bir sandbox isteğini üretimin hazır olduğunun kanıtı olarak görmek. Test kimlik bilgilerini, üretim kimlik bilgilerini, uç nokta yapılandırmasını ve operasyonel onayı hem belgelerde hem de dağıtım ayarlarında birbirinden ayırın.
2. Kimlik bilgilerini güvence altına alın ve ortamları birbirinden ayırın
UPS kimlik bilgilerini sunucu tarafındaki bir uygulamada veya korumalı bir entegrasyon hizmetinde tutun. Gizli bilgileri tarayıcı koduna, mobil uygulamalara, herkese açık depolara, ekran görüntülerine veya istemci tarafındaki takip URL'lerine koymayın. Mümkün olduğunda gizli bilgileri yönetilen bir gizli bilgi deposunda saklayın, erişimi rollere göre kısıtlayın ve kuruluşunuzun güvenlik politikasına göre düzenli olarak yenileyin.
Geliştirme, test ve üretim için ayrı yapılandırmalar kullanın. Güvenli bir dağıtım, test trafiğinin canlı bir iş akışına gönderilmesini veya bir üretim kimlik bilgisinin geliştirici dizüstü bilgisayarında kullanılmasını zorlaştırmalıdır. Uygulama kimliğini ve istek sonucunu günlüğe kaydedin; ancak erişim belirteçlerini, istemci sırlarını ve hassas gönderi bilgilerini günlüklerden çıkarın.
Kimlik doğrulama hataları, taşıyıcı veri hatalarından ayırt edilebilir olmalıdır. 401 veya 403 yanıtları genellikle kimlik bilgileri, izinler veya yapılandırmanın incelenmesini gerektirir; geçici bir ağ sorunuymuş gibi süresiz olarak yeniden denenmemelidir.
3. Takip numaralarını doğrulayın ve standartlaştırın
Girdiyi sisteminizin sınırında doğrulayın; ancak geçerli bir tanımlayıcıyı reddeden aşırı dar bir kural oluşturmayın. Takip numarası bir tam sayı değil, dize olarak ele alınmalıdır: baştaki sıfırlar, uzun değerler ve biçimlendirme karakterleri, API isteğinden önce kaldırılmış olsalar bile kullanıcı açısından önemli olabilir.
Pratik bir doğrulama katmanı yanlışlıkla eklenen boşlukları temizleyebilir, görüntüleme amacıyla özgün değeri koruyabilir, eşleştirme için standartlaştırılmış bir arama değeri oluşturabilir ve açıkça boş veya hatalı girdileri reddedebilir. Kabul edilen kesin biçimler, her gönderinin aynı kalıbı kullandığı varsayımından değil, UPS belgelerinden ve iş gereksinimlerinizden alınmalıdır.
Tanımlayıcıyla birlikte taşıyıcı bağlamını da saklayın. Takip numarasına benzeyen bir değer, hangi taşıyıcının veya uç noktanın bunu alması gerektiğini belirlemek için yeterli değildir. Uygulamanız birden fazla taşıyıcıyı destekliyorsa taşıyıcı alanını, kaynak alanını ve dahili gönderi kimliğini müşteriye gösterilen takip numarasından ayrı tutun.
4. Taşıyıcı metnini kopyalamak yerine dahili bir durum modeli oluşturun
Taşıyıcı yanıtları genellikle kodlar, açıklamalar, zaman damgaları, konumlar, tahminler ve olay düzeyinde ayrıntılar içerir. Uygulamanız, sorun giderme amacıyla ham yanıtı korurken yararlı iş anlamını istikrarlı bir dahili modele eşlemelidir.
Basit bir model label_created, in_transit, out_for_delivery, delivered, exception ve unknown değerlerini içerebilir. Kesin liste bir ürün kararıdır; UPS garantisi değildir. Destek personelinin belirsiz durumları inceleyebilmesi için özgün taşıyıcı kodunu ve açıklamasını standartlaştırılmış durumun yanında tutun.
Belirsiz bir mesaja veya geçen zamana dayanarak teslimat çıkarımı yapmayın. Bir paketi teslim edildi olarak işaretlerken taşıyıcının belgelenmiş olayını veya teslimat göstergesini kullanın. Benzer şekilde, bir istisna otomatik olarak paketin kaybolduğu anlamına gelmez. İnceleme, müşteri eylemi veya yalnızca başka bir tarama gerekebilir.
5. Takibi olay odaklı bir veri problemi olarak ele alın
Etiket oluşturulduktan hemen sonra yapılan tek bir istek sınırlı bilgi döndürebilir. Taşıyıcı yeni taramaları kaydettikçe takip verileri değişebilir; bu nedenle yararlı bir entegrasyon yenileme stratejisine ihtiyaç duyar. Seçilen API'nin belgelenmiş özelliklerine ve hesabınıza bağlı olarak bu strateji zamanlanmış sorgulama, olay bildirimleri veya ikisinin birleşimini içerebilir.
Yenilemeleri idempotent hale getirin. Aynı olay iki kez alınırsa sistem, yinelenen bildirimler oluşturmak yerine tek bir olay kaydını güncellemelidir. Yararlı bir olay anahtarı; taşıyıcıyı, gönderi tanımlayıcısını, olay kodunu, olay zaman damgasını ve mevcutsa başka bir sabit alanı birleştirebilir. Güvenilir bir benzersiz anahtar yoksa ham yanıtı saklayın ve dikkatle test edilmiş bir yineleme önleme kuralı kullanın.
Farklı gönderi durumları için farklı yenileme davranışları kullanın. İlk taramasını hiç almamış bir gönderi, teslimat için yola çıkmış bir paketten farklı bir programa ihtiyaç duyabilir. Teslimattan veya sonlandırıcı bir istisnadan sonra, destek süreciniz devam eden kontroller gerektirmiyorsa rutin sorgulamayı azaltın veya durdurun.
6. Yeniden denemeler, hız limitleri ve kısmi arızalar için tasarım yapın
Harici API çağrıları gönderiyle ilgisi olmayan nedenlerle başarısız olabilir: zaman aşımı, DNS hataları, geçici hizmet kesintileri, geçersiz kimlik bilgileri ve hız sınırlaması. Entegrasyonunuz bir sonraki adımı belirlemeden önce hataları sınıflandırmalıdır.
- Geçici ağ ve sunucu hatalarını üstel geri çekilme ve maksimum deneme sayısıyla yeniden deneyin.
- Geçersiz istekleri, kimlik doğrulama hatalarını veya desteklenmeyen tanımlayıcıları tekrar tekrar denemeyin.
- Takip yenilemelerinin ödeme veya müşteri sayfasını engellemesi gerekmiyorsa kuyruk veya iş çalışanı kullanın.
- Bir sonraki yeniden deneme zamanını, hata kategorisini ve son başarılı güncellemeyi kaydedin.
- Güncel olmayan verileri mevcutmuş gibi sunmak yerine açık bir geri dönüş mesajı gösterin.
Kullandığınız belirli UPS API'si için yayımlanan limitlere ve operasyonel yönergelere uyun. Uygulamanız geniş bir katalogu takip ediyorsa her gönderiyi aynı aralıklarla yenilemekten kaçının. Kuyruk, önbellek ve duruma duyarlı bir program, anlamlı değişiklikleri gizlemeden gereksiz çağrıları azaltabilir.
7. Veri güncelliğini müşteri mesajlarından ayırın
En son taşıyıcı yanıtı ile alıcıya gösterilen mesaj birbiriyle ilişkili olsa da aynı değildir. Ham bir olay operasyon ekibi için yararlı olabilir, ancak müşteri için kafa karıştırıcı olabilir. Standartlaştırılmış olayları sade bir dile dönüştüren, ancak özgün taşıyıcı ayrıntılarına erişimi koruyan bir sunum katmanı oluşturun.
Müşteriye gösterilen her durum, mümkün olduğunda bir zaman damgasına veya güncellik göstergesine sahip olmalıdır. Son başarılı güncelleme eskiyse gönderinin hareket etmediğini ima etmek yerine en son bilginin henüz mevcut olmadığını belirtin. Saat dilimleri tutarlı biçimde ele alınmalı ve arayüz olay konumunu alıcının konumundan ayırmalıdır.
Bildirim kuralları da yineleme önleme ve sessiz dönem mantığı gerektirir. Aynı tarama iki yenilemede döndürüldüğü için müşteriye tekrarlanan e-postalar gönderilmemelidir. İşletmeniz için geçerli iletişim tercihleri ve yasal gerekliliklere tabi olarak istisna, teslimat için yola çıkma veya doğrulanmış teslimat gibi anlamlı olaylar için güncellemeler gönderin.
8. Yalnızca başarılı senaryoyu değil, operasyonel uç durumları da test edin
Yayına almadan önce başarılı bir transit yanıtından fazlasını test edin. Bilinmeyen takip numarası, olaysız gönderi, tekrarlanan olaylar, sırası bozuk zaman damgaları, istisna, değişen teslimat tahmini, teslim edilmiş gönderi, API zaman aşımı, hız limiti yanıtı ve süresi dolmuş kimlik bilgileri için sabit veriler veya kontrollü test senaryoları oluşturun.
API yanıtından veritabanına, müşteri sayfasına, destek paneline ve bildirim hizmetine kadar tüm yolu test edin. Hatalı bir yanıtın iyi bir durumun üzerine yazamayacağını, gecikmiş bir olayın açık bir kural olmadan gönderiyi geriye taşıyamayacağını ve taşıyıcı kesintisinin görünür bir operasyonel uyarı oluşturacağını doğrulayın.
Yayına alındıktan sonra istek başarı oranını, gecikmeyi, kimlik doğrulama hatalarını, ayrıştırma hatalarını, güncelliğini yitirmiş gönderileri, yinelenen bildirimleri ve bilinmeyen standartlaştırılmış duruma sahip kayıtların oranını izleyin. Bu ölçümler, taşıyıcı tarafındaki bir olay ile kendi entegrasyonunuzdaki bir gerileme arasında ayrım yapmanıza yardımcı olur.
Yaygın UPS takip API'si hatalarına genel bakış
| Hata | Operasyonel sonuç | Daha iyi uygulama |
|---|---|---|
| Kimlik bilgilerini sabit kodlamak | Kimlik bilgilerinin sızması ve yenilemenin zorlaşması | Korumalı sunucu tarafı yapılandırması ve gizli bilgi yönetimi kullanın |
| Takibi tek bir istek olarak ele almak | Güncel olmayan veya eksik gönderi görünürlüğü | Duruma duyarlı yenileme ve olay kalıcılığı kullanın |
| Yalnızca görüntüleme metnini ayrıştırmak | İfade değiştiğinde kırılgan kurallar | Belgelenmiş kodları eşleyin ve ham yanıtları koruyun |
| Her hatayı yeniden denemek | Boşa harcanan istekler ve daha yavaş kurtarma | Hataları sınıflandırın ve sınırlı geri çekilme uygulayın |
| Yalnızca başarılı durumları test etmek | Üretim hatalarının müşteriye yansıyan olaylara dönüşmesi | Boş, gecikmiş, yinelenen, geçersiz ve istisna durumlarını test edin |
Çok taşıyıcılı bir takip API'si ne zaman daha uygun olabilir?
UPS ana taşıyıcı olduğunda ve ekibiniz iş akışı üzerinde doğrudan kontrol sahibi olmak istediğinde doğrudan UPS entegrasyonu uygundur. İşletme siparişleri birden fazla taşıyıcı üzerinden yönlendirdiğinde, ülkeler arasında faaliyet gösterdiğinde veya sipariş yönetimi ya da müşteri deneyimi sistemi için tek bir standartlaştırılmış takip arayüzü istediğinde çok taşıyıcılı bir katman daha pratik olabilir.
17TRACK'in resmi materyalleri, Tracking API'sini taşıyıcılar arasında gönderi takibi için bir geliştirici entegrasyonu olarak tanımlar. Değerlendiriyorsanız belgelenmiş taşıyıcı desteğini, yanıt şemasını, kimlik doğrulamayı, webhook veya sorgulama seçeneklerini, kullanım koşullarını ve destek sürecini özel gereksinimlerinizle karşılaştırın. Çok taşıyıcılı bir hizmetin doğrulama, yeniden deneme, izleme veya açık bir dahili durum modeline duyulan ihtiyacı ortadan kaldırdığını varsaymayın.
Pratik bir yayına alma kontrol listesi
- Güncel UPS API ürününü, erişim sürecini, ortamları ve kimlik doğrulama yöntemini resmi belgelerde doğrulayın.
- Yanıt ayrıştırıcısını yazmadan önce dahili gönderi ve olay modelini tanımlayın.
- Kimlik bilgilerini koruyun ve üretim yapılandırmasını testten ayrı tutun.
- Tanımlayıcıları doğrularken müşterinin girdiği özgün değeri koruyun.
- Sınırlı yeniden denemeler, önbellekleme, yineleme önleme ve duruma duyarlı yenileme uygulayın.
- Müşteri mesajlarını ham taşıyıcı olay verilerinden ayrı yazın.
- İstisnaları, boş sonuçları, gecikmiş taramaları, yinelenen olayları ve hizmet hatalarını test edin.
- Dağıtımdan sonra güncelliği ve ayrıştırma kalitesini izleyin; ardından taşıyıcı belgeleri değiştiğinde entegrasyonu gözden geçirin.
SSS
UPS takip API'sini doğrudan bir tarayıcıdan çağırabilir miyim?
Tarayıcı tabanlı bir çağrı, kimlik bilgilerini açığa çıkarabilir ve kaynaklar arası veya erişim denetimi sorunları oluşturabilir. Sunucu tarafında bir entegrasyon veya korumalı bir arka uç hizmeti genellikle daha güvenlidir. Uygulamadan önce geçerli UPS geliştirici belgelerinde izin verilen mimariyi ve kimlik doğrulama akışını doğrulayın.
Bir takip numarası neden bazen yararlı bir olay döndürmez?
Bir gönderi henüz kaydedilmiş bir taramaya sahip olmayabilir, tanımlayıcı yanlış olabilir, istekte yanlış taşıyıcı bağlamı kullanılmış olabilir veya yanıt geçici bir hizmet sorununa işaret edebilir. Sonucu ve zaman damgasını saklayın, boş sonucu hatadan ayırın ve kontrollü bir programa göre yeniden deneyin.
Her takip güncellemesi e-posta göndermeli mi?
Hayır. Tekrarlanan taramalar bildirim yorgunluğuna neden olabilir. Yineleme önlemeyi kullanın ve anlamlı bir istisna, teslimat için yola çıkma veya doğrulanmış teslimat gibi alıcı için önemli olan standartlaştırılmış olayları belirleyin.
Bilinmeyen bir UPS durumu uygulama tarafından nasıl ele alınmalıdır?
Özgün kodu ve açıklamayı koruyun, bunu açık bir bilinmeyen veya inceleme durumuna eşleyin ve teslim edildiği ya da kaybolduğu sonucunu tahmin etmeyin. Yeni veya eşlenmemiş durumların güvenli biçimde incelenip sisteme eklenebilmesi için izleme ekleyin.
Doğrudan UPS entegrasyonu, çok taşıyıcılı bir API'den daha mı iyidir?
Hiçbiri evrensel olarak daha iyi değildir. Doğrudan entegrasyon, yakın kontrol gerektiren UPS odaklı bir iş akışına uygun olabilir. Çok taşıyıcılı bir API, gönderi görünürlüğü birden fazla sağlayıcıyı kapsadığında taşıyıcıya özgü entegrasyonların sayısını azaltabilir. Gerçek gönderi karışımınız için belgelenmiş kapsamı, veri alanlarını, operasyonel kontrolleri, maliyeti ve destek gereksinimlerini karşılaştırın.
Kaynaklar
- UPS Developer Portal — resmi geliştirici kaynakları ve API belgeleri.
- UPS Tracking — resmi UPS takip hizmeti.
- 17TRACK API — çok taşıyıcılı takip API'si entegrasyonu için resmi ürün bilgileri.
- 17TRACK API Documentation — resmi API belgeleri ve entegrasyon referansı.