8 bonnes pratiques d’intégration de l’API de suivi UPS (et erreurs à éviter)
Une intégration fiable de l’API de suivi UPS ne consiste pas seulement à afficher un numéro de suivi, mais plutôt à mettre en place un flux de travail fiable pour le statut des expéditions. Les implémentations les plus solides valident les entrées, s’authentifient de manière sécurisée, normalisent les réponses des transporteurs, gèrent les mises à jour asynchrones et expliquent clairement aux clients les changements de statut. Ces pratiques s’appliquent également lorsqu’une entreprise combine les données UPS avec celles d’autres transporteurs au moyen d’un service de suivi multi-transporteurs tel que 17TRACK Tracking API.
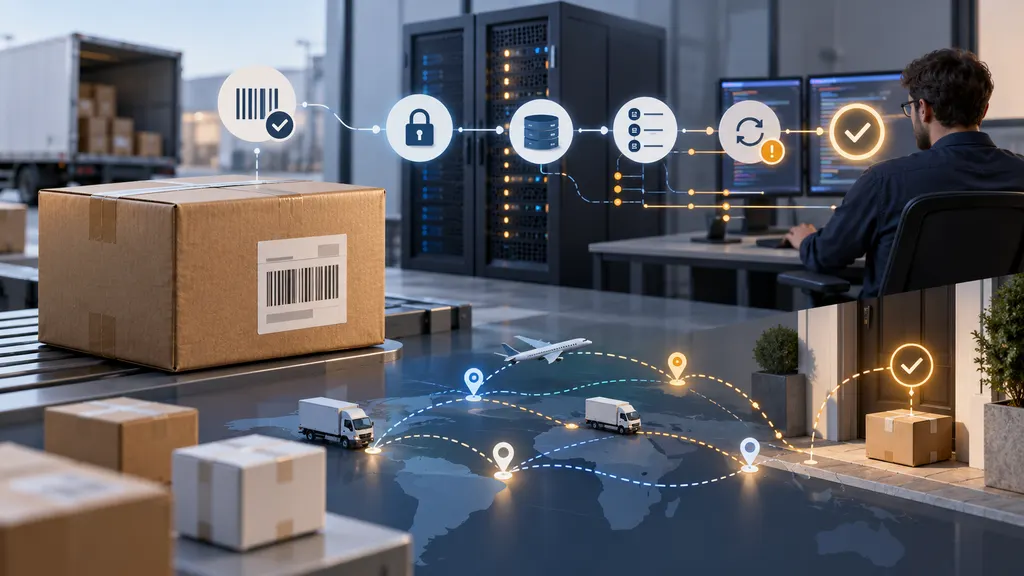
Ce guide s’adresse aux développeurs, aux équipes chargées des opérations e-commerce et aux responsables produit qui supervisent la visibilité des commandes. Il se concentre sur les décisions pratiques qui influencent la qualité des données, l’expérience client, les coûts d’exploitation et la reprise après incident.
Ce qu’une intégration de l’API de suivi UPS doit faire
Une intégration en production assume normalement quatre responsabilités : accepter un identifiant d’expédition, demander ou recevoir les informations de suivi, traduire la réponse en modèle interne d’expédition et présenter le dernier événement pertinent à un employé ou à un destinataire. Le portail développeur UPS est la source faisant autorité pour confirmer les API actuellement disponibles, les exigences d’authentification, les formats des requêtes, les champs de réponse et les conditions liées au compte.
Ne concevez pas le système autour d’un seul exemple de réponse. Une expédition peut ne comporter aucun événement, présenter plusieurs événements le même jour, faire l’objet d’une exception, avoir une estimation de livraison qui change ou recevoir un événement de livraison final après une notification antérieure. Votre modèle de données et votre interface utilisateur doivent pouvoir prendre en charge tous ces états.
1. Confirmer le produit API et les exigences d’accès avant de coder
UPS propose plusieurs ressources pour les développeurs, et le processus exact d’intégration dépend de l’API et de la configuration du compte. Avant l’implémentation, confirmez le produit de suivi sélectionné dans la documentation officielle des développeurs UPS, créez les identifiants d’application requis et identifiez les étapes d’approbation de production ou de configuration du compte qui s’appliquent à votre cas d’utilisation.
Rédigez une courte fiche d’intégration indiquant le nom de l’API, l’environnement, la méthode d’authentification, les autorisations requises, les limites de requêtes si elles sont documentées, les identifiants pris en charge et les champs réellement nécessaires à votre application. Cela permet d’éviter une erreur fréquente : développer à partir d’un exemple ou d’un ancien modèle d’intégration, puis découvrir tardivement que l’accès à la production ou qu’un champ requis suit une procédure différente.
Erreur à éviter : considérer qu’une requête réussie dans l’environnement sandbox prouve que la production est prête. Séparez les identifiants de test, les identifiants de production, la configuration des points de terminaison et l’approbation opérationnelle, à la fois dans la documentation et dans les paramètres de déploiement.
2. Sécuriser les identifiants et isoler les environnements
Conservez les identifiants UPS dans une application côté serveur ou dans un service d’intégration protégé. Ne placez pas de secrets dans le code du navigateur, les applications mobiles, les dépôts publics, les captures d’écran ou les URL de suivi côté client. Stockez si possible les secrets dans un gestionnaire de secrets, limitez l’accès en fonction des rôles et faites-les tourner conformément à la politique de sécurité de votre organisation.
Utilisez une configuration distincte pour le développement, les tests et la production. Un déploiement sécurisé doit rendre difficile l’envoi de trafic de test vers un flux réel ou l’utilisation d’un identifiant de production sur l’ordinateur portable d’un développeur. Consignez l’identité de l’application et le résultat de la requête, mais masquez dans les journaux les jetons d’accès, les secrets client et toute information sensible concernant les expéditions.
Les échecs d’authentification doivent être distingués des erreurs de données du transporteur. Une réponse 401 ou 403 nécessite généralement de vérifier les identifiants, les autorisations ou la configuration ; elle ne doit pas être réessayée indéfiniment comme s’il s’agissait d’un problème réseau temporaire.
3. Valider et normaliser les numéros de suivi
Validez les entrées à la frontière de votre système, mais n’appliquez pas une règle trop restrictive qui rejetterait un identifiant valide. Un numéro de suivi doit être traité comme une chaîne de caractères, et non comme un entier : les zéros initiaux, les valeurs longues et les caractères de mise en forme peuvent être importants pour l’utilisateur, même s’ils sont supprimés avant l’envoi d’une requête API.
Une couche de validation pratique peut supprimer les espaces accidentels, conserver la valeur originale pour l’affichage, créer une valeur de recherche normalisée pour les correspondances et rejeter les entrées manifestement vides ou mal formées. Les formats acceptés doivent provenir de la documentation UPS et de vos exigences métier, plutôt que de l’hypothèse selon laquelle toutes les expéditions utilisent le même modèle.
Associez le contexte du transporteur à l’identifiant. Une valeur qui ressemble à un numéro de suivi ne suffit pas à déterminer quel transporteur ou quel point de terminaison doit la recevoir. Si votre application prend en charge plusieurs transporteurs, conservez séparément un champ transporteur, un champ source et un identifiant interne d’expédition, distinct du numéro de suivi visible par le client.
4. Créer un modèle de statut interne au lieu de copier le texte du transporteur
Les réponses des transporteurs contiennent souvent des codes, des descriptions, des horodatages, des lieux, des estimations et des détails au niveau des événements. Votre application doit conserver la réponse brute à des fins de dépannage, tout en mappant sa signification métier utile dans un modèle interne stable.
Un modèle simple peut inclure label_created, in_transit, out_for_delivery, delivered, exception et unknown. La liste exacte relève d’une décision produit et ne constitue pas une garantie UPS. Conservez le code et la description d’origine du transporteur à côté du statut normalisé afin que le personnel d’assistance puisse examiner les cas ambigus.
Ne déduisez pas une livraison à partir d’un message vague ou du temps écoulé. Utilisez l’événement documenté par le transporteur ou l’indication de livraison pour marquer un colis comme livré. De même, une exception ne doit pas automatiquement être considérée comme un colis perdu. Elle peut nécessiter une investigation, une action du client ou simplement un autre scan.
5. Traiter le suivi comme un problème de données piloté par les événements
Une requête unique effectuée juste après la création de l’étiquette peut renvoyer des informations limitées. Les données de suivi peuvent changer à mesure que le transporteur enregistre de nouveaux scans ; une intégration utile nécessite donc une stratégie d’actualisation. Selon les fonctionnalités documentées de l’API choisie et de votre compte, cela peut impliquer une interrogation planifiée, des notifications d’événements ou une combinaison des deux.
Rendez les actualisations idempotentes. Si le même événement est reçu deux fois, le système doit mettre à jour un seul enregistrement d’événement plutôt que de créer des notifications en double. Une clé d’événement utile peut combiner le transporteur, l’identifiant d’expédition, le code d’événement, l’horodatage de l’événement et un autre champ stable lorsqu’il est disponible. Si aucune clé unique fiable n’existe, conservez la réponse brute et utilisez une règle de déduplication soigneusement testée.
Utilisez un comportement d’actualisation différent selon l’état de l’expédition. Une expédition qui n’a jamais reçu son premier scan peut nécessiter une fréquence différente de celle d’un colis en cours de livraison. Après la livraison ou une exception terminale, réduisez ou arrêtez les interrogations régulières, sauf si votre processus d’assistance exige des vérifications continues.
6. Concevoir la gestion des nouvelles tentatives, des limites de débit et des défaillances partielles
Les appels aux API externes échouent pour des raisons qui n’ont rien à voir avec l’expédition : délais d’attente, erreurs DNS, interruptions temporaires du service, identifiants invalides et limitation du débit. Votre intégration doit classifier les échecs avant de décider de la suite à donner.
- Réessayez les erreurs réseau et serveur temporaires avec un délai exponentiel et un nombre maximal de tentatives.
- Ne réessayez pas continuellement les requêtes invalides, les échecs d’authentification ou les identifiants non pris en charge.
- Utilisez une file d’attente ou un worker lorsque les actualisations de suivi n’ont pas besoin de bloquer le paiement ou la page client.
- Enregistrez l’heure de la prochaine tentative, la catégorie de l’échec et la dernière mise à jour réussie.
- Affichez un message de repli clair au lieu de présenter des données obsolètes comme actuelles.
Respectez les limites et les recommandations opérationnelles publiées pour l’API UPS spécifique que vous utilisez. Si votre application suit un grand catalogue, évitez d’actualiser chaque expédition à la même fréquence. Une file d’attente, un cache et une planification tenant compte de l’état peuvent réduire les appels inutiles sans masquer les changements importants.
7. Séparer la fraîcheur des données des messages destinés aux clients
La dernière réponse du transporteur et le message affiché à l’acheteur sont liés, mais ne sont pas identiques. Un événement brut peut être utile à une équipe opérationnelle tout en étant déroutant pour un client. Créez une couche de présentation qui transforme les événements normalisés en langage clair tout en conservant l’accès aux détails originaux du transporteur.
Chaque statut destiné au client doit comporter un horodatage ou un indicateur de fraîcheur lorsque cela est possible. Si la dernière mise à jour réussie est ancienne, indiquez que les informations les plus récentes ne sont pas encore disponibles au lieu de laisser entendre que l’expédition n’a pas bougé. Les fuseaux horaires doivent être gérés de manière cohérente et l’interface doit distinguer le lieu de l’événement du lieu du destinataire.
Les règles de notification doivent également intégrer une logique de déduplication et de période de silence. Un client ne doit pas recevoir des e-mails répétés simplement parce que le même scan a été renvoyé par deux actualisations. Envoyez des mises à jour pertinentes pour des événements tels qu’une exception, le passage en cours de livraison ou la confirmation de livraison, sous réserve des préférences de communication et des exigences légales applicables à votre activité.
8. Tester les cas limites opérationnels, pas seulement le parcours nominal
Avant le lancement, testez davantage qu’une réponse réussie indiquant une expédition en transit. Créez des jeux de données ou des cas de test contrôlés pour un numéro de suivi inconnu, une expédition sans événement, des événements répétés, des horodatages dans le désordre, une exception, une estimation de livraison modifiée, une expédition livrée, un délai d’attente API, une réponse de limitation du débit et des identifiants expirés.
Testez l’ensemble du parcours, de la réponse API à la base de données, à la page client, au tableau de bord d’assistance et au service de notification. Vérifiez qu’une réponse mal formée ne peut pas écraser un bon statut, qu’un événement retardé ne fait pas revenir une expédition en arrière sans règle explicite et qu’une panne du transporteur génère une alerte opérationnelle visible.
Après le lancement, surveillez le taux de réussite des requêtes, la latence, les erreurs d’authentification, les échecs d’analyse, les expéditions obsolètes, les notifications en double et le pourcentage d’enregistrements dont le statut normalisé est inconnu. Ces indicateurs permettent de distinguer un incident côté transporteur d’une régression dans votre propre intégration.
Erreurs courantes liées à l’API de suivi UPS en un coup d’œil
| Erreur | Conséquence opérationnelle | Meilleure pratique |
|---|---|---|
| Inscrire les identifiants en dur | Fuite des identifiants et rotation difficile | Utiliser une configuration protégée côté serveur et une gestion des secrets |
| Traiter le suivi comme une seule requête | Visibilité obsolète ou incomplète de l’expédition | Utiliser une actualisation tenant compte de l’état et conserver les événements |
| Analyser uniquement le texte affiché | Règles fragiles lorsque la formulation change | Mapper les codes documentés et conserver les réponses brutes |
| Réessayer chaque erreur | Requêtes gaspillées et récupération plus lente | Classifier les erreurs et appliquer un délai limité |
| Tester uniquement les cas réussis | Les défaillances en production deviennent des incidents visibles par les clients | Tester les états vides, retardés, dupliqués, invalides et exceptionnels |
Quand une API de suivi multi-transporteurs peut être plus adaptée
Une intégration directe avec UPS est appropriée lorsque UPS est le principal transporteur et que votre équipe souhaite contrôler directement le flux de travail. Une couche multi-transporteurs peut être plus pratique lorsque l’entreprise expédie avec plusieurs transporteurs, opère dans plusieurs pays ou souhaite disposer d’une interface de suivi normalisée pour un système de gestion des commandes ou d’expérience client.
Les documents officiels de 17TRACK présentent son Tracking API comme une intégration destinée aux développeurs pour suivre des expéditions auprès de plusieurs transporteurs. Si vous l’évaluez, comparez la prise en charge documentée des transporteurs, le schéma de réponse, l’authentification, les options de webhook ou d’interrogation, les conditions d’utilisation et le processus d’assistance avec vos exigences spécifiques. Ne supposez pas qu’un service multi-transporteurs élimine le besoin de validation, de nouvelles tentatives, de surveillance ou d’un modèle de statut interne clair.
Liste de contrôle pratique avant le lancement
- Confirmer le produit API UPS actuel, le processus d’accès, les environnements et la méthode d’authentification dans la documentation officielle.
- Définir le modèle interne d’expédition et d’événement avant d’écrire l’analyseur de réponse.
- Protéger les identifiants et séparer la configuration de production des tests.
- Valider les identifiants tout en conservant la valeur originale saisie par le client.
- Mettre en œuvre des nouvelles tentatives limitées, la mise en cache, la déduplication et une actualisation tenant compte de l’état.
- Rédiger les messages destinés aux clients séparément des données brutes des événements du transporteur.
- Tester les exceptions, les résultats vides, les scans retardés, les événements en double et les défaillances de service.
- Surveiller la fraîcheur et la qualité de l’analyse après le déploiement, puis réexaminer l’intégration lorsque la documentation du transporteur change.
FAQ
Puis-je appeler directement l’API de suivi UPS depuis un navigateur ?
Un appel depuis un navigateur peut exposer les identifiants et créer des problèmes liés aux requêtes inter-origines ou au contrôle d’accès. Une intégration côté serveur ou un service backend protégé est généralement plus sûr. Confirmez l’architecture autorisée et le flux d’authentification dans la documentation actuelle des développeurs UPS avant l’implémentation.
Pourquoi un numéro de suivi renvoie-t-il parfois aucun événement utile ?
Il est possible qu’aucun scan n’ait encore été enregistré pour l’expédition, que l’identifiant soit incorrect, que la requête utilise le mauvais contexte de transporteur ou que la réponse indique un problème de service temporaire. Enregistrez le résultat et son horodatage, distinguez un résultat vide d’une erreur et réessayez selon une planification contrôlée.
Chaque mise à jour de suivi doit-elle déclencher un e-mail ?
Non. Les scans répétés peuvent provoquer une saturation des notifications. Utilisez la déduplication et définissez les événements normalisés importants pour le destinataire, comme une exception significative, le passage en cours de livraison ou la confirmation de livraison.
Comment une application doit-elle gérer un statut UPS inconnu ?
Conservez le code et la description d’origine, mappez-les vers un état explicite inconnu ou à examiner et évitez de supposer qu’ils signifient que le colis est livré ou perdu. Ajoutez une surveillance afin que les nouveaux statuts ou les statuts non mappés puissent être examinés et intégrés en toute sécurité.
Une intégration directe avec UPS est-elle préférable à une API multi-transporteurs ?
Aucune des deux solutions n’est universellement meilleure. Une intégration directe peut convenir à un flux principalement axé sur UPS et nécessitant un contrôle étroit. Une API multi-transporteurs peut réduire le nombre d’intégrations spécifiques lorsque la visibilité des expéditions couvre plusieurs prestataires. Comparez la couverture documentée, les champs de données, les contrôles opérationnels, les coûts et les exigences d’assistance en fonction de votre combinaison réelle d’expéditions.
Sources
- UPS Developer Portal — ressources officielles pour les développeurs et documentation des API.
- UPS Tracking — service officiel de suivi UPS.
- 17TRACK API — informations officielles sur le produit d’intégration d’API de suivi multi-transporteurs.
- 17TRACK API Documentation — documentation officielle de l’API et référence d’intégration.