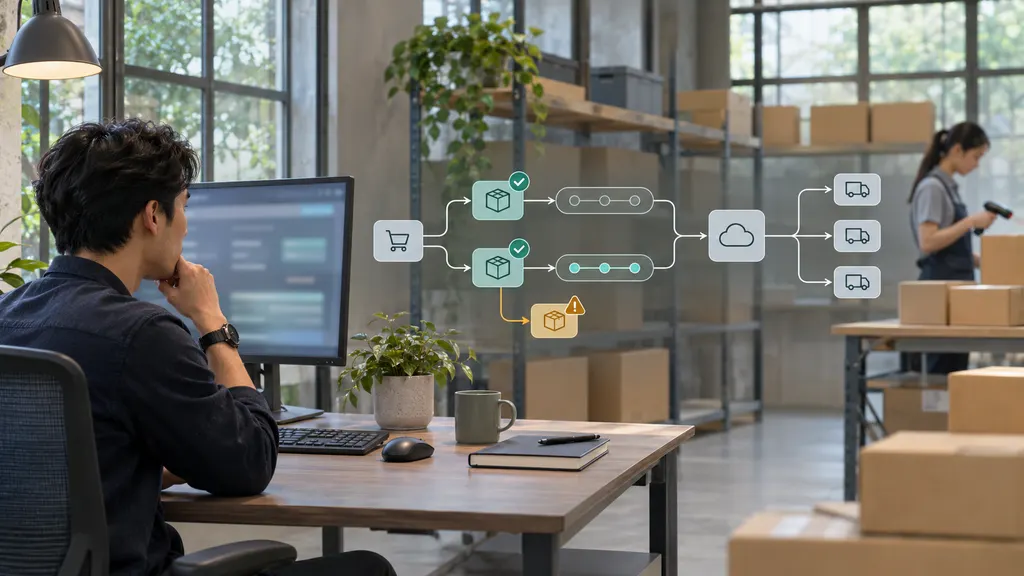
Како да ги конфигурирате и ротирате API клучевите за следење на пратки без да ја прекинете интеграцијата
За безбедно конфигурирање и ротирање на API-клучевите за следење на пратки, чувајте ги акредитивите во серверски управуван менаџер за тајни, идентификувајте ја секоја апликација што ги користи и тестирајте ја замената пред да го повлечете стариот клуч. Ако вашиот провајдер поддржува преклопување на акредитиви, мигрирајте ги корисниците постепено и отповикајте го стариот клуч дури по потврдата. Ако замената веднаш го поништува постојниот клуч, испланирајте координиран премин со трајни редици и проверки за обновување, наместо да претпоставите дека нема да има прекин.

Овој водич е наменет за развивачи и оперативни тимови што одржуваат интеграции за следење во платформи за е-трговија, системи за управување со нарачки, софтвер за магацини и услуги за известување на клиенти. Целта не е само да се испрати автентицирано барање, туку да се зачуваат регистрациите на пратките, ажурирањата за следење и понатамошната обработка во текот на промената.
Потврдете како вашиот провајдер управува со акредитивите
Пред да ја промените продукциската конфигурација, утврдете го животниот циклус на акредитивите кај провајдерот. Дејството на контролната табла означено како „regenerate“ може да се однесува поинаку од „create another key“. Не извлекувајте заклучоци за однесувањето само од називот на копчето.
- Формат на автентикација: Потврдете го потребното заглавие или друг механизам за автентикација, верзијата на крајната точка и поврзаноста со сметката.
- Преклопување: Дали две акредитации можат истовремено да останат валидни? Дали создавањето замена веднаш ја отповикува претходната акредитација?
- Дозволи: Утврдете дали клучевите имаат одделни опсези, ограничувања на околината или контроли на пристапот. Користете ги овие контроли кога се достапни; не претпоставувајте дека постојат.
- Отповикување: Потврдете како се оневозможува акредитацијата и дали треба да се земе предвид некакво однесување при пропагација.
- Оперативни ефекти: Утврдете дали квотите, регистрираните пратки и поставките за webhook припаѓаат на сметката, апликацијата или поединечниот клуч.
За интеграција со 17TRACK, започнете со официјалната документација за Tracking API и страницата на производот Tracking API. Користете ја документацијата за да го потврдите договорот за автентикација на вашата интеграција, а однесувањето на животниот циклус на акредитивите потврдете го преку контролите на вашата сметка или со поддршката пред да закажете ротација. Постапката подолу е оперативен план, а не тврдење дека 17TRACK нуди одреден процес со два клуча или регенерирање.
Правило за одлука: Користете имплементација со преклопување на клучеви само кога е потврдена истовремената валидност. Во спротивно, третирајте ја ротацијата како координирана замена на акредитивата. Стратегијата за имплементација не може да создаде период на преклопување што провајдерот не го поддржува.
Конфигурирајте го клучот еднаш, без да го распространувате низ системот
Чувајте ја автентикацијата на серверот
Чувајте ја продукциската акредитација во управувано складиште за тајни или еквивалентен контролиран систем. Дозволете апликацијата да ја презема преку идентитетот на работното оптоварување, платформата за имплементација или друг одобрен механизам. Ограничете го пристапот за читање на работните оптоварувања и операторите на кои им е потребен.
Не го вметнувајте клучот во JavaScript во прелистувачот, пакетите на мобилните апликации, изворниот код, сликите на контејнери или споделените примери на конфигурација. Страницата за следење наменета за клиентите треба да го повикува вашиот backend, кој може да се автентицира кај провајдерот за следење без да ја изложи акредитацијата на провајдерот.
OWASP Secrets Management Cheat Sheet поддржува централизирано управување со тајни, контролиран пристап, ревизија и управување со животниот циклус. Нејзиниот REST Security Cheat Sheet исто така советува API-клучевите да не се ставаат во URL-адреси, каде што евидентирањето и другото ракување може да ги изложат. Следете го документираниот метод за автентикација на провајдерот и отстранете ги вредностите за автентикација од дневниците на барањата и дијагностичките извози.
Одделете ги околините и идентификувајте ја имплементираната верзија
Користете одделни акредитиви за развој, тестирање и продукција кога провајдерот ги поддржува. Кога одделни акредитиви или сметки не се достапни, документирајте го тоа ограничување и спречете непродукциските задачи да вршат неконтролирани записи во продукција.
На тајната доделете логичка референца за конфигурација, како што е SHIPMENT_TRACKING_API_KEY. Верзијата на менаџерот за тајни или неприватната ознака на имплементацијата запишете ја одделно. Таа ознака им овозможува на операторите да одговорат на прашањето „Која верзија ја користи овој работник?“ без да ја проверуваат или евидентираат самата акредитација.
Експлицитно одлучете како апликациите ги добиваат ажурирањата. Процес што чита променлива на околината при стартување обично бара рестартирање или повторна имплементација за да ја добие променетата вредност. Монтирана датотека со тајна или пребарување во време на извршување имаат поинакво однесување при освежување. Ажурирањето на складиштето за тајни не е доказ дека секој активен процес ја усвоил замената.
Овозможете обновување на барањата пред ротирањето
Зачувајте ја работата за следење пред да ја испратите до провајдерот. При регистрација на пратка, зачувајте внатрешен идентификатор на операцијата, референца на пратката, состојба на обработка и историја на повторни обиди. Овој деловен товар чувајте го одделно од автентикацијата за задачите во редицата да можат да ја користат активната акредитација при извршувањето.
Не сериализирајте API-клучеви во пораките на редицата. Така одложените задачи се врзуваат за застарена акредитација, а тајните се шират во складиштето на редицата, редиците за неиспорачани пораки и алатките за дебагирање.
За операциите за запишување, утврдете ги правилата на провајдерот за справување со дупликати пред да овозможите повторни обиди. Истекувањето на времето не докажува дека регистрацијата не успеала: провајдерот можеби го прифатил барањето пред да се прекине врската. Користете документиран механизам за идемпотентност ако постои, или усогласете ја состојбата на пратката пред повторното испраќање.
Изградете попис на корисници и основа за следење
Корисникот што најлесно се пропушта често не е главната апликација. Направете попис на закажани увози, работници на редици, serverless функции, административни скрипти, алатки за поддршка, имплементации за обновување од катастрофи и услуги што моментално се намалени на нула.
За секој корисник запишете го сопственикот, околината, референцата на тајната, механизмот за освежување, распоредот на извршување и методот на имплементација. Идентификувајте ги долго-running задачите што може да ги задржат акредитивите во меморијата. Проверете ги и HTTP-клиентите за повторна употреба што може да задржат старо заглавие за автентикација по промените во конфигурацијата.
Пред преминот, воспоставете основа за:
- Неуспеси при автентикација, групирани според услугата, околината, крајната точка и верзијата на имплементацијата.
- Латентноста на одговорите на провајдерот, истекувањата на времето, одговорите за ограничување на брзината и серверските грешки.
- Длабочината на редицата, староста на најстарата задача на чекање и обемот на неиспорачани пораки.
- Успешните регистрации на пратки и нерешените обиди за регистрација.
- Приемот и обработката на webhook пораки, ако webhook-овите се дел од интеграцијата.
Одделете го здравјето на интеграцијата од движењето на пратките. Пратка без нов настан од превозникот не е нужно доказ за дефект на API. За време на ротацијата, успешните автентицирани барања и здравите редици за обработка се подиректни сигнали од бројот на пратки чиј статус на испорака се променил.
Ротирајте со преклопени клучеви кога е поддржано
- Создадете замена без да го отповикате активниот клуч. Потврдете дека старата акредитација останува валидна. Новата акредитација зачувајте ја како одделна верзија на тајната и соодветно ограничете го пристапот.
- Потврдете ја замената изолирано. Користете документирана операција со мало влијание врз предвидената околина. Проверете го и HTTP-резултатот и резултатот на ниво на апликација во телото на одговорот.
- Тестирајте репрезентативен тек. Потврдете ги операциите што навистина ѝ се потребни на апликацијата, а не само основната проверка на поврзливоста. Ако е потребна регистрација, користете овластена тест-пратка и земете ги предвид можните ефекти врз квотата или наплатата.
- Имплементирајте кај мала група корисници. Префрлете една група работници или една инстанца на апликацијата на замената, а потоа проверете ја автентикацијата, резултатите од обработката и однесувањето на редицата.
- Пуштете ја замената кај сите преостанати корисници. Ажурирајте го пописот додека секоја услуга повторно се вчитува или рестартира. Вклучете ги закажаните задачи, неактивните работни оптоварувања и конфигурациите за обновување.
- Следете го соодветниот период за потврда. Опфатете го релевантниот животен век на работникот, однесувањето на кешот на конфигурацијата, доцнењето при повторен обид и распоредот на задачите. Не постои универзален период на чекање што докажува усвојување.
- Отповикајте го стариот клуч и повторно проверете. Следете ги застарените корисници, а потоа повлечете ги старите референци на тајни според барањата за задржување и одговор на инциденти.
Кога известувањето за користење на клучевите од страна на провајдерот не е достапно, користете записи за имплементација и ознаки на верзијата на тајната пријавени од апликацијата за да го потврдите усвојувањето. Ова обезбедува оперативни докази, но не го заменува целосниот попис на корисници.
Третирајте ја непосредната замена како координиран премин
Ако издавањето замена веднаш го поништува стариот клуч, непрекината автентикација не може да се гарантира преку постепена имплементација. Дизајнирајте го преминот така што работата безбедно ќе се одложи, наместо да се изгуби.
- Подгответе ја имплементацијата на апликацијата, референцата на тајната, пристапот на операторите и командите за обновување пред да ја замените акредитацијата.
- Паузирајте ги излезните барања за следење на контролирана граница, а истовремено продолжете да прифаќате работа во трајно складиште каде што е практично.
- Испразнете ги или евидентирајте ги барањата во тек. Нејасните резултати од запишувањето означете ги за усогласување, наместо автоматски да ги третирате како неуспеси.
- Заменете ја акредитацијата на провајдерот, ажурирајте го складиштето за тајни и освежете го секој корисник.
- Извршете проверки на автентикацијата и работниот тек пред да ја ослободите целата заостаната работа.
- Продолжете со обработката постепено, почитувајќи ги ограничувањата на брзината на провајдерот и проверувајќи за дупликатни регистрации.
Ако интеграцијата не може да паузира, да ја задржи работата или предвидливо да ги освежи акредитивите, поправете ги тие слабости пред рутинска ротација. Меѓутоа, при сомнеж за компромитирање, ограничувањето може да бара итно отповикување дури и кога тоа предизвикува привремен прекин.
Одделете ја API-автентикацијата од безбедноста на webhook-овите
Излезниот API-клуч и влезната тајна за проверка на webhook служат за различни цели. Не претпоставувајте дека ротирањето на едниот го менува другиот или дека и двата ја користат истата вредност. Следете ги документираната автентикација и однесувањето при испорака на webhook од провајдерот независно.
За време на преминот на излезните акредитиви, одржувајте го приемот на webhook-ови активен освен ако не постои одделна причина за негово запирање. Потврдете ги влезните пораки според спецификацијата на провајдерот, трајно прифатете ги пред потврдата кога архитектурата го дозволува тоа и направете ја обработката толерантна на дупликатни испораки.
Успешното автентицирано API-барање не докажува дека испораката или обработката на webhook-ови е здрава. Проверувајте ги двете патеки одделно и избегнувајте промена на двете акредитации во истата операција за одржување, освен ако тоа не го бара дизајнот на провајдерот.
Решавајте ги неуспесите без создавање бура од повторни обиди
| Симптом | Први проверки | Безбедна реакција |
|---|---|---|
| Неуспеси при автентикација по имплементацијата | Верзија на тајната, формат на заглавието, околина, празни места, кеширани клиенти | Запрете ги слепите повторни обиди; поправете ја конфигурацијата и потврдете едно барање. |
| Неуспеваат само некои работници | Стари процеси, пропуштени имплементации, одложени задачи, застарени кешови на тајни | Освежете ги засегнатите корисници и споредете ги ознаките на верзиите. |
| Ограничувања на брзината при обновување | Брзина на ослободување на заостанатата работа и вкупна истовременост | Ограничете го обновувањето и следете ги документираните упатства за повторни обиди. |
| Регистрацијата истекува | Дали провајдерот веќе ја прифатил операцијата | Усогласете ја состојбата или користете документирана идемпотентност пред повторното извршување. |
HTTP 401 генерално се однесува на недостиг или невалидна автентикација, додека 403 значи дека серверот го одбива барањето. Телата на одговорите специфични за провајдерот може попрецизно да ја објаснат причината. Не класифицирајте го секој 403 како истечен клуч и не претпоставувајте дека секоја неуспешна операција користи HTTP-статус на грешка.
Користете ограничени повторни обиди со одложување и случајна варијација за соодветни привремени неуспеси. Повторното испраќање невалидна акредитација нема да ја поправи. Известете оператор, задржете ја работата и спречете конфигурациска грешка да се претвори во неконтролирана бура од барања.
Дефинирајте го враќањето назад и завршувањето пред промената
Кај ротација со преклопени клучеви, враќањето назад може да значи привремено враќање на корисниците кон стариот клуч додека тој сè уште е валиден и доверлив. По отповикувањето, таа можност повеќе не постои. Ако стариот клуч може да биде компромитиран, не го враќајте само за да ја обновите достапноста; издадете друга акредитација и продолжете напред.
Завршете ја ротацијата само кога сите попишани корисници ја користат замената, грешките при автентикација се вратиле на очекуваната основа, заостанатата работа се обновува, нејасните записи се усогласени и обработката на webhook-ови останува здрава. Запишете го сопственикот, времето на завршување, имплементираната верзија на тајната и резултатот од отповикувањето без да ја запишете вредноста на клучот.
За тековна API-безбедност, изберете распоред за ротација врз основа на организациската политика, ризикот од изложување на акредитивите и можностите на провајдерот. Ротирајте надвор од тој распоред по сомнеж за истекување или несоодветен пристап. Повторлива и тестирана постапка е покорисна од произволна фреквенција што интеграцијата не може безбедно да ја поддржи.
ЧПП
Можам ли да ротирам API-клуч за следење без прекин?
Потенцијално, ако провајдерот поддржува истовремени акредитиви и секој корисник може да мигрира пред отповикувањето. Ако регенерирањето веднаш го оневозможува стариот клуч, планирајте контролиран прекин на излезните барања. Трајните редици можат да ја зачуваат работата во тој интервал, но не ја прават врската со провајдерот постојано достапна.
Дали задачите за пратки во редицата треба да го содржат API-клучот?
Не. Зачувајте ја операцијата за пратката и нејзините метаподатоци за обработка, а потоа разрешете ја активната акредитација кога работникот ќе ја изврши задачата. Ова ја намалува изложеноста на тајната и спречува одложените задачи постојано да користат поништен клуч.
Дали ротирањето на клучот ги брише регистрираните пратки?
Не претпоставувајте ниту еден исход. Потврдете дали регистрираните пратки и поврзаните поставки се прикачени на сметката, апликацијата или акредитацијата. Самата успешна автентикација не докажува дека замената има пристап до очекуваните записи за пратки.
Што треба да направам ако клучот се појави во складиште или дневник?
Третирајте го како потенцијално компромитиран. Отповикајте го или заменете го веднаш, проверете ги записите за пристап и користење каде што се достапни и следете го процесот за одговор на инциденти. Отстранувањето на видливата вредност не е доволно бидејќи копии може да останат во историјата, извозите на дневници или други системи.
Како можам да утврдам дали стара закажана задача сè уште го користи претходниот клуч?
Проверете ја нејзината референца на тајната, имплементираната конфигурација и однесувањето при освежување во време на извршување. Безбедно извршете ја преку контролирано извршување или потврдете ја нејзината имплементација пред следното закажано стартување. Тивката контролна табла не докажува дека ретко користениот корисник мигрирал.
Извори
- Документација за 17TRACK Tracking API — референца од провајдерот за конфигурирање на интеграцијата и проверка на документираниот договор за барањата.
- 17TRACK Tracking API — официјален контекст на производот за интеграции за следење пратки.
- OWASP Secrets Management Cheat Sheet — складирање тајни, контроли на пристап, ревизија, ротација и насоки за животниот циклус.
- OWASP REST Security Cheat Sheet — постапување со API-акредитиви и безбедносни практики за REST.
- RFC 9110: HTTP Semantics — статусни кодови поврзани со HTTP-автентикација и размислувања за автоматско повторно испраќање барања.