Sledenje pošiljkam prek webhookov: Kako delujejo webhooki za sledenje v primerjavi s pollingom (podatkovni paketi, ponovni poskusi in nastavitev)
Spletni kavlji za sledenje pošiljkam pošljejo zahtevo HTTP vaši aplikaciji, ko ima storitev za sledenje na voljo novo posodobitev. Anketiranje deluje v nasprotni smeri: vaša aplikacija večkrat zahteva najnovejše informacije o sledenju. Za razvijalce, ki podatke o pošiljkah povezujejo s sistemom za upravljanje naročil, trgovino ali storitvijo za obveščanje strank, so spletni kavlji običajno boljši primarni mehanizem za posodobitve, kadar so podprti; ciljno anketiranje lahko pomaga obnoviti zgrešene posodobitve in uskladiti zapise.
Nobena od metod ne povzroči, da bi prevoznik paket skeniral prej. Obe sta odvisni od tega, kdaj vir za sledenje prejme in objavi nove informacije. Praktična razlika je v tem, kako vaša aplikacija izve za te informacije, koliko prometa z zahtevami ustvari in kaj se zgodi, ko dostava ne uspe.
Spletni kavlji za sledenje v primerjavi z anketiranjem: operativna razlika
To so integracijski vzorci, ne konkurenčne zbirke podatkov za sledenje. Prevoznik ali platforma za sledenje lahko ponuja enega od vzorcev ali oba, z različnimi pogoji dostopa. Primerjajte vedenje konkretnega API-ja, ki ga nameravate uporabljati, namesto da predvidevate, da imajo vse storitve s spletnimi kavlji enaka jamstva.
| Točka odločanja | Spletni kavlji | Anketiranje |
|---|---|---|
| Kdo začne zahtevo? | Storitev za sledenje pokliče vašo končno točko. | Vaša aplikacija pokliče API za sledenje. |
| Zakasnitev posodobitve | Odvisna je od ažurnosti vira, ustvarjanja dogodka, dostave in obdelave. | Odvisna je tudi od tega, kdaj se izvede naslednja načrtovana zahteva. |
| Obseg zahtev | Določajo ga poslane posodobitve, paketno združevanje in ponovni poskusi dostave. | Določajo ga obseg pošiljk, pogostost anketiranja in paketno združevanje. |
| Infrastruktura | Potrebujete dostopen sprejemnik in varno obravnavo dohodnih zahtev. | Potrebujete razporejevalnik, dostop do odhodnega API-ja in obravnavo omejitev hitrosti. |
| Obnovitev po napaki | Odvisna je od ponovnih poskusov ponudnika in vašega postopka usklajevanja. | Odvisna je od nadaljnjih zahtev in od tega, ali API ohranja potrebno zgodovino. |
Najprej izberite spletne kavlje, kadar so pravočasne posodobitve pomembne in lahko vaša ekipa upravlja zanesljiv sprejemnik. Najprej izberite anketiranje, kadar so dohodne končne točke nepraktične, je obseg pošiljk zmeren ali vir ne zagotavlja ustreznih spletnih kavljev. Uporabite hibridno zasnovo, kadar bi zgrešene posodobitve motile komunikacijo s strankami ali poslovanje in API podpira usklajevanje.
Ne predvidevajte, da so spletni kavlji cenejši. Naročnine, registracija sledenja, klici API-ja, dostava dogodkov in infrastruktura se lahko obračunavajo različno. Primerjajte dejanske komercialne pogoje in pričakovano delovno obremenitev, namesto da bi manj zahtev obravnavali kot dokaz nižjega računa.
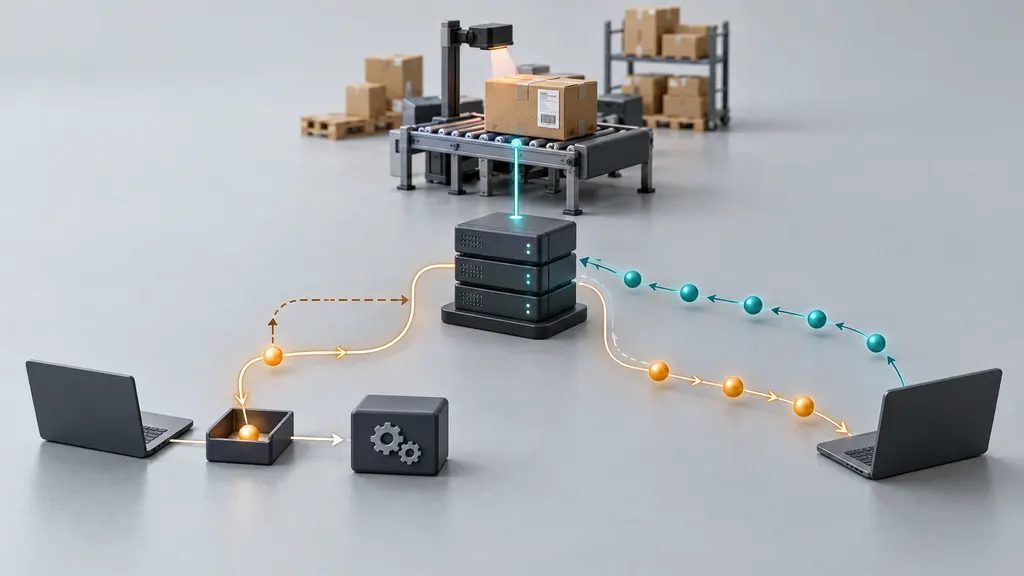
Kaj se zgodi med skeniranjem pri prevozniku in vašo aplikacijo?
- Prepoznajte pošiljko. Povežite številko za sledenje, po potrebi podatke o prevozniku in notranjo referenco pošiljke. Nekatere storitve zahtevajo registracijo, preden se začne spremljanje.
- Konfigurirajte dostavo dogodkov. Navedite URL povratnega klica HTTPS in izberite vse podprte naročnine na dogodke.
- Vir prejme informacije o sledenju. Skeniranje pri prevozniku ali sprememba stanja postane na voljo storitvi za sledenje.
- Storitev pošlje spletni kavelj. Zahteva lahko vsebuje celoten posnetek sledenja, eno kontrolno točko ali samo referenco, ki zahteva iskanje prek API-ja.
- Vaš sprejemnik preveri in shrani podatke. Preverite pristnost zahteve, njeno strukturo ter dogodek trajno zabeležite ali postavite v čakalno vrsto.
- Delavec posodobi poslovne sisteme. Normalizirajte stanja, posodobite zapise pošiljk in sprožite samo dejanja, ki so še vedno ustrezna.
Dostava spletnega kavlja ni enaka fizični dostavi. Gre za sporočilo o informacijah o pošiljki. Prav tako uspešen odgovor spletnega kavlja ne dokazuje, da je bilo e-poštno sporočilo poslano ali da je bil posodobljen zapis naročila; to so rezultati nadaljnje obdelave, ki zahtevajo lastno spremljanje.
Branje vsebine spletnega kavlja za sledenje
Naslednji JSON je ponazoritev integracijske zasnove, ne vsebina 17TRACK ali univerzalna shema. Dejanska imena polj, kode stanj, oblike časovnih žigov in identifikatorji dogodkov morajo izhajati iz dokumentacije izbranega ponudnika.
{
  "event_id": "evt_example_001",
  "event_type": "shipment.updated",
  "created_at": "2025-04-08T10:16:00Z",
  "shipment": {
    "reference": "shipment_example_123",
    "tracking_number": "EXAMPLE123456",
    "carrier_code": "example_carrier",
    "status": "in_transit",
    "checkpoint": {
      "occurred_at": "2025-04-08T10:10:00Z",
      "description": "Departed processing facility"
    }
  }
}
V svojem podatkovnem modelu ločite tri ure: kdaj se je dogodek pošiljke zgodil, kdaj je ponudnik ustvaril sporočilo in kdaj ga je prejela vaša aplikacija. Zakasnjena kontrolna točka lahko prispe za novejšo. Časovni žig brez odmika prav tako zahteva izrecno razlago; vsakega časovnega žiga po lokalnem času prevoznika ne obravnavajte samodejno kot UTC.
Notranjo referenco pošiljke hranite skupaj z identifikatorji ponudnika. Sama številka za sledenje morda ne bo zadostovala kot trajni globalni identifikator, zlasti v različnih kontekstih prevoznikov. Pri razdeljenih naročilih vzdržujte zapise na ravni pošiljke, namesto da bi stanje dostave enega paketa označilo celotno naročilo kot dokončano.
Izvirno stanje in opis ohranite poleg normaliziranega poslovnega stanja. Vaša aplikacija lahko več sporočil prevoznika preslika v »v tranzitu«, vendar bo podporno osebje morda še vedno potrebovalo izvirno kontrolno točko za razumevanje zamude. Predvidene datume dostave obravnavajte kot ocene ter ločite manjkajoče polje od izrecnega navodila za izbris obstoječe vrednosti.
Ponovni poskusi, potrditve in podvojeni dogodki
Dostava spletnega kavlja lahko spodleti zaradi časovnih omejitev, omrežnih prekinitev, napak pri preverjanju pristnosti ali nedosegljivega sprejemnika. Ponudnik lahko poskus ponovi, vendar ni univerzalnega urnika ponovnih poskusov, obdobja hrambe ali največjega števila poskusov. Potrdite, kateri odgovori sprožijo nov poskus, kako se obravnavajo preusmeritve in ali je na voljo ročna ponovna dostava.
Potrdite po trajnem sprejemu
Pot zahtev naj bo kratka: preverite zahtevo, shranite sprejeto delo in vrnite uspešen odgovor, ki ga zahteva ponudnik. E-poštna sporočila pošiljajte in počasnejše poslovne operacije izvajajte asinhrono. Specifikacija HTTP opredeljuje 202 Accepted kot sprejem v obdelavo, ne kot dokončano obdelavo, vendar lahko ponudnik zahteva drugačen uspešen odgovor. Upoštevajte njegov pogodbeni dogovor za spletne kavlje.
Če uspeh vrnete, preden karkoli shranite, tvegate izgubo posodobitve ob sesutju procesa. Čakanje na vsako nadaljnje dejanje pa lahko povzroči časovno omejitev in nov poskus dostave. Trajni predal ali čakalna vrsta zagotavljata mejo med prejemom in obdelavo.
Obdelavo naredite idempotentno
Idempotentnost pomeni, da ponovna obdelava istega dogodka ne ponovi njegovih poslovnih učinkov. Pošiljatelj lahko poskusi znova, potem ko je vaš strežnik sprejel dogodek, vendar se je potrditev izgubila. Podvojena dostava mora biti zato običajen testni primer.
- Če je na voljo dokumentiran identifikator dogodka, ga uporabite kot ključ za odstranjevanje dvojnikov ter ga omejite na pravilnega ponudnika ali račun.
- Če identifikator ne obstaja, oblikujte sestavljeni ključ iz stabilnih polj dogodka in preverite tveganje kolizij.
- Enoličnost uveljavite atomsko v shrambi; ločeno zaporedje »preveri, nato vstavi« lahko pri sočasni dostavi povzroči tekmovanje.
- Zaščitite tudi nadaljnja dejanja. Podvojen dogodek ne sme poslati dodatnega obvestila o dostavi ali ponoviti finančnega dejanja.
- Obdobje hrambe določite glede na vedenje ponudnika pri ponovnem predvajanju in svoje zahteve za obnovitev, namesto da bi zapise za odstranjevanje dvojnikov takoj izbrisali.
Ne predvidevajte kronološkega prihoda
Trenutnega stanja pošiljke ne prepišite samo zato, ker je zahteva prispela zadnja. Primerjajte pomen dogodka, časovne žige in vse dokumentirane informacije o zaporedju. Pozne kontrolne točke ohranite v zgodovini, ne da bi samodejno pomaknili prikazano stanje nazaj. Hkrati dovolite dokumentirane popravke: togo pravilo, da se dostavljene pošiljke nikoli ne morejo spremeniti, lahko skrije legitimne izjeme ali popravljene informacije.
Praktični kontrolni seznam za nastavitev
1. Potrdite pogodbo s ponudnikom
Pred izvedbo potrdite zahteve za registracijo, podprte dogodke, obliko vsebine, preverjanje pristnosti, pričakovane odgovore, časovne omejitve, vedenje pri ponovnih poskusih in omejitve API-ja. Preverite, ali obvestilo predstavlja posnetek ali inkrementalno spremembo, ali lahko dostave vsebujejo več zapisov in ali naročanje pošlje začetno stanje.
Za integracijo s 17TRACK začnite na uradni strani Tracking API in v dokumentaciji API-ja. Z dokumentacijo, specifično za ponudnika, določite zahtevana polja in pogoje povratnega klica; zgornja splošna vsebina ni nadomestilo zanjo. Potrdite pogoje dostopa in operativne omejitve za integracijo, ki jo nameravate uvesti.
2. Zaščitite sprejemno končno točko
Uporabite HTTPS in mehanizem preverjanja pristnosti, ki ga dokumentira ponudnik. Če uporablja podpis HMAC, preverite natanko podpisani vhod, ki ga določa. Kadar so podpisani surovi bajti zahteve, lahko razčlenjevanje in ponovno serializiranje JSON-a pred preverjanjem spremeni te bajte in razveljavi podpis. Za vrednosti podpisov, izpeljane iz skrivnosti, uporabite primerjavo v konstantnem času.
Če so na voljo podpisani časovni žigi ali identifikatorji dostave, uporabite dokumentirane zaščite pred ponovnim predvajanjem. Veljaven podpis potrjuje pristnost sporočila, vendar sam po sebi ne dokazuje, da je sporočilo sveže. Skrivnosti hranite zunaj URL-jev in dnevnikov aplikacije, podpirajte menjavo skrivnosti ter omejite velikost zahtev. Dovoljeni seznam naslovov IP je lahko dodatni nadzor, kadar obstajajo vzdrževani razponi naslovov, ne more pa nadomestiti preverjanja pristnosti sporočila.
3. Ločite prejem od poslovne obdelave
Shranite dovolj informacij za sledenje in varno ponovno predvajanje sprejetega dogodka. Delavci čakalne vrste naj posodobitev normalizirajo, uporabijo pravila prehoda stanj in zabeležijo rezultate dejanj. Delo, ki večkrat ne uspe, pošljite v pregledljiv tok mrtvih črk, namesto da bi ga poskušali ponavljati v nedogled. Omejite dostop in hrambo, ker lahko vsebine sledenja vsebujejo informacije, povezane s strankami.
4. Pred uvedbo preizkusite poti napak
- Pošljite isti dogodek dvakrat, vključno s sočasnimi dostavami.
- Pošljite starejšo kontrolno točko za novejšo.
- Simulirajte izpad čakalne vrste in sesutje delavca po prejemu.
- Preizkusite neveljavno preverjanje pristnosti, napačen JSON in prevelike zahteve.
- Preizkusite neznane pošiljke, manjkajoča neobvezna polja in dodana polja.
- Preverite, da en dostavljen paket ne dokonča razdeljenega naročila.
- Po obnovitvi ponovno predvajajte dogodek in potrdite, da obvestila ostanejo brez dvojnikov.
Kjer je varno, bodite tolerantni do dodanih polj, vendar ne razlagajte neznanih vrednosti stanja tiho na novo. Surovo vrednost ohranite in neprepoznane primere usmerite skozi določen nadomestni ali pregledni postopek.
Kje je anketiranje še vedno smiselno
Anketiranje je uporabno za začetno sinhronizacijo, obnovitev po izpadu in preverjanje pošiljk, katerih pričakovane posodobitve niso prispele. Vendar sama tišina ni dokaz napake spletnega kavlja: paket morda res nima novih skenov. Uskladite se s trenutnim stanjem ali zgodovino API-ja, namesto da bi predvidevali, da vsaka tiha pošiljka potrebuje opozorilo.
Za načrtovanje obsega je poenostavljen model anketiranja requests per hour ≈ active shipments × polls per shipment per hour, če je v eni zahtevi ena pošiljka. Paketne končne točke ta izračun spremenijo. Za ponazoritev: 1.000 pošiljk, preverjenih štirikrat na uro, ustvari 4.000 zahtev na uro pred ponovnimi poskusi; to je aritmetika, ne kvota ponudnika ali ocena cene.
Preverjanja načrtujte glede na dejavnost pošiljk in poslovno tveganje, upoštevajte omejitve hitrosti ter dodajte naključni zamik, da se opravila ne začnejo vsa hkrati. Pri napakah, ki jih je mogoče ponoviti, uporabite omejeno povečevanje zamika in upoštevajte veljavna navodila strežnika. Trajnih napak poverilnic ali preverjanja ne ponavljajte, ne da bi jih odpravili.
Praktičen hibridni sistem uporablja spletne kavlje za rutinske posodobitve in ciljno branje API-ja za domnevne vrzeli. Ločeno spremljajte napake pri prejemu, starost čakalne vrste, napake pri obdelavi, stopnje dvojnikov in neusklajenosti pri usklajevanju. Kjer so časovni žigi zanesljivi, ločite zamudo izvornih podatkov od zamude pri dostavi spletnega kavlja in zamude pri notranji obdelavi.
FAQ
Ali so spletni kavlji za sledenje v realnem času?
Lahko zmanjšajo zamudo zaradi čakanja na naslednji cikel anketiranja. Ne zagotavljajo takojšnjih skenov prevoznika ali takojšnjih posodobitev vira. Celovita ažurnost vključuje poročanje prevoznika, obdelavo ponudnika, dostavo zahteve in vašo aplikacijo.
Ali lahko po omogočitvi spletnih kavljev popolnoma preneham z anketiranjem?
Morda, če so funkcije ponudnika za obnovitev in vaše poslovne zahteve zaradi tega izpolnjene. Pri operativno pomembnih zapisih pošiljk ohranite metodo usklajevanja. Ta je lahko ciljna, namesto neprekinjenega anketiranja vsake pošiljke.
Kaj se zgodi, če je moja končna točka spletnega kavlja brez povezave?
Obnovitev je odvisna od dokumentirane politike pošiljatelja glede ponovnih poskusov. Ne predvidevajte, da se poskusi nadaljujejo za nedoločen čas. Po obnovitvi končne točke preglejte neuspešne dostave, uporabite podprta orodja za ponovno dostavo in pošiljke po potrebi uskladite prek API-ja.
Ali mora vsak spletni kavelj sprožiti obvestilo stranki?
Ne. Dogodek je lahko dvojnik, zgodovinska kontrolna točka ali posodobitev, ki ne spremeni stanja, prikazanega stranki. Obvestila sprožajte na podlagi dedupliciranih poslovnih prehodov, s pravili za izjeme in popravke.
Ali uspešen odgovor HTTP pomeni, da je posodobitev pošiljke dokončana?
Ni nujno. V asinhroni zasnovi pomeni, da je sprejemnik sprejel dogodek v skladu z dogovorjenimi pogoji. Dokončanje obdelave in rezultate nadaljnjih obvestil spremljajte ločeno, da sprejeta zahteva ne bi prikrila neuspešnega poteka dela.
Viri
- RFC 9110: HTTP Semantics — semantika odgovorov HTTP, vključno s sprejemom v obdelavo in Retry-After.
- RFC 2104: HMAC—Keyed-Hashing for Message Authentication — konstrukcija HMAC, navedena v navodilih za preverjanje podpisov.
- GitHub Docs: Best practices for using webhooks — splošne inženirske smernice glede HTTPS, skrivnosti, asinhrone obravnave in identifikacije dostave; pravila, specifična za njihovo storitev, ne določajo vedenja ponudnikov sledenja pošiljkam.
- 17TRACK Tracking API — uradna vstopna točka za ocenjevanje integracije sledenja 17TRACK.
- 17TRACK API documentation — referenca ponudnika za zahteve izvedbe.