Śledzenie przesyłek za pomocą webhooków: jak działają webhooki śledzenia w porównaniu z odpytywaniem (payloady, ponowienia prób i konfiguracja)
Webhooki śledzenia przesyłek wysyłają żądanie HTTP do Twojej aplikacji, gdy usługa śledzenia ma aktualizację do zgłoszenia. Odpytywanie działa w przeciwnym kierunku: Twoja aplikacja wielokrotnie żąda najnowszych informacji o śledzeniu. Dla deweloperów łączących dane przesyłek z systemem zarządzania zamówieniami, sklepem lub usługą powiadomień klientów webhooki są zasadniczo lepszym podstawowym mechanizmem aktualizacji, jeśli są obsługiwane; ukierunkowane odpytywanie może pomóc w odzyskaniu pominiętych aktualizacji i uzgodnieniu rekordów.
Żadna z tych metod nie sprawi, że przewoźnik zeskanuje paczkę wcześniej. Obie zależą od tego, kiedy źródło danych śledzenia otrzyma i udostępni nowe informacje. Praktyczna różnica polega na tym, jak aplikacja dowiaduje się o tych informacjach, ile ruchu żądań generuje oraz co dzieje się w przypadku niepowodzenia dostarczenia.
Webhooki śledzenia a odpytywanie: różnica operacyjna
Są to wzorce integracji, a nie konkurencyjne bazy danych śledzenia. Przewoźnik lub platforma śledzenia może oferować jeden z tych wzorców albo oba, na różnych warunkach dostępu. Porównaj działanie konkretnego interfejsu API, którego planujesz użyć, zamiast zakładać, że wszystkie usługi webhooków zapewniają takie same gwarancje.
| Kwestia decyzyjna | Webhooki | Odpytywanie |
|---|---|---|
| Kto rozpoczyna żądanie? | Usługa śledzenia wywołuje Twój endpoint. | Twoja aplikacja wywołuje interfejs API śledzenia. |
| Opóźnienie aktualizacji | Zależy od aktualności źródła, generowania zdarzeń, dostarczenia i przetwarzania. | Zależy również od tego, kiedy zostanie wykonane następne zaplanowane żądanie. |
| Liczba żądań | Zależy od wysyłanych aktualizacji, grupowania i ponownych prób dostarczenia. | Zależy od liczby przesyłek, częstotliwości odpytywania i grupowania. |
| Infrastruktura | Wymaga dostępnego odbiornika i bezpiecznej obsługi przychodzących żądań. | Wymaga harmonogramu, dostępu do wychodzącego interfejsu API i obsługi limitów szybkości. |
| Odzyskiwanie po awarii | Zależy od ponownych prób dostawcy oraz własnego procesu uzgadniania. | Zależy od kolejnych żądań oraz od tego, czy interfejs API zachowuje potrzebną historię. |
W pierwszej kolejności wybierz webhooki, gdy terminowe aktualizacje mają znaczenie, a Twój zespół może obsługiwać niezawodny odbiornik. W pierwszej kolejności wybierz odpytywanie, gdy przychodzące endpointy są niepraktyczne, liczba przesyłek jest niewielka lub źródło nie oferuje odpowiednich webhooków. Zastosuj projekt hybrydowy, gdy pominięte aktualizacje mogłyby zakłócić komunikację z klientami lub operacje, a interfejs API obsługuje uzgadnianie.
Nie zakładaj, że webhooki są tańsze. Opłaty za subskrypcję, rejestrację śledzenia, wywołania interfejsu API, dostarczanie zdarzeń i infrastrukturę mogą być naliczane na różne sposoby. Porównaj rzeczywiste warunki handlowe i przewidywane obciążenie, zamiast uznawać mniejszą liczbę żądań za dowód niższego rachunku.
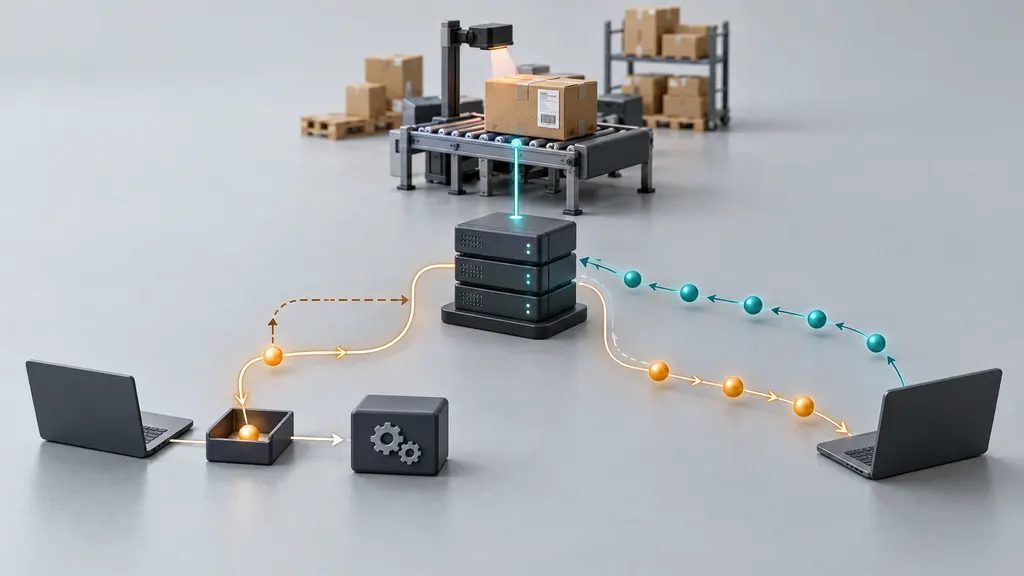
Co dzieje się między skanem przewoźnika a Twoją aplikacją?
- Zidentyfikuj przesyłkę. Powiąż numer śledzenia, informacje o przewoźniku, jeśli są wymagane, oraz wewnętrzny identyfikator przesyłki. Niektóre usługi wymagają rejestracji przed rozpoczęciem monitorowania.
- Skonfiguruj dostarczanie zdarzeń. Podaj adres URL wywołania zwrotnego HTTPS i wybierz obsługiwane subskrypcje zdarzeń.
- Źródło otrzymuje informacje o śledzeniu. Skan przewoźnika lub zmiana statusu staje się dostępna dla usługi śledzenia.
- Usługa wysyła webhook. Żądanie może zawierać pełny obraz śledzenia, pojedynczy punkt kontrolny albo tylko odwołanie wymagające pobrania danych przez interfejs API.
- Twój odbiornik weryfikuje i zapisuje dane. Uwierzytelnij żądanie, sprawdź jego strukturę i trwale zapisz lub umieść zdarzenie w kolejce.
- Proces roboczy aktualizuje systemy biznesowe. Normalizuj statusy, aktualizuj rekordy przesyłek i uruchamiaj tylko działania, które nadal są odpowiednie.
Dostarczenie webhooka nie jest tym samym co fizyczne dostarczenie przesyłki. Jest to wiadomość dotycząca informacji o przesyłce. Podobnie pomyślna odpowiedź webhooka nie dowodzi, że wysłano wiadomość e-mail ani że zaktualizowano rekord zamówienia; są to wyniki dalszego przetwarzania, które wymagają własnego monitorowania.
Odczytywanie ładunku webhooka śledzenia
Poniższy JSON przedstawia przykładowy projekt integracji, a nie ładunek 17TRACK ani uniwersalny schemat. Rzeczywiste nazwy pól, kody statusu, formaty znaczników czasu i identyfikatory zdarzeń muszą pochodzić z dokumentacji wybranego dostawcy.
{
  "event_id": "evt_example_001",
  "event_type": "shipment.updated",
  "created_at": "2025-04-08T10:16:00Z",
  "shipment": {
    "reference": "shipment_example_123",
    "tracking_number": "EXAMPLE123456",
    "carrier_code": "example_carrier",
    "status": "in_transit",
    "checkpoint": {
      "occurred_at": "2025-04-08T10:10:00Z",
      "description": "Departed processing facility"
    }
  }
}
W modelu danych rozdziel trzy zegary: czas wystąpienia zdarzenia dotyczącego przesyłki, czas wygenerowania wiadomości przez dostawcę oraz czas odebrania jej przez aplikację. Opóźniony punkt kontrolny może nadejść po nowszym. Znacznik czasu bez przesunięcia wymaga również jednoznacznej interpretacji; nie traktuj automatycznie każdego znacznika czasu przewoźnika jako czasu UTC.
Przechowuj własne wewnętrzne odwołanie do przesyłki razem z identyfikatorami dostawcy. Sam numer śledzenia może nie wystarczać jako trwały globalny identyfikator, zwłaszcza w różnych kontekstach przewoźników. W przypadku zamówień podzielonych utrzymuj rekordy na poziomie przesyłek, zamiast pozwalać, aby status dostarczenia jednej paczki oznaczał ukończenie całego zamówienia.
Zachowuj oryginalny status i opis obok znormalizowanego statusu biznesowego. Aplikacja może mapować wiele komunikatów przewoźnika na status „w transporcie”, ale pracownicy pomocy technicznej nadal mogą potrzebować oryginalnego punktu kontrolnego, aby zrozumieć opóźnienie. Traktuj przewidywane daty dostawy jako szacunki i odróżniaj brakujące pole od wyraźnej instrukcji wyczyszczenia istniejącej wartości.
Ponowne próby, potwierdzenia i zduplikowane zdarzenia
Dostarczenie webhooka może się nie powieść z powodu przekroczenia limitu czasu, przerw w sieci, błędów uwierzytelniania lub niedostępności odbiornika. Dostawca może ponowić próbę, ale nie istnieje uniwersalny harmonogram ponownych prób, okres przechowywania ani maksymalna liczba prób. Potwierdź, które odpowiedzi powodują kolejną próbę, jak obsługiwane są przekierowania oraz czy dostępne jest ręczne ponowne dostarczenie.
Potwierdzaj po trwałym zaakceptowaniu
Utrzymuj krótką ścieżkę żądania: zweryfikuj żądanie, utrwal zaakceptowaną pracę i zwróć odpowiedź powodzenia wymaganą przez dostawcę. Wysyłaj wiadomości e-mail i wykonuj wolniejsze operacje biznesowe asynchronicznie. Specyfikacja HTTP definiuje 202 Accepted jako akceptację do przetwarzania, a nie zakończenie przetwarzania, ale dostawca może wymagać innej odpowiedzi powodzenia. Postępuj zgodnie z jego umową dotyczącą webhooków.
Zwrócenie powodzenia przed zapisaniem czegokolwiek grozi utratą aktualizacji w razie awarii procesu. Oczekiwanie na każde działanie następcze grozi przekroczeniem limitu czasu i kolejną próbą dostarczenia. Trwała skrzynka odbiorcza lub kolejka tworzy granicę między odebraniem a przetwarzaniem.
Zapewnij idempotentność przetwarzania
Idempotentność oznacza, że ponowne przetworzenie tego samego zdarzenia nie powtarza jego skutków biznesowych. Nadawca może ponowić próbę po zaakceptowaniu zdarzenia przez serwer, jeśli potwierdzenie nie dotarło. Zduplikowane dostarczenie powinno być zatem rutynowym przypadkiem testowym.
- Używaj udokumentowanego identyfikatora zdarzenia jako klucza deduplikacji, jeśli jest dostępny, z zakresem ograniczonym do właściwego dostawcy lub konta.
- Jeśli identyfikator nie istnieje, zaprojektuj klucz złożony ze stabilnych pól zdarzenia i przetestuj ryzyko kolizji.
- Wymuszaj unikatowość atomowo w pamięci masowej; oddzielna sekwencja „sprawdź, a następnie wstaw” może powodować wyścigi przy równoczesnym dostarczaniu.
- Chroń również działania następcze. Zduplikowane zdarzenie nie może wysłać kolejnego powiadomienia o dostawie ani powtórzyć operacji finansowej.
- Ustal okres przechowywania zgodnie z zachowaniem dostawcy podczas odtwarzania oraz wymaganiami odzyskiwania, zamiast natychmiast usuwać rekordy deduplikacji.
Nie zakładaj chronologicznej kolejności nadejścia
Nie nadpisuj bieżącego stanu przesyłki tylko dlatego, że żądanie nadeszło jako ostatnie. Porównuj znaczenie zdarzenia, znaczniki czasu oraz wszelkie udokumentowane informacje o kolejności. Zachowuj opóźnione punkty kontrolne w historii, nie cofając automatycznie wyświetlanego statusu. Jednocześnie dopuszczaj udokumentowane korekty: sztywna zasada, że dostarczone przesyłki nigdy nie mogą się zmienić, może ukryć uzasadnione wyjątki lub poprawione informacje.
Praktyczna lista kontrolna konfiguracji
1. Potwierdź umowę z dostawcą
Przed wdrożeniem potwierdź wymagania dotyczące rejestracji, obsługiwane zdarzenia, strukturę ładunku, uwierzytelnianie, oczekiwane odpowiedzi, limity czasu, działanie ponownych prób oraz limity interfejsu API. Sprawdź, czy powiadomienie przedstawia pełny obraz czy zmianę przyrostową, czy dostarczenia mogą zawierać wiele rekordów oraz czy subskrypcja wysyła stan początkowy.
W przypadku integracji z 17TRACK zacznij od oficjalnej strony Tracking API i dokumentacji API. Skorzystaj z dokumentacji właściwej dla dostawcy, aby ustalić pola żądania i wymagania dotyczące wywołania zwrotnego; powyższy ogólny ładunek nie jest zamiennikiem. Potwierdź warunki dostępu i limity operacyjne dla integracji, którą zamierzasz wdrożyć.
2. Zabezpiecz endpoint odbiorczy
Używaj HTTPS i mechanizmu uwierzytelniania opisanego przez dostawcę. Jeśli używa podpisu HMAC, dokładnie weryfikuj określone przez niego podpisywane dane wejściowe. Gdy podpisywane są surowe bajty żądania, analizowanie i ponowne serializowanie JSON przed weryfikacją może zmienić te bajty i unieważnić podpis. Stosuj porównanie w czasie stałym dla wartości podpisów pochodzących z sekretu.
Jeśli dostępne są podpisane znaczniki czasu lub identyfikatory dostarczenia, zastosuj udokumentowane mechanizmy ochrony przed odtworzeniem. Prawidłowy podpis uwierzytelnia wiadomość, ale sam w sobie nie potwierdza, że jest ona świeża. Nie umieszczaj sekretów w adresach URL ani w logach aplikacji, obsługuj rotację sekretów i ograniczaj rozmiary żądań. Lista dozwolonych adresów IP może być dodatkowym środkiem kontroli, jeśli istnieją utrzymywane zakresy adresów, ale nie zastępuje uwierzytelniania wiadomości.
3. Oddziel odbieranie od przetwarzania biznesowego
Przechowuj wystarczającą ilość informacji, aby śledzić i bezpiecznie odtwarzać zaakceptowane zdarzenie. Procesy robocze kolejki powinny normalizować aktualizację, stosować reguły przejść stanów i rejestrować wyniki działań. Umieszczaj wielokrotnie nieudane zadania w możliwym do przejrzenia przepływie z martwą kolejką, zamiast ponawiać próby w nieskończoność. Ograniczaj dostęp i okres przechowywania, ponieważ ładunki śledzenia mogą zawierać informacje dotyczące klientów.
4. Przetestuj ścieżki awarii przed uruchomieniem
- Wyślij to samo zdarzenie dwa razy, w tym przy równoczesnych dostarczeniach.
- Dostarcz starszy punkt kontrolny po nowszym.
- Symuluj awarię kolejki oraz awarię procesu roboczego po odebraniu danych.
- Przetestuj nieprawidłowe uwierzytelnianie, niepoprawny JSON i zbyt duże żądania.
- Przetestuj nieznane przesyłki, brakujące opcjonalne pola i dodane pola.
- Sprawdź, czy dostarczenie jednej paczki nie kończy zamówienia podzielonego.
- Odtwórz zdarzenie po odzyskaniu i potwierdź, że powiadomienia nadal są deduplikowane.
Tam, gdzie jest to bezpieczne, toleruj pola dodawane przyrostowo, ale nie interpretuj po cichu nieznanych wartości statusu. Zachowaj surową wartość i kieruj nierozpoznane przypadki do określonego mechanizmu awaryjnego lub procesu weryfikacji.
Gdzie odpytywanie nadal ma zastosowanie
Odpytywanie jest przydatne do początkowej synchronizacji, odzyskiwania po awarii oraz sprawdzania przesyłek, dla których oczekiwane aktualizacje nie nadeszły. Sama cisza nie jest jednak dowodem awarii webhooka: paczka może rzeczywiście nie mieć nowych skanów. Uzgadniaj dane z bieżącym stanem lub historią interfejsu API, zamiast zakładać, że każda cicha przesyłka wymaga alarmu.
Na potrzeby planowania skali uproszczony model odpytywania to requests per hour ≈ active shipments × polls per shipment per hour, przy założeniu jednej przesyłki na żądanie. Endpointy wsadowe zmieniają to obliczenie. Przykładowo 1 000 przesyłek sprawdzanych cztery razy na godzinę generuje 4 000 żądań na godzinę przed ponownymi próbami; jest to działanie arytmetyczne, a nie limit dostawcy ani szacunek cenowy.
Planuj sprawdzanie zgodnie z aktywnością przesyłek i ryzykiem biznesowym, respektuj limity szybkości i dodaj losowe opóźnienie, aby zadania nie rozpoczynały się jednocześnie. W przypadku błędów możliwych do ponowienia stosuj ograniczony czas narastania opóźnienia i przestrzegaj odpowiednich wskazówek serwera. Nie ponawiaj wielokrotnie trwałych błędów poświadczeń ani walidacji bez ich skorygowania.
Praktyczny system hybrydowy używa webhooków do rutynowych aktualizacji i ukierunkowanych odczytów API w przypadku podejrzewanych luk. Monitoruj osobno błędy odbioru, wiek kolejki, błędy przetwarzania, wskaźniki duplikatów oraz rozbieżności uzgadniania. Gdy znaczniki czasu są wiarygodne, odróżniaj opóźnienie danych źródłowych od opóźnienia dostarczenia webhooka i opóźnienia wewnętrznego przetwarzania.
FAQ
Czy webhooki śledzenia działają w czasie rzeczywistym?
Mogą skrócić opóźnienie wynikające z oczekiwania na kolejny cykl odpytywania. Nie gwarantują natychmiastowych skanów przewoźnika ani natychmiastowych aktualizacji źródła. Aktualność na całej ścieżce obejmuje raportowanie przewoźnika, przetwarzanie przez dostawcę, dostarczenie żądania oraz własną aplikację.
Czy po włączeniu webhooków mogę całkowicie zrezygnować z odpytywania?
Być może, jeśli funkcje odzyskiwania dostawcy i wymagania biznesowe czynią to akceptowalnym. W przypadku operacyjnie ważnych rekordów przesyłek zachowaj metodę uzgadniania. Może ona być ukierunkowana, a nie polegać na ciągłym odpytywaniu każdej przesyłki.
Co się stanie, jeśli mój endpoint webhooka będzie niedostępny?
Odzyskiwanie zależy od udokumentowanej polityki ponownych prób nadawcy. Nie zakładaj, że ponowne próby będą kontynuowane bez końca. Po przywróceniu endpointu sprawdź nieudane dostarczenia, użyj obsługiwanych narzędzi ponownego dostarczania i, jeśli to możliwe, uzgodnij dotknięte przesyłki przez interfejs API.
Czy każdy webhook powinien wywoływać powiadomienie klienta?
Nie. Zdarzenie może być duplikatem, historycznym punktem kontrolnym albo aktualizacją, która nie zmienia statusu widocznego dla klienta. Uruchamiaj powiadomienia na podstawie zdeduplikowanych przejść biznesowych, z regułami dotyczącymi wyjątków i korekt.
Czy pomyślna odpowiedź HTTP oznacza zakończenie aktualizacji przesyłki?
Niekoniecznie. W projekcie asynchronicznym oznacza ona, że odbiornik zaakceptował zdarzenie zgodnie z uzgodnioną umową. Śledź osobno zakończenie przetwarzania i wyniki powiadomień następczych, aby zaakceptowane żądanie nie ukrywało nieudanego przepływu pracy.
Źródła
- RFC 9110: Semantyka HTTP — semantyka odpowiedzi HTTP, w tym akceptacja do przetwarzania i Retry-After.
- RFC 2104: HMAC — haszowanie z kluczem do uwierzytelniania wiadomości — konstrukcja HMAC przywołana w wytycznych dotyczących weryfikacji podpisów.
- Dokumentacja GitHub: najlepsze praktyki korzystania z webhooków — ogólne wytyczne inżynieryjne dotyczące HTTPS, sekretów, obsługi asynchronicznej i identyfikacji dostarczeń; zasady właściwe dla tej usługi nie określają zachowania dostawców usług śledzenia przesyłek.
- 17TRACK Tracking API — oficjalny punkt wyjścia do oceny integracji śledzenia 17TRACK.
- Dokumentacja API 17TRACK — odniesienie właściwe dla dostawcy, dotyczące wymagań implementacyjnych.