UPS Takip API Dokümantasyonu: Geliştiricilerin Bilmesi Gereken 7 Temel Özellik
UPS takip API belgeleri, bir geliştiricinin takip numarasından güvenilir bir gönderi durumu deneyimine geçmesine yardımcı olduğunda en kullanışlı hâle gelir. İncelenmesi gereken yedi alan kimlik doğrulama, takip istekleri, yanıt şemaları, olay geçmişi, hata yönetimi, operasyonel sınırlar ve test süreçleridir. UPS, doğrudan UPS entegrasyonları için kendi geliştirici platformunu sunarken 17TRACK Tracking API gibi çok taşıyıcılı bir hizmet, tek bir entegrasyonun UPS ve diğer taşıyıcıları desteklemesi gerektiğinde daha uygun olabilir.
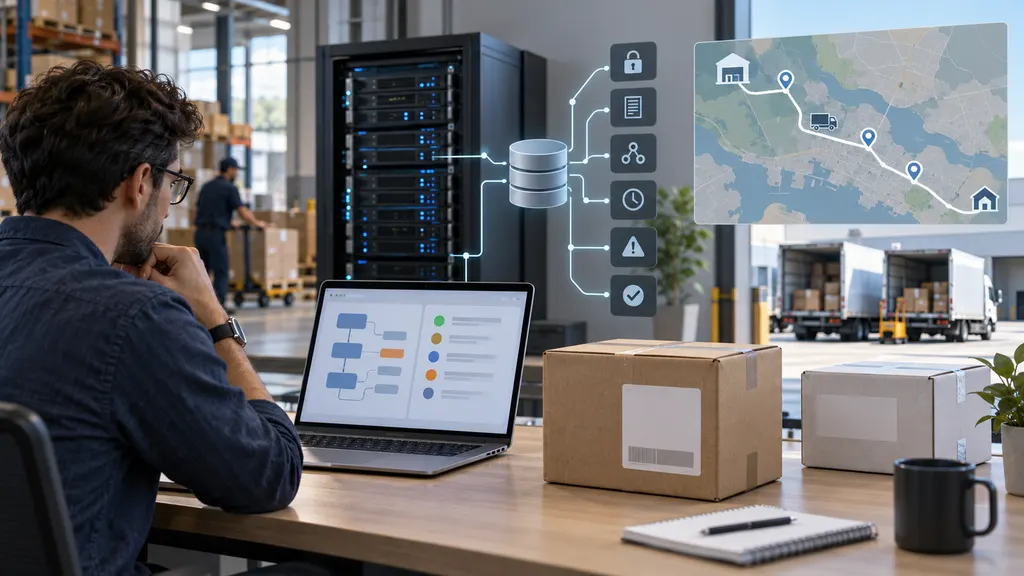
Doğru uygulama, oluşturduğunuz sisteme bağlıdır. Bir perakendecinin sipariş sayfasında teslimat güncellemelerine, bir depo ekibinin istisna uyarılarına ve bir kurumsal platformun birden fazla taşıyıcı genelinde normalleştirilmiş takip verilerine ihtiyacı olabilir. Belgeleri bu kullanım senaryoları üzerinden okumak, yaygın bir hatanın önlenmesine yardımcı olur: başarılı bir API yanıtını eksiksiz bir gönderi görünürlüğü çözümüyle aynı şey olarak değerlendirmek.
UPS tracking API belgeleri hangi soruları yanıtlamanıza yardımcı olmalı?
Kod yazmadan önce dört soruyu netleştirin:
- Yalnızca UPS ile mi entegrasyon kuruyorsunuz, yoksa sistem birden fazla taşıyıcıyı mı takip edecek?
- Mevcut paket durumuna, tüm tarama geçmişine veya her ikisine mi ihtiyacınız var?
- Uygulamanız güncellemeleri isteğe bağlı olarak mı talep edecek, bildirim mi alacak, yoksa bu iki yöntemin birleşimini mi kullanacak?
- Bir gönderi geciktiğinde, teslim edildiğinde, iade edildiğinde veya henüz bulunamadığında müşteriler ve iç ekipler ne görmeli?
UPS belgeleri güncel kimlik bilgileri, desteklenen işlemler, istek gereksinimleri, yanıt alanları ve ticari erişim koşulları için birincil kaynaktır. Bu ayrıntılar API ürününe, hesap düzenlemesine veya geliştirici platformu sürümüne göre değişebilir; bu nedenle üretim kodu eski bir kod örneğine güvenmek yerine güncel UPS geliştirici portalını izlemelidir.
Geliştiricilerin anlaması gereken 7 temel özellik
1. Kimlik doğrulama ve uygulama erişimi
Kimlik doğrulama, bir uygulamanın kimliğini nasıl kanıtladığını ve API'yi çağırma iznini nasıl aldığını belirlediği için ilk pratik özelliktir. UPS geliştirici belgeleri uygulama kaydetme, kimlik bilgileri oluşturma, erişim isteme ve token'ları yönetme sürecini açıklar. Belgeler UPS API'leri için OAuth tabanlı erişimi açıklar; ancak geliştiriciler uygulamadan önce güncel izin akışını, kapsamları, token ömrünü ve ortam gereksinimlerini canlı portalda doğrulamalıdır.
Kimlik bilgilerini sunucu tarafında tutun. Bunlar tarayıcı JavaScript koduna, mobil derlemelere, herkese açık depolara veya istemcinin görebildiği takip sayfası koduna gömülmemelidir. Daha güvenli bir mimaride müşteri-facing uygulama ile UPS arasına bir arka uç hizmeti yerleştirilir. Bu hizmet güvenli biçimde kimlik doğrulaması yapabilir, istek sınırlarını uygulayabilir, gizli bilgileri açığa çıkarmadan teknik sonuçları günlüğe kaydedebilir ve yalnızca ön yüzün ihtiyaç duyduğu gönderi verilerini döndürebilir.
Ayrıca UPS platformu ayrı ortamları desteklediğinde geliştirme kimlik bilgilerini üretim kimlik bilgilerinden ayırın. Dağıtım kontrol listesinde gizli bilgilerin depolanması, rotasyonu, erişim sahipliği, süresi dolmuş token'ların yönetimi ve kimlik doğrulama hataları artmaya başladığında oluşturulacak bir uyarı bulunmalıdır.
2. Takip numarası istekleri ve taşıyıcı bağlamı
Bir takip entegrasyonu, takip tanımlayıcısını göndermek ve gönderi bilgilerini istemek için öngörülebilir bir yönteme ihtiyaç duyar. Önemli sorular yalnızca uç noktanın adresiyle sınırlı değildir. Kabul edilen takip numarası biçimi, isteğin tek bir numarayı mı yoksa birden fazla numarayı mı desteklediği, taşıyıcının nasıl tanımlandığı ve numara eksik olduğunda veya henüz tanınmadığında API'nin nasıl yanıt verdiği de önemlidir.
Takip numarasına benzeyen her dizenin UPS'e ait olduğunu varsaymayın. Uygulamanız birden fazla gönderim sisteminden etiket alıyorsa, bilindiği durumlarda taşıyıcıyı ayrı bir alan olarak saklayın. Taşıyıcı farkındalığına sahip yönlendirme yanlış eşleşmeleri azaltır ve sorun gidermeyi kolaylaştırır. Ayrıca işletmeniz başka bir taşıyıcı eklerse gelecekteki genişleme için temiz bir yol oluşturur.
İstek göndermeden önce girdiyi doğrulayın; ancak biçimi değiştiği veya etiket kısa süre önce oluşturulduğu için geçerli bir tanımlayıcıyı reddeden aşırı katı doğrulamadan kaçının. Yetkili kontrol yine API yanıtıdır. Orijinal değeri, aramada kullanılan normalleştirilmiş değeri, taşıyıcıyı, sipariş referansını ve son başarılı sorgunun zamanını saklayın.
3. Yapılandırılmış bir yanıt şeması
Kullanışlı UPS takip API belgeleri, gönderi verilerinin nasıl düzenlendiğini ve hangi alanların isteğe bağlı olduğunu açıklar. Geliştiriciler gönderi kimliği, mevcut durum, durum açıklaması, tarama zaman damgaları, konumlar, teslimat tahminleri, hizmet bilgileri ve paket düzeyindeki ayrıntılar için yanıt modelini incelemelidir. Bir alanın bulunmaması, boş bir değer içeren bir alanla aynı değildir; her ikisi de otomatik olarak başarısız bir gönderi olarak değerlendirilmemelidir.
Tüm uygulamayı sağlayıcıya özgü alan adlarına doğrudan bağlamak yerine normalleştirilmiş bir dahili model oluşturun. Örneğin veritabanınız bir gönderi tanımlayıcısı, taşıyıcı, mevcut durum, son olay zamanı, tahmini teslim zamanı, teslim zamanı, istisna kodu ve ham sağlayıcı yükünü tutabilir. Normalleştirilmiş alanlar raporlamayı ve kullanıcı arayüzlerini destekler; ham yük ise denetimleri ve gelecekteki eşleme değişikliklerini destekler.
Sağlandığında zaman damgalarını ofset veya saat dilimi bilgileriyle birlikte koruyun. Bir konumdaki taramayı görüntüleyenin yerel saatinde gerçekleşmiş gibi göstermek, kafa karıştırıcı teslimat anlatılarına yol açabilir. Benzer şekilde, taşıyıcının ayrıntılı durumunu iş kuralı belgelenmeden daha basit bir etikete dönüştürmeyin.
4. Tarama geçmişi ve durum yorumlama
UPS tracking değerinin kaynağı çoğu zaman tek bir mevcut etiketten ziyade olaylar dizisidir. Bir paket etiket oluşturma, teslim alma, taşıma, varış taraması, istisna, teslimat için yola çıkma ve teslimat aşamalarından geçebilir. Kullanılabilir bir entegrasyon olayları sıralı olarak saklar ve mümkün olduğunda orijinal açıklamalarını korur.
Durum eşlemesi editoryal ve operasyonel değerlendirme gerektirir. “Taşımada” birkaç farklı aşamayı kapsayabilirken “istisna”, durum adından daha özel bir açıklama gerektirebilir. Uygulamanız en azından normal hareket, teslimat faaliyeti, teslim edildi, istisna, iade edildi ve henüz belirlenemeyen durumları birbirinden ayırmalıdır. Kesin eşleme yalnızca İngilizce açıklamalara dayalı varsayımlara değil, UPS tarafından belgelenen alanlara ve kodlara dayanmalıdır.
Müşteriye yönelik sayfalarda en son anlamlı olayı, zamanını ve kısa bir açıklamayı gösterin. İç operasyonlar için tüm olay geçmişini ve taşıyıcının orijinal ifadesini saklayın. Böylece destek personeli, müşteriden sistemin zaten aldığı bilgileri tekrarlamasını istemeden bir şikâyeti inceleyebilir.
5. Teslimat tahminleri ve istisna yönetimi
Geliştiriciler genellikle başarılı akışa odaklanır; ancak teslimat tahminleri ve istisnalar, takip verilerinin pratikte yararlı olup olmadığını belirler. Bir gönderinin tahmini olmayabilir, tahmin değişebilir veya bir istisna normal hareketi geçici olarak kesintiye uğratabilir. Belgeler, bu durumları temsil eden alanlar ve koşullar açısından incelenmelidir.
İlgili UPS hizmet koşulları bu yorumu açıkça desteklemediği sürece bir tahmini asla garanti olarak sunmayın. Kullanıcı arayüzünde tahmini tahmin olarak etiketleyin ve tarihi veya zaman aralığını verilerin desteklediği biçimde tam olarak gösterin. API bir tahmin sağlamıyorsa genel bir taşıma süresi kuralından tahmin üretmek yerine “Şu anda teslimat tahmini mevcut değil” gibi tarafsız bir mesaj gösterin.
İstisna iş akışları açıkça tanımlanmalıdır. Yeni bir istisnanın e-posta, yardım masası görevi, sipariş yönetimi işlemi veya yalnızca durum değişikliğini tetikleyip tetiklemeyeceğine karar verin. Tekrarlanan yoklamaların aynı uyarıyı birden fazla kez göndermemesi için tekilleştirme ekleyin. Pratik bir kural, yeni bir bildirim oluşturmadan önce olay tanımlayıcısını veya olay zamanı, durum ve açıklamanın sabit bir birleşimini karşılaştırmaktır.
6. Hatalar, yeniden denemeler ve operasyonel sınırlar
API belgeleri yalnızca başarılı örneklerin listesi olarak değil, operasyonel bir sözleşme olarak okunmalıdır. Geliştiricilerin kimlik doğrulama hatalarını, geçersiz istekleri, bilinmeyen takip numaralarını, geçici hizmet arızalarını, zaman aşımlarını ve hız sınırı yanıtlarını anlaması gerekir. Her kategori farklı bir yanıt gerektirir.
- Kimlik doğrulama hataları bir mühendislik uyarısı oluşturmalı ve süresiz olarak yeniden denenmemelidir.
- Doğrulama hataları, isteğin düzeltilmesi için yeterli bağlamla kaydedilmelidir.
- Geçici hatalar üstel geri çekilme ve azami deneme sayısıyla yeniden denenebilir.
- Bilinmeyen veya yeni oluşturulmuş takip numaraları daha sonra tekrar kontrol edilebilir; ancak kayıp olarak sınıflandırılmamalıdır.
- Hız sınırı yanıtları yoklama programını yavaşlatmalı ve güncel UPS belgelerinde belirtilen sınırlara uyulmalıdır.
Zaman aşımları, devre kesiciler, istek tanımlayıcıları ve yapılandırılmış günlükler kullanın. Erişim token'larını ve gereksiz kişisel bilgileri hariç tutarak sağlayıcı yanıt durumunu, dahili gönderi kimliğini ve zaman damgasını saklayın. Belgeler yanıt başlıklarını veya yeniden deneme yönlendirmelerini belirtiyorsa genel bir politika uygulamak yerine bu talimatları dahil edin.
7. Test, izleme ve üretime hazırlık
Bir takip API entegrasyonu birden fazla başarılı takip numarasıyla test edilmelidir. Yeni oluşturulmuş bir etiket, birden fazla taramaya sahip bir gönderi, bir istisna, teslim edilmiş bir paket, bilinmeyen bir numara, süresi dolmuş bir kimlik bilgisi, hatalı biçimlendirilmiş bir istek, zaman aşımı ve yinelenen bir olay için test senaryoları oluşturun. Canlı gönderi verileri ile test ortamları her zaman aynı davranmadığından, kesin test verileri ve sandbox davranışı UPS geliştirici ortamında doğrulanmalıdır.
Hem teknik hem de ticari sonuçları izleyin. Teknik ölçümler istek hacmi, gecikme, zaman aşımı oranı, kimlik doğrulama hataları, sağlayıcı hata oranı ve yeniden deneme sayısını içerir. Ticari ölçümler yakın zamanda bir olaya sahip gönderilerin yüzdesini, yenilenmemiş en eski gönderinin yaşını ve bir istisnadan etkilenen sipariş sayısını içerir. Yoklama veya olay işleme durduysa bir hizmet, düşük HTTP hata oranına sahip olurken yine de güncelliğini yitirmiş takip bilgileri sağlayabilir.
Yayına almadan önce yoklamanın nasıl duraklatılacağını, kimlik bilgilerinin nasıl döndürüleceğini, başarısız yanıtların nasıl yeniden oynatılacağını, hatalı durum eşlemesinin nasıl düzeltileceğini ve UPS desteğiyle nasıl iletişime geçileceğini belgeleyin. İnceleme için gerekliyse sağlayıcı yükünü kontrollü bir saklama süresi boyunca tutun ve gizlilik ile veri saklama gereksinimlerini uygun sorumlu kişiyle gözden geçirin.
Doğrudan UPS entegrasyonu mu, yoksa çok taşıyıcılı bir API mi?
UPS tek taşıyıcıysa, ekip taşıyıcıya özgü modeli yönetmek istiyorsa ve gerekli UPS API erişimi mevcutsa doğrudan UPS entegrasyonu makul bir seçimdir. UPS terminolojisi ve operasyonel süreçleriyle yakın bir uyum sağlayabilir.
Aynı uygulamanın UPS, posta işletmeleri ve diğer lojistik sağlayıcılarından gelen paketleri takip etmesi gerektiğinde çok taşıyıcılı bir API daha iyi bir mimari uyum sağlayabilir. Teknik bir karar verilmeden önce 17TRACK API documentation, güncel kimlik doğrulama modeli, desteklenen işlemler, yanıt yapısı, webhook davranışı, kullanım koşulları ve taşıyıcı kapsamı açısından incelenmelidir. Bu senaryodaki değeri, dokümantasyon ihtiyacını ortadan kaldırması değil; geliştirme ekibinin tek bir entegrasyon katmanını birden fazla taşıyıcıya özgü bağlantıyı sürdürme maliyetiyle karşılaştırabilmesidir.
Karşılaştırmayı bir kavram kanıtı çalışmasıyla yapın. Her seçenek için aynı gönderi yaşam döngüsünü kullanın ve uygulama çabasını, alan bütünlüğünü, olay güncelliğini, yeniden deneme davranışını, webhook veya yoklama gereksinimlerini, gözlemlenebilirliği ve bir taşıyıcı yanıtını değiştirdiğinde gereken çalışmayı ölçün. Bir sağlayıcıyı yalnızca örnek isteğin kısa olması nedeniyle seçmeyin. Daha iyi seçim, uygulamanızın sunması gereken operasyonel sonucu destekleyen seçenektir.
Pratik bir uygulama sıralaması
- Müşteri takip sayfası veya istisna kuyruğu gibi kullanıcı ve operasyonel sonuçları tanımlayın.
- Kapsamın yalnızca UPS mi yoksa çok taşıyıcılı mı olduğunu doğrulayın.
- Kimlik doğrulama, takip istekleri, yanıt alanları, hatalar, sınırlar ve testler için güncel resmi belgeleri okuyun.
- Sağlayıcıdan bağımsız bir gönderi ve olay modeli oluşturun.
- Güvenli sunucu tarafı kimlik doğrulamasını ve girdi doğrulamasını uygulayın.
- Ham yanıtları ve normalleştirilmiş alanları ayrı saklayın.
- Tekilleştirme ve geri çekilme ile yoklama veya olay alımını ekleyin.
- Normal, gecikmiş, istisnai, bilinmeyen ve başarısız istekleri test edin.
- Güncellik, hatalar ve güncellenmeyen gönderiler için izlemeyle yayına çıkın.
Bu sıra, API çağrısının tüm tasarım hâline gelmesini engeller. Takip, devam eden bir veri sürecidir: uygulama olayları almalı, bunları dikkatle yorumlamalı, açık biçimde sunmalı ve sağlayıcı veya ağ kullanılamadığında toparlanmalıdır.
SSS
UPS tracking API belgelerinde ilk olarak neyi okumalıyım?
Kimlik doğrulama ve takip işlemiyle başlayın. Ardından istek gereksinimlerini, yanıt alanlarını, hata davranışını, kullanım sınırlarını ve test talimatlarını inceleyin. Bu bölümler, tam bir entegrasyona yatırım yapmadan önce API'nin güvenlik modelinize ve veri gereksinimlerinize uyup uymadığını ortaya çıkarır.
Müşteriye yönelik bir takip sayfası için UPS tracking API kullanabilir miyim?
Evet, bir API müşteriye yönelik bir sayfa için veri sağlayabilir; ancak API kimlik bilgileri tarayıcıda açığa çıkarılmaması için sayfa backend'iniz üzerinden sunulmalıdır. Sayfayı mevcut durum, tarama geçmişi, tahminler ve istisnaları birbirinden ayıracak şekilde tasarlayın ve tahminleri garanti olarak sunmaktan kaçının.
Takip numaraları sürekli yoklanmalı mı?
Gerekli değildir. Yoklama sıklığı gönderi aşamasını, ticari aciliyeti, belgelenen kullanım sınırlarını ve olay tabanlı bir seçeneğin mevcut olup olmadığını yansıtmalıdır. Değişmeyen gönderiler için geri çekilme kullanın ve teslimattan veya nihai iade durumundan sonra yoklamayı durdurun ya da azaltın.
Bilinmeyen bir takip numarası ile kayıp paket arasındaki fark nedir?
Bilinmeyen takip numarası, mevcut isteğin tanınan bir gönderi sonucu döndürmediği anlamına gelir. Numara yeni oluşturulmuş, yanlış girilmiş, yanlış taşıyıcıya yönlendirilmiş veya geçici olarak kullanılamıyor olabilir. Ayrı bir ticari süreç ve destekleyici kanıt olmadan kayıp olarak etiketlenmemelidir.
Çok taşıyıcılı bir takip API'si ne zaman değerlendirilmeye değerdir?
Uygulamanızın birden fazla taşıyıcıyı desteklemesi gerektiğinde veya ayrı kimlik doğrulama, şema, durum eşlemeleri ve hata politikalarını sürdürmenin önemli bir operasyonel iş yükü oluşturacağı durumlarda değerlendirmeye değerdir. Sağlayıcıları gerçek gönderi senaryolarını kullanarak karşılaştırın ve güncel taşıyıcı ile özellik bilgilerini resmi belgelerinde doğrulayın.
Kaynaklar
- UPS Developer Portal — UPS API ürünleri, uygulama kurulumu, kimlik doğrulama ve geliştirici kaynakları için resmi erişim noktası.
- UPS Tracking — resmi UPS takip hizmeti ve terminoloji referansı.
- 17TRACK Tracking API — çok taşıyıcılı bir takip entegrasyonunu değerlendirmek için resmi ürün sayfası.
- 17TRACK API Documentation — güncel API ayrıntıları ve entegrasyon gereksinimleri için resmi geliştirici belgeleri.