Modifiche alle API dei corrieri nel 2026 e 2027: checklist per la migrazione di UPS, FedEx e USPS
Per le migrazioni delle API di UPS, FedEx e USPS nel 2026 e nel 2027, iniziate identificando le interfacce esatte utilizzate dalla vostra azienda, confermandone lo stato con ciascun corriere e testando l'autenticazione sostitutiva, le risposte di tracking e i flussi operativi prima di trasferire il traffico di produzione. Una migrazione non è completa quando le richieste hanno esito positivo: anche la visibilità delle spedizioni, le notifiche ai clienti e gli strumenti di supporto devono continuare a funzionare correttamente.
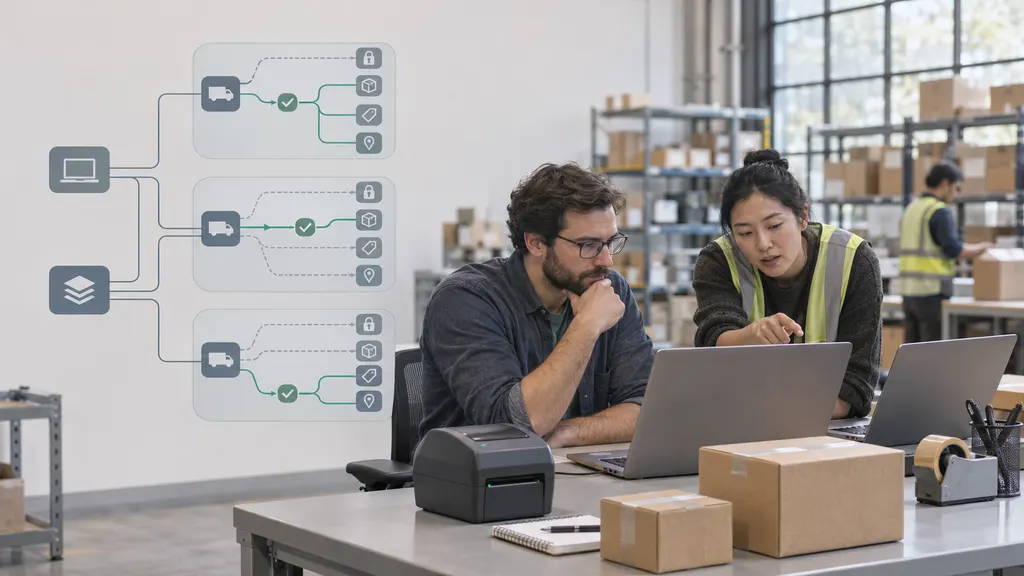
Questa guida è una checklist di implementazione, non un calendario di dismissione verificato. Gli anni indicati nel titolo sono finestre di pianificazione, non affermano che tutti e tre i corrieri condividano la stessa data di chiusura. Ottenete l'avviso aggiornato relativo alla vostra API, versione e account specifici prima di assegnare una scadenza; la dismissione di un servizio legacy, una modifica dell'autenticazione e una nuova versione dell'API sono eventi di migrazione differenti.
Stabilite cosa sta realmente cambiando prima di programmare il passaggio
I responsabili delle attività sono generalmente un ingegnere dell'integrazione o il team della piattaforma, supportati dal team delle operazioni e dalla persona che gestisce gli account dei corrieri. Il team tecnico è responsabile della connettività e della gestione dei dati. Il team operativo è responsabile delle conseguenze: aggiornamenti ritardati, messaggi di consegna errati, prove di consegna mancanti e aumento dei contatti con l'assistenza.
Create un registro delle migrazioni con una riga per ogni integrazione, non semplicemente una riga per ogni corriere. Un sistema di gestione degli ordini potrebbe utilizzare un'interfaccia per le etichette di spedizione, un'altra per il tracking e una terza tramite un fornitore di software di magazzino. Aggiornare una connessione non dimostra che le altre siano pronte.
- Identificate l'interfaccia: registrate la famiglia API, il nome host dell'endpoint, la versione, l'ambiente, il metodo di autenticazione e la funzione aziendale.
- Identificate l'operatore: stabilite se la connessione è gestita dal vostro team, da un fornitore software, da un partner logistico o da un altro servizio.
- Allegate l'avviso ufficiale: salvate il relativo URL, la data di pubblicazione o revisione quando disponibile, i servizi interessati e la data di entrata in vigore indicata.
- Separate le diverse tappe: distinguete le limitazioni alle nuove registrazioni, la cessazione del supporto, la scadenza delle credenziali e la chiusura del servizio.
- Documentate l'applicabilità: registrate se l'avviso si applica al vostro account, alla vostra regione, alla versione API e all'ambiente di produzione.
- Assegnate la responsabilità: indicate un responsabile tecnico, un approvatore operativo e un contatto per l'escalation.
Non deducete le date di dismissione delle API dagli annunci sulle tariffe di spedizione, dalle modifiche alle guide dei servizi o dai promemoria generali sulla migrazione di un fornitore. Se un fornitore indica una scadenza, chiedete l'avviso del corriere sottostante e il programma di implementazione del fornitore stesso.
Controlli specifici per UPS, FedEx e USPS
Utilizzate le stesse dimensioni di valutazione per tutti e tre i corrieri: dipendenza legacy, interfaccia sostitutiva, autenticazione, autorizzazioni dell'account, mappatura delle risposte, test e approvazione della produzione. Si tratta di un confronto operativo, non di una classifica della qualità delle API dei corrieri.
| Corriere | Dipendenza da analizzare | Prove necessarie prima del rilascio |
|---|---|---|
| UPS | Configurazioni con vecchie chiavi di accesso, formati di richiesta legacy e flusso di autenticazione richiesto dall'API sostitutiva selezionata. | Documentazione UPS applicabile, autorizzazione di produzione funzionante e mappature validate dei campi di tracking. |
| FedEx | Dipendenze da FedEx Web Services o SOAP, inclusi SDK meno recenti e connettori di spedizione di terze parti. | Avviso di migrazione applicabile, documentazione dell'API sostitutiva e stato di preparazione alla produzione specifico dell'account. |
| USPS | Dipendenze da Web Tools, credenziali legacy memorizzate e autorizzazioni richieste dall'API USPS pertinente. | Istruzioni USPS applicabili per la transizione, accesso approvato e gestione testata delle richieste e delle risposte. |
UPS: esaminate le credenziali e la proprietà dell'applicazione
Utilizzate il UPS Developer Portal come punto di partenza per la documentazione e i requisiti di autenticazione dell'API selezionata. Cercate nel codice, nel sistema di archiviazione dei segreti e nelle impostazioni di integrazione le credenziali e gli endpoint UPS meno recenti. Una configurazione può restare una dipendenza dalla migrazione anche se il suo sviluppatore originale ha lasciato l'azienda.
Confermate chi è il proprietario dell'applicazione per sviluppatori e chi può gestirne le credenziali. Se l'interfaccia selezionata utilizza OAuth, testate separatamente l'acquisizione dei token, la gestione della scadenza e la rotazione delle credenziali rispetto alle richieste di tracking. Un'applicazione che funziona con un token appena emesso può comunque fallire in seguito se la logica di rinnovo è errata.
Per il tracking, validate i campi effettivamente utilizzati dalla vostra azienda. Possono includere lo stato della spedizione, i timestamp degli eventi, i dettagli sulla posizione, le informazioni sulla consegna o le relazioni a livello di spedizione. Confermate disponibilità e autorizzazioni nella documentazione pertinente invece di presumere che ogni risposta includa tutti i campi.
FedEx: individuate le dipendenze da Web Services oltre il vostro codice
Utilizzate il FedEx Developer Portal per identificare l'interfaccia sostitutiva e le indicazioni di migrazione applicabili. Se un'integrazione utilizza FedEx Web Services o SOAP, consideratela una dipendenza che richiede una revisione esplicita. Lo stesso vale quando tali tecnologie sono nascoste all'interno di una piattaforma di spedizione, di un connettore di magazzino o di un SDK meno recente.
Chiedete a ciascun fornitore software una conferma scritta che descriva quale interfaccia gestisce, quale azione deve intraprendere la vostra azienda e come dimostrerà la propria preparazione. “Il fornitore gestisce FedEx” non è un registro di migrazione sufficiente.
Non traducete XML in JSON pensando che il lavoro sia terminato. Confrontate i requisiti delle richieste, la struttura annidata delle risposte, la gestione degli errori e il significato degli identificativi delle spedizioni e dei pacchi. Considerate spedizione, tariffe, tracking e altre funzioni come ambiti di test separati quando la vostra azienda li utilizza.
USPS: separate l'accesso a Web Tools da quello all'API sostitutiva
Per una connessione USPS, controllate sia la pagina informativa Web Tools sia il USPS Developer Portal. Identificate il servizio specifico chiamato dalla vostra applicazione e seguite le relative istruzioni di transizione.
Non presumete che un identificativo Web Tools esistente garantisca l'accesso a un'API sostitutiva. Confermate la registrazione, l'autorizzazione, le relazioni dell'account e gli eventuali requisiti specifici del servizio attraverso le istruzioni ufficiali pertinenti.
Fate un inventario separato della convalida degli indirizzi, dei prezzi, della spedizione e del tracking se utilizzate tali funzioni. Un test di tracking riuscito non convalida un flusso di lavoro per gli indirizzi. Analogamente, una richiesta riuscita nell'ambiente di sviluppo non dimostra che l'accesso alla produzione sia pronto.
Una checklist di migrazione che verifica la continuità aziendale
1. Conservate una baseline prima di modificare l'integrazione
Acquisite richieste e risposte rappresentative dalla connessione esistente, nel rispetto delle vostre regole sulla privacy e sulla conservazione dei dati. Includete spedizioni normalmente in transito, spedizioni consegnate, eccezioni, identificativi non validi e richieste che restituiscono informazioni incomplete. Rimuovete le credenziali e le informazioni personali non necessarie dai dati di test.
Registrate come tali risposte vengono visualizzate nel sistema degli ordini, nella pagina di tracking per i clienti e nell'interfaccia di assistenza. In questo modo i revisori dispongono di una baseline concreta invece di basarsi sul fatto che il nuovo payload sembri ragionevole.
2. Convalidate l'autorizzazione in condizioni di errore
- Mantenete separate le credenziali di test e di produzione.
- Conservate i segreti in un sistema appropriato di gestione dei segreti, non nel codice sorgente o nei log.
- Testate credenziali scadute o non valide e accessi limitati all'account.
- Quando utilizzate token, testate il rinnovo senza generare un'ondata di richieste simultanee di token.
- Verificate che gli errori di autorizzazione generino un avviso azionabile invece di interrompere silenziosamente gli aggiornamenti delle spedizioni.
3. Mappate il significato, non solo i nomi dei campi
Create una mappatura tra ogni risposta del corriere e il vostro modello interno di tracking. Conservate il codice di stato o dell'evento originale del corriere insieme a qualsiasi stato normalizzato. Ciò facilita l'analisi di una spedizione classificata erroneamente come consegnata, in ritardo o in attesa di ritiro.
Distinguete l'ora dell'evento dall'ora di recupero. Conservate le informazioni sul fuso orario quando fornite e definite come l'applicazione gestisce gli offset mancanti. Non trattate una stima di consegna mancante come un ritardo, una posizione mancante come un errore o un codice evento non riconosciuto come prova che il tracking non funzioni.
4. Testate i flussi di lavoro dei clienti e delle operazioni
Il team tecnico deve verificare la gestione delle risposte; il team operativo deve verificarne le conseguenze. Testate se un evento di consegna chiude la spedizione corretta, se un'eccezione apre il corretto flusso di assistenza e se le risposte ripetute evitano notifiche duplicate.
Per le operazioni e-commerce, includete ordini con più spedizioni e ordini evasi parzialmente. Confermate che un pacco consegnato non contrassegni erroneamente l'intero ordine come completato. Se le notifiche vengono attivate dalle modifiche del tracking, testatele in un ambiente controllato prima di abilitarne l'invio ai clienti.
5. Confrontate i risultati vecchi e nuovi quando consentito
Quando le regole del corriere, gli accessi e i limiti delle richieste lo consentono, confrontate entrambe le integrazioni su un campione rappresentativo di spedizioni. Confrontate i risultati aziendali invece di pretendere payload identici: stato attuale della spedizione, ordine degli eventi, interpretazione della consegna e gestione degli identificativi sconosciuti.
Classificate le discrepanze prima del rilascio. Una differenza di formattazione può essere innocua; una spedizione consegnata mostrata come in transito non lo è. Definite i criteri di accettazione prima del test affinché la pressione sulle tempistiche non trasformi differenze inspiegate in comportamenti accettati.
6. Rilasciate con un piano di ripristino attuabile
Utilizzate un rilascio controllato quando la vostra architettura lo consente. Assegnate un responsabile del rilascio, stabilite le condizioni di arresto e verificate come riconciliare le spedizioni interessate dopo un'interruzione. Evitate notifiche non necessarie ai clienti durante la riproduzione o il ripristino.
Un endpoint dismesso non è un obiettivo di rollback affidabile. Se il vecchio servizio non è più disponibile, il ripristino potrebbe richiedere la riparazione dell'integrazione sostitutiva, la visualizzazione temporanea dell'ultimo stato noto e la comunicazione di una minore frequenza di aggiornamento.
Il monitoraggio delle API deve misurare l'attualità del tracking, non solo l'uptime
Una risposta HTTP di successo non dimostra che il tracking sia operativo. Una richiesta può avere esito positivo restituendo però eventi inutili, un payload che il parser non sa interpretare o informazioni che non raggiungono mai il sistema rivolto ai clienti.
- Stato degli accessi: monitorate gli errori di autenticazione, gli errori dei token quando applicabile e gli errori di autorizzazione.
- Stato delle richieste: monitorate separatamente latenza, timeout, risposte di limitazione e errori lato corriere.
- Stato del parsing: generate avvisi per strutture di risposta inattese, stati non mappati e convalida dei dati fallita.
- Freschezza dell'elaborazione: misurate il tempo trascorso dall'ultima verifica ed elaborazione riuscita di una spedizione.
- Freschezza degli eventi: misurate separatamente il tempo trascorso dall'ultimo evento del corriere; alcune spedizioni non hanno legittimamente nuove scansioni.
- Output aziendale: controllate errori nelle notifiche, messaggi duplicati e discrepanze tra lo stato interno e quello rivolto ai clienti.
Impostate le soglie in base ai vostri modelli di spedizione e alle aspettative sul servizio, invece di utilizzare un numero universale arbitrario. Una spedizione senza nuove scansioni non è automaticamente un incidente API. Un gruppo numeroso di spedizioni attive che improvvisamente smette di essere elaborato dopo un deployment merita un'indagine.
Utilizzate il 2026 per gli obblighi confermati e il 2027 per la preparazione continua
Programmate il lavoro in base all'obbligo applicabile confermato ufficialmente più ravvicinato, non in base alla fine di un anno solare. Se una scadenza è già trascorsa, verificate immediatamente il comportamento in produzione ed effettuate l'escalation per qualsiasi dipendenza legacy residua. Non presumete che la continuità delle risposte significhi che una vecchia interfaccia sia ancora supportata.
Per la pianificazione del 2027, prevedete un budget per la revisione della documentazione, la manutenzione delle credenziali, gli aggiornamenti delle dipendenze e i test di contratto ripetibili. Non inventate una data di chiusura nel 2027 per giustificare il lavoro. Il motivo aziendale è mantenere una connessione in grado di gestire cambiamenti futuri senza una ricostruzione d'emergenza.
Un criterio pratico per il rilascio è semplice: i requisiti applicabili sono documentati, l'accesso alla produzione funziona, gli scenari critici di tracking superano i test, il monitoraggio rileva gli errori e il team operativo accetta i risultati rivolti ai clienti. Se manca una di queste condizioni, la migrazione non è pronta per essere chiusa.
Dove si colloca un fornitore di API di tracking
Se il vostro requisito principale è la visibilità delle spedizioni tra più corrieri, valutate se un'integrazione di tracking condivisa potrebbe ridurre il codice specifico dei corrieri gestito dal vostro team. La 17TRACK Tracking API è un'opzione pertinente da esaminare; utilizzate la sua documentazione ufficiale per valutare l'integrazione rispetto ai vostri requisiti effettivi.
Prima di adottare qualsiasi fornitore, validate i corrieri e i servizi necessari, l'interpretazione degli eventi, la distribuzione degli aggiornamenti, la gestione degli errori, l'accesso ai dati e le condizioni commerciali. Non si deve presumere che un'integrazione di tracking sostituisca la creazione di etichette, il calcolo delle tariffe, la convalida degli indirizzi o altre funzioni di spedizione. Esternalizzare parte della connessione non elimina inoltre la vostra responsabilità di monitorare i risultati rivolti ai clienti.
FAQ
UPS, FedEx e USPS hanno un'unica scadenza di migrazione condivisa?
Non si deve presumere l'esistenza di una scadenza condivisa. Stabilite la data applicabile dall'avviso ufficiale relativo a ciascuna interfaccia e versione. Anche il vostro fornitore software potrebbe avere una scadenza di implementazione precedente, che deve essere documentata separatamente.
Dobbiamo modificare la nostra integrazione se la gestisce una piattaforma di spedizione?
È possibile. La piattaforma potrebbe gestire la migrazione tecnica, ma la vostra azienda potrebbe comunque dover ricollegare un account, autorizzare un'applicazione, aggiornare il software o convalidare i flussi di lavoro. Chiedete istruzioni esplicite e prove della preparazione alla produzione.
Perché il tracking funziona nei test ma fallisce dopo il lancio?
Analizzate le credenziali specifiche dell'ambiente, le autorizzazioni, le associazioni degli account, i limiti delle richieste e le differenze tra le risposte di test e i dati delle spedizioni reali. Controllate anche la gestione del ciclo di vita dei token quando applicabile. Un test di sviluppo convalida solo le condizioni effettivamente verificate.
Dovremmo migrare insieme spedizioni e tracking?
Solo quando le relative dipendenze e scadenze lo giustificano. Ambiti separati possono ridurre il rischio del rilascio, ma modifiche condivise all'autenticazione o alle applicazioni potrebbero richiedere coordinamento. Mantenete una checklist per ogni funzione aziendale anche se vengono rilasciate nella stessa versione.
Come dovremmo gestire un annuncio del corriere che menziona il 2027?
Confermate a quale servizio, versione, ambiente e tappa si riferisce l'annuncio. Registrate la fonte e assegnate un responsabile. Non generalizzate un avviso relativo a una singola API sostenendo che ogni integrazione con quel corriere debba cambiare.
Fonti
Utilizzate queste risorse ufficiali per confermare i requisiti delle interfacce e gli avvisi applicabili prima dell'implementazione. Questa checklist non afferma alcuna data di dismissione dei corrieri.
- UPS Developer Portal — punto di partenza ufficiale per la documentazione delle API UPS e i requisiti di integrazione.
- FedEx Developer Portal — punto di partenza ufficiale per le API FedEx e le indicazioni di migrazione.
- Informazioni USPS Web Tools — riferimento ufficiale per le informazioni relative a Web Tools e gli avvisi di transizione.
- USPS Developer Portal — punto di partenza ufficiale per l'accesso alle API USPS e la documentazione.
- 17TRACK Tracking API e documentazione API — risorse per valutare l'integrazione con un fornitore di tracking.