A Tracking API hibakezelése: Hogyan kezeljük az érvénytelen nyomkövetési számokat, a sebességkorlátozásokat és az újrapróbálkozásokat
A követési API hibáit az érvénytelen bemenetek, az átmeneti hibák, a sebességkorlátozások és a szállítmányállapot-eredmények elkülönítésével kezelje. Az érvénytelen követési számokat utasítsa el vagy javítsa, ahelyett hogy változatlanul újrapróbálná őket; korlátozás esetén hangolja össze a kérések mennyiségét; az átmeneti hibákat pedig korlátozott exponenciális visszalépéssel és véletlenszerű késleltetéssel próbálja újra. Egy regisztrációs vagy más írási kérés megismétlése előtt állapítsa meg, hogy az első kísérlet sikeres volt-e.

A követési adatokat rendeléskezelő rendszerhez, raktárplatformhoz vagy ügyfeleknek szánt követési oldalhoz kapcsoló fejlesztők számára a cél nem csupán a sikertelen kérések számának csökkentése. Megbízható rálátást kell biztosítani a szállítmányokra, duplikált regisztrációk, újrapróbálkozási viharok, félrevezető kézbesítési üzenetek és szükségtelen támogatási megkeresések nélkül.
A válasz kiválasztása előtt osztályozza a hibát
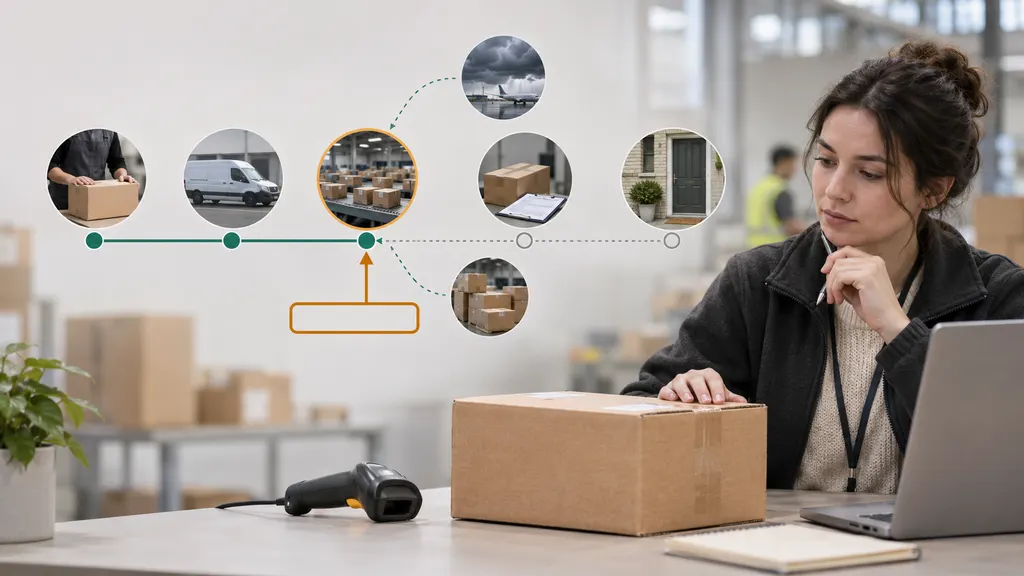
Egy követési integrációban több különálló kimenetet kell értékelni: hogy a hálózati kérés befejeződött-e, hogy az API elfogadta-e a műveletet, hogy minden kért követési tétel sikeres volt-e, valamint hogy elérhetők-e szállítmányesemények. Ha ezt a négy tényezőt egyetlen sikeres vagy sikertelen jelzőként kezeli, elkerülhető hibákat okoz.
A sikeres HTTP-válasz nem feltétlenül jelenti azt, hogy egy köteg minden tétele sikeres volt. Ezzel szemben egy sikeresen feldolgozott, de követési eseményeket nem tartalmazó lekérdezés nem feltétlenül API-hiba. Vizsgálja meg a válasz törzsét, és minden eredménynél alkalmazza a szolgáltató dokumentációban rögzített jelentését.
| Feltétel | Ajánlott művelet | Változatlanul újrapróbálni? |
|---|---|---|
| Hibás szám vagy érvénytelen kérésmező | Érvényesítse és javítsa a bemenetet | Nem |
| Hiányzó vagy érvénytelen hitelesítő adatok | Ellenőrizze a hitelesítő adatokat, az engedélyeket és a környezetet | Csak a javítás után |
| Sebességkorlátozási válasz | Késleltesse az érintett munkát, és csökkentse a megosztott kérésterhelést | A szükséges várakozás után, ha biztonságos |
| Átmeneti szolgáltatási hiba | Alkalmazzon korlátozott visszalépést, és ellenőrizze a művelet biztonságosságát | Általában igen, újrapróbálási kereten belül |
| Időtúllépés regisztráció beküldése után | Egyeztesse, hogy a regisztráció létezik-e | Nem vakon |
| Elfogadott lekérdezés szállítmányesemények nélkül | Kövesse a dokumentált követési életciklust | Ütemezett frissítést használjon, ne gyors újrapróbálásokat |
A HTTP-állapotkódok kiindulópontot jelentenek, nem pedig teljes, szolgáltatóspecifikus döntési fát. Az RFC 9110 a HTTP szemantikáját, míg az RFC 6585 a 429 Too Many Requests választ határozza meg. Az integrációnak értelmeznie kell a dokumentált alkalmazásszintű hibakódokat és a tételszintű eredményeket is.
Érvénytelen követési számok: különítse el a hibás bemenetet a hiányzó eseményektől
Az „érvénytelen követési szám” többféle problémát jelenthet: hibás formátumú azonosítót, nem támogatott fuvarozó- és számkombinációt, hiányzó kötelező fuvarozómezőt vagy más, szolgáltatóspecifikus érvényesítési hibát. Ne feltételezze, hogy egy szám érvénytelen pusztán azért, mert nem érkeznek követési események.
Érvényesítsen az azonosító károsítása nélkül
- A követési számokat karakterláncként tárolja. A numerikus tárolás eltávolíthatja a kezdő nullákat, illetve módosíthatja a hosszú azonosítókat.
- Őrizze meg az eredeti bemenetet. Tartson fenn külön normalizált értéket, hogy az átalakítások auditálhatók maradjanak.
- Óvatosan normalizáljon. Szükség esetén távolítsa el a környező szóközöket, de belső karaktereket csak akkor távolítson el, illetve csak akkor módosítsa a betűk kis- és nagybetűsségét, ha ezt dokumentált szabályok engedélyezik.
- Ellenőrizze helyben a kötelező mezőket. A küldés előtt fogja meg az üres számokat, a hiányzó fuvarozóazonosítókat és az érvénytelen kérésstruktúrákat.
- Kerülje az univerzális követésiszám-reguláris kifejezést. Az egyik fuvarozóhoz kialakított szabály elutasíthatja egy másik fuvarozó érvényes azonosítóit.
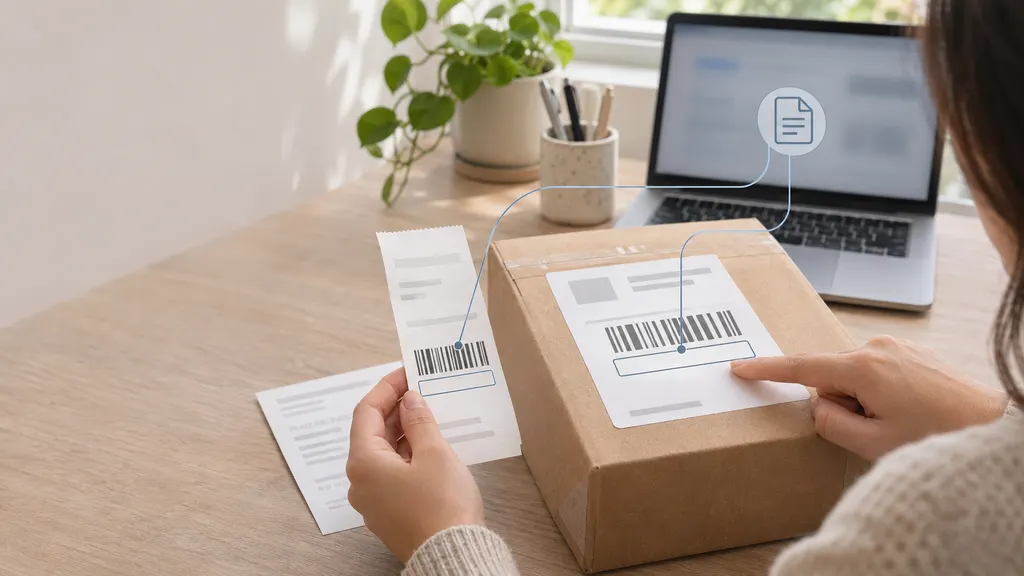
- Ellenőrizze, mit tartalmaz a mező. A rendelési szám, a raktári hivatkozás és a fuvarozói követési szám nem felcserélhető, kivéve, ha a végpont kifejezetten támogatja ezeket.
Ha az API kifejezetten elutasítja a bemenetet, automatikus újrapróbálási ciklus helyett irányítsa javításra. Adjon meg hasznos indokot, például „fuvarozóazonosító szükséges”, ahelyett hogy minden érvényesítési problémát „követés sikertelen” üzenetre redukálna.
A „nincs esemény” állapotot külön kezelje
Egy szállítmánynak lehet követési azonosítója, mielőtt hasznos mozgási események válnának elérhetővé. A helyes válasz az API dokumentált állapotmodelljétől és a szállítmány körülményeitől függ. Ellenőrizze, hogy az azonosító a szállítási rendszerből származik-e, helyes-e a fuvarozó kiválasztása, illetve hogy a válasz függőben lévő adatokat jelez-e elutasított bemenet helyett.
Használjon külön belső állapotokat, például input_rejected, awaiting_events és temporarily_unavailable. Ezek javasolt alkalmazásállapotok, nem szabványos API-értékek. Segítenek megakadályozni, hogy egy átmeneti adathiány pontatlan ügyfélüzenetté váljon.
A sebességkorlátozásokat az integráció egészében kezelje, ne munkásonként
Az RFC 6585 a HTTP 429-et sebességkorlátozási válaszként határozza meg, és lehetővé teszi a Retry-After fejléc használatát. A szabvány nem határoz meg univerzális követés API-keretet vagy számlálási módszert. A korlátozások vonatkozhatnak fiókra, hitelesítő adatra, végpontra vagy más hatókörre; alkalmazza a szolgáltató tényleges szabályait.
Az RFC 9110 a Retry-After két formáját határozza meg: nem negatív másodpercszámot vagy HTTP-dátumot. Mindkettőt értelmezze. Ha az érték dátum, gondosan számítsa ki a fennmaradó várakozást, és vegye figyelembe az órák eltérését. Ha az érték hiányzik vagy használhatatlan, alkalmazza a konfigurált tartalék-visszalépési szabályzatot.
Nem elegendő, ha egy munkás önállóan várakozik, miközben más munkások tovább használják ugyanazt a keretet. A sebességszabályozást az érintett hitelesítő adathoz vagy fiókhoz tartozó közös határon helyezze el. Központi ütemező, megosztott tokenvödör vagy ezzel egyenértékű elosztott vezérlés összehangolhatja ezt a forgalmat.
- Azonosítsa az érintett hatókört. Határozza meg, melyik végpontra, hitelesítő adatra vagy fiókra vonatkozik a korlátozás.
- Tartsa tiszteletben a szerver várakozási utasítását. Érvényes
Retry-Afterérték esetén ne ütemezzen ennél korábbi újrapróbálást. - Késleltesse az érintett sorba állított munkát. Ne blokkolja a független forgalmat, ha a korlátozások valóban elkülönülnek.
- Csökkentse a párhuzamosságot vagy a kérésgyakoriságot. A kérési minta módosítása nélküli egyszeri várakozás újra előidézheti ugyanazt a problémát.
- Fokozatosan folytassa. A várakozás lejártakor ne engedje szabadjára egyszerre a teljes hátralékot.
A kötegelés, ahol támogatott, csökkentheti a kérések számát, de tiszteletben kell tartania a dokumentált kötegméret- és elszámolási szabályokat. Ne feltételezze, hogy egy köteg a keret egy egységét fogyasztja. Hasonlóképpen használjon webhookokat, ahol elérhetők, az elkerülhető lekérdezések csökkentésére, miközben megtartja az integráció által igényelt egyeztetési folyamatot.
Korlátozott újrapróbálás visszalépéssel és véletlenszerű késleltetéssel
Az újrapróbálás akkor megfelelő, ha a hiba a kérés módosítása nélkül megszűnhet, és a művelet megismétlése biztonságos. Az átmeneti kapcsolati hibák és bizonyos szerverhibák ebbe a kategóriába tartozhatnak. A hibás törzs, az érvénytelen hitelesítő adat vagy a tartós engedélyezési probléma általában inkább javítást igényel.
Gyakorlati tartalékmegoldás a teljes véletlenszerűséggel alkalmazott, korlátozott exponenciális visszalépés:
backoff_window = min(max_delay, base_delay * 2^retry_index)
jitter_delay = random(0, backoff_window)
next_delay = max(valid_retry_after_delay, jitter_delay)
Itt a retry_index az első újrapróbálásnál nulláról indul, a hiányzó Retry-After pedig nem ad hozzá további minimális várakozást. Ezek implementációs döntések, nem kötelező HTTP-algoritmusok. A munkaterhelés és a szolgáltató útmutatásai alapján válassza ki az alap késleltetést, a felső korlátot, a kísérletek számát és a teljes határidőt.
A véletlenszerű késleltetés időben szétosztja a kéréseket, ahelyett hogy minden munkás ugyanazon ütemezés szerint ismételné meg őket. A késleltetési korlát az exponenciális összetevőt korlátozza; nem írhat felül hosszabb, érvényes szerver által kért várakozást. Ha ez a várakozás meghaladja a feladat határidejét, szabályzat szerint halassza el vagy állítsa le a feladatot, ahelyett hogy túl korán újrapróbálná.
Minden újrapróbálási láncnak legyen végpontja
- Kísérletszám-korlát: korlátozza a további kérések számát.
- Elteltidő-korlát: állítsa le az újrapróbálást, ha a munka túllépte hasznos feldolgozási időablakát.
- Kifejezett felelősség: válassza ki, melyik réteg vezérli az újrapróbálásokat, hogy a HTTP-kliens és a sor újrapróbálásai ne sokszorozódjanak váratlanul.
- Tartós ütemezés: a késleltetett feladatokat tárolja, és ne rövid életű folyamatokban végzett hosszú várakozásokra hagyatkozzon.
- Helyreállítási útvonal: a kimerített feladatokat indokkal és következő művelettel küldje ellenőrizhető sikertelenfeladat-sorba.
Tartós kimaradás esetén fontolja meg egy áramkör-megszakító használatát, amely ideiglenesen szünetelteti a rutinhívásokat, és szabályozott helyreállítási próbákat engedélyez. Ez alkalmazási ellenállóképességi minta, nem bizonyíték arra, hogy bármely konkrét követési szolgáltató megköveteli.
Az újraküldés előtt oldja fel a bizonytalan írásokat
Az időtúllépés azt jelzi, hogy az alkalmazás nem kapott teljes választ. Nem bizonyítja, hogy a szerver elutasította vagy soha nem dolgozta fel a kérést. Ez fontos a követési számok regisztrálásakor vagy a követési konfiguráció módosításakor.
Az RFC 9110 ismerteti az idempotens metódusokat, és óvatosságra int a nem idempotens kérések automatikus újrapróbálásával kapcsolatban, ha nincs alapunk annak megállapítására, hogy az ismétlés biztonságos, illetve hogy az eredeti művelet nem került alkalmazásra. Értékelje a dokumentált műveleti szemantikát, és ne feltételezze, hogy minden követési végpont csak olvasható lekérdezésként viselkedik.
- Ha elérhető, használjon a szolgáltató által dokumentált idempotencia-mechanizmust, betartva annak hatókörét és megőrzési szabályait.
- Ugyanahhoz a logikai művelethez tartozó újrapróbálásoknál ugyanazt az idempotenciakulcsot használja; ne feltételezze, hogy egy tetszőleges egyéni fejlécet a szolgáltató figyelembe vesz.
- Ha támogatott, ellenőrizze a meglévő regisztrációt, mielőtt megismételne egy bizonytalan írást.
- A szolgáltató dokumentált szállítmányazonosítójához igazodó helyi egyediségi korlátozást használjon.
- Tárolja a művelet eredményét, hogy egy sorból történő újrakézbesítés ne indítson automatikusan újabb írást.
Kötegelt műveleteknél tárolja minden tétel eredményét. Csak az átmenetileg sikertelenként osztályozott tételeket próbálja újra, és egyeztesse azokat, amelyek eredménye továbbra is ismeretlen. A teljes köteg újrajátszása megismételheti a sikeres munkát, és szükségtelenül fogyaszthatja a kérési keretet.
Alkalmazza a szabályzatot a követési szolgáltatónál
17TRACK-integráció esetén a Tracking API oldal és a hivatalos API-dokumentáció legyen a szolgáltatóspecifikus szerződés kiindulópontja. A hibásztályozót tegye konfigurálhatóvá, és ne egy általános HTTP-útmutató feltételezéseit kódolja be.
A megvalósítás előtt erősítse meg az érintett végpont kérésének sémáját, a válaszburkot, a tételszintű hibák jelentését, a sebességkorlátozás hatókörét, a kötegkorlátozásokat és a duplikált beküldések szabályait. Eseménykézbesítés használatakor ellenőrizze az átvételi visszaigazolás, a hitelesítés és az újrakézbesítés követelményeit is. Ez az útmutató nem ír elő számszerű 17TRACK-sebességkorlátot, újrapróbálási ütemezést vagy idempotenciafunkciót.
Minden megerősített szabályt rögzítsen a szolgáltatói válasz és az alkalmazásművelet közötti leképezésben: bemenet javítása, konfiguráció helyreállítása, várakozás, egyeztetés vagy eszkaláció. Az ismeretlen hibának meg kell őriznie a diagnosztikai környezetet, és korlátozott tartalékútvonalat kell követnie, nem pedig korlátlan újrapróbálásra váltania.
Figyelje a helyreállítás minőségét, és tesztelje a hibautakat
Naplózza a műveletet, a végpontot, a HTTP-állapotot, az alkalmazásszintű hibakódot, a kísérlet számát, a késleltetést, a következő ütemezett műveletet és a szolgáltató kérésazonosítóját, ha meg van adva. Kerülje az API-kulcsok, a szükségtelen címadatok vagy a korlátozás nélküli választestek rögzítését. Ahol a teljes értékekre nincs szükség, maszkolja vagy hashelje a követési azonosítókat.
Külön kövesse az érvénytelen bemenetek arányát, a korlátozásokat, a sor életkorát, a kimerített újrapróbálásokat és az utolsó sikeres szinkronizálást. Egy integráció alacsony HTTP-hibaarány mellett is elavult szállítmányinformációkat szolgáltathat. Az ügyféloldali oldalak őrizzék meg az utolsó ismert szállítmányállapotot, és különböztessék meg a frissítési hibát a fuvarozó által jelentett kézbesítési kivételtől.
Kiadás előtt tesztelje a hibás bemenetet, az események nélküli érvényes azonosítókat, a Retry-After mindkét formáját, a hiányzó fejléceket, a részleges köteghibákat, az írások utáni időtúllépéseket és a sorból történő újrakézbesítést. Szimuláljon olyan hosszú kimaradást is, amely kimeríti az újrapróbálási keretet. A teszt csak akkor sikeres, ha a munka kiszámíthatóan leáll vagy elhalasztásra kerül, a sikeres tételeket nem játssza újra szükségtelenül, a sikertelen tételek pedig helyreállíthatók maradnak.
GYIK
Automatikusan újra kell próbálni egy érvénytelen követési számot?
Nem, ha az API kifejezetten érvénytelenként utasítja el a bemenetet. Először javítsa a számot, a fuvarozó kiválasztását vagy a kötelező mezőket. Ha a válasz ehelyett azt jelenti, hogy a szállítmányesemények még nem érhetők el, használja a dokumentált frissítési munkafolyamatot, és ne érvényesítési hibaként kezelje.
A HTTP 200 azt jelenti, hogy egy kötegelt kérés teljesen sikeres volt?
Nem feltétlenül. Ellenőrizze a szolgáltató válaszsémáját a műveleti és a tételszintű eredmények tekintetében. Mentse a sikereket, és különítse el a hibákat, hogy egy tétel újrapróbálása ne ismételje meg szükségtelenül a többit.
Hány újrapróbálási kísérletet engedélyezzen egy követési integráció?
Nincs univerzális szám. A szolgáltató útmutatásai, a művelet biztonságossága és az eredmény hasznosságának időtartama alapján állítson be kísérletszám-korlátot és elteltidő-keretet is. Egy ütemezett háttér-szinkronizálás más helyreállítási időablakot tűrhet, mint egy interaktív ügyfélkérés.
Az időtúllépés azonnal sikertelenként jelölje a szállítmányt?
Nem. A kérés időtúllépése integrációs eredmény, nem szállítmányesemény. Őrizze meg az utolsó ismert követési állapotot, ütemezzen biztonságos helyreállítást, és ne alakítsa a kapcsolati problémát kézbesítési hibáról szóló értesítéssé.
Mi történjen, ha az újrapróbálások kimerülnek?
Helyezze a feladatot tartós sikertelenfeladat- vagy ellenőrzési sorba a diagnosztikai környezetével együtt. Azonosítsa, hogy a helyreállításhoz javított bemenet, helyreállított hitelesítő adatok, szolgáltatói segítség vagy későbbi, szabályozott újrajátszás szükséges-e. Ne dobja el csendben, és ne indítsa újra ugyanazt a korlátlan újrapróbálási ciklust.
Források
- RFC 9110: HTTP szemantika — HTTP-állapotok szemantikája, idempotens metódusok, automatikus újrapróbálási szempontok és a Retry-After mező.
- RFC 6585: További HTTP-állapotkódok — a 429 Too Many Requests meghatározása és opcionális Retry-After fejléce.
- 17TRACK Tracking API — a követési API-termék hivatalos kiindulópontja.
- 17TRACK API-dokumentáció — hivatkozás a szolgáltatóspecifikus integrációs követelmények ellenőrzéséhez.